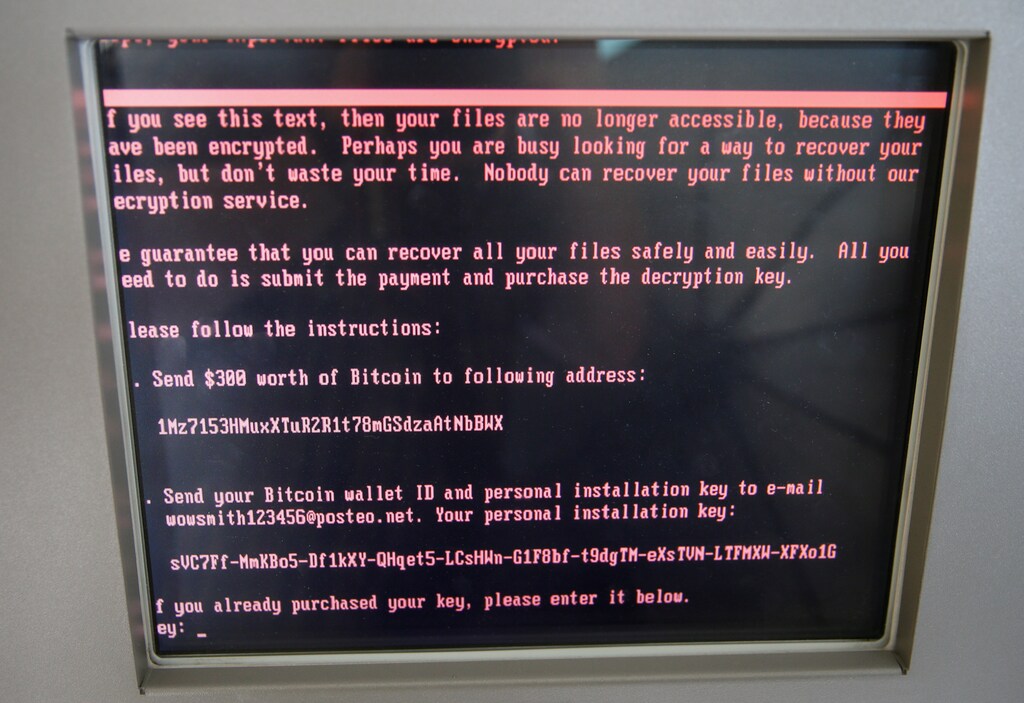
En noviembre de 1988, Robert Tappan Morris, hijo del famoso criptógrafo Robert Morris Sr., era un estudiante de posgrado de veintitantos años en Cornell que quería saber qué tamaño tenía internet, es decir, cuántos dispositivos estaban conectados a ella. Así que escribió un programa que pudiera pasar de un ordenador a otro y pedir a cada máquina que enviara una señal a un servidor de control, que llevaría la cuenta.
El programa funcionó bien; de hecho, demasiado bien. Morris sabía que podía haber problemas si se propagaba demasiado rápido, pero los límites que había establecido no bastaron para evitar que el programa saturara grandes partes de internet, copiándose en nuevas máquinas y enviando esas señales de vuelta. Cuando se dio cuenta de lo que ocurría, ni siquiera sus mensajes de advertencia a los administradores de sistemas sobre el problema lograron llegar a su destino.
Su programa se convirtió en el primero de un tipo concreto de ciberataque llamado «denegación de servicio distribuida», en el que se ordena a una gran cantidad de dispositivos conectados a internet, incluidos ordenadores, cámaras web y otros dispositivos inteligentes, que envíen mucho tráfico a una dirección determinada y la sobrecarguen con tanta actividad que el sistema se apague o sus conexiones de red queden completamente bloqueadas.
Como director del programa integrado de Ciberseguridad de la Universidad de Indiana, puedo afirmar que hoy estos ataques son cada vez más frecuentes. En muchos sentidos, el programa de Morris, conocido en la historia como el «gusano Morris», sentó las bases de las vulnerabilidades cruciales y potencialmente devastadoras de lo que otros y yo hemos llamado el próximo «Internet de todo».
El gusano Morris, en detalle
Los gusanos y los virus son parecidos, pero se diferencian en un aspecto clave: un virus necesita una orden externa, de un usuario o un hacker, para ejecutar su programa. En cambio, un gusano se pone en marcha por sí solo. Por ejemplo, aunque nunca abras tu programa de correo electrónico, un gusano que llegue a tu ordenador podría enviar por correo una copia de sí mismo a todas las personas de tu libreta de direcciones.
En una época en la que pocas personas se preocupaban por el software malicioso y nadie tenía instalado un programa de protección, el gusano Morris se propagó rápidamente. Los investigadores de Purdue y Berkeley tardaron 72 horas en detener el gusano. En ese tiempo, infectó decenas de miles de sistemas: alrededor del 10 % de los ordenadores conectados entonces a internet. Limpiar la infección costó cientos o miles de dólares por cada máquina afectada.
En medio del revuelo mediático en torno a este primer suceso de su tipo, reinaba la confusión. Algunos periodistas incluso preguntaron si las personas podían contraer la infección informática. Lamentablemente, en las décadas transcurridas, muchos periodistas en general no han adquirido muchos más conocimientos sobre el tema .
Morris no pretendía destruir internet, pero los efectos generalizados del gusano hicieron que fuera procesado en virtud de la entonces recién aprobada Ley de Fraude y Abuso Informático. Fue condenado a tres años de libertad vigilada y a una multa de aproximadamente 10 000 US$. Sin embargo, a finales de la década de 1990 se convirtió en millonario de las puntocom y ahora es profesor en el MIT.
Amenazas crecientes
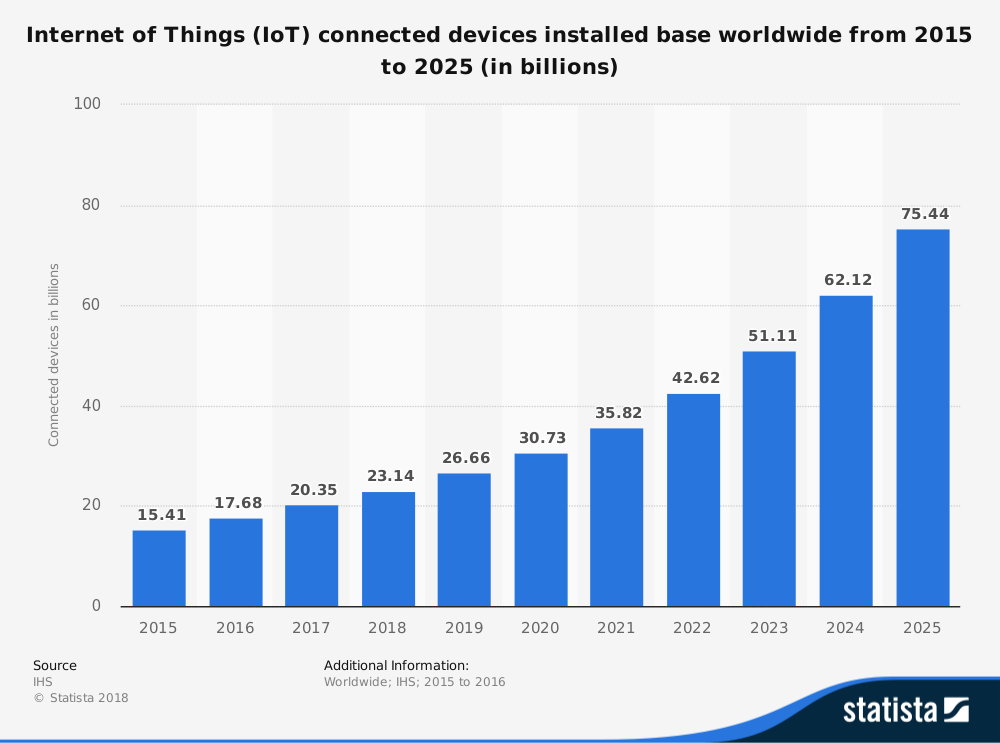
Internet sigue siendo objeto de ataques DDoS mucho más frecuentes y devastadores. Con más de 20 000 millones de dispositivos de todo tipo conectados a internet, desde frigoríficos y coches hasta pulseras de actividad física, y con millones más que se conectan cada semana, el número de fallos y vulnerabilidades de seguridad está aumentando de forma explosiva.
En octubre de 2016, un ataque DDoS que utilizó miles de cámaras web secuestradas —utilizadas a menudo para la seguridad o como monitores para bebés— interrumpió el acceso a varios servicios importantes de internet a lo largo de la costa este de Estados Unidos. Ese suceso culminó una serie de ataques cada vez más dañinos perpetrados mediante una botnet, o red de dispositivos comprometidos, controlada por un software llamado Mirai. La internet actual es mucho más grande, pero no mucho más segura, que la de 1988.
De hecho, algunas cosas han empeorado. Averiguar quién está detrás de determinados ataques no es tan sencillo como esperar a que esa persona se preocupe y envíe notas de disculpa y advertencias, como hizo Morris en 1988. En algunos casos —los suficientemente importantes como para justificar investigaciones exhaustivas— es posible identificar a los culpables. Finalmente, se descubrió que tres estudiantes universitarios habían creado Mirai para obtener ventajas al jugar al videojuego «Minecraft».
Combatir los ataques DDoS
Pero las herramientas tecnológicas no bastan, como tampoco bastan las leyes y regulaciones sobre la actividad en línea, incluida la ley en virtud de la cual se acusó a Morris. Las decenas de leyes estatales y federales sobre ciberdelincuencia vigentes aún no parecen haber reducido el número total ni la gravedad de los ataques, en parte debido al carácter global del problema.
En el Congreso se están realizando algunos esfuerzos para permitir que las víctimas de ataques adopten medidas de defensa activa en ciertos casos —una idea que conlleva varios inconvenientes, incluido el riesgo de escalada— y para exigir una mayor seguridad en los dispositivos conectados a internet. Sin embargo, no hay ninguna garantía de que la medida se apruebe.
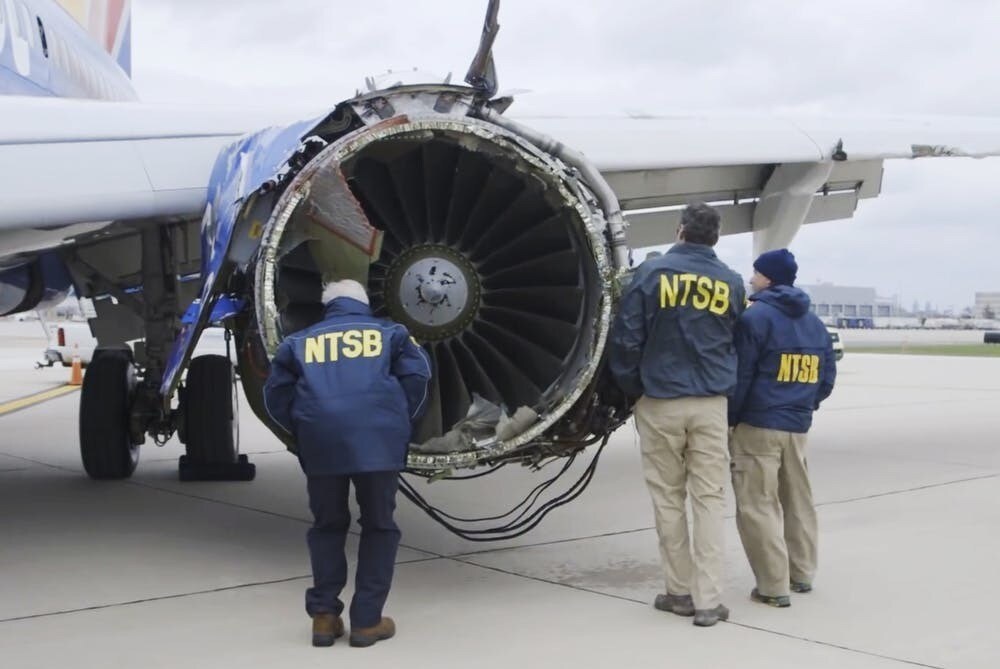
Sin embargo, hay motivos para la esperanza. Tras el gusano Morris, la Universidad Carnegie Mellon creó el primer Equipo de Respuesta ante Emergencias Informáticas, que se ha replicado en el Gobierno federal y en todo el mundo. Algunos responsables políticos están hablando de crear una junta nacional de seguridad cibernética para investigar las vulnerabilidades digitales y emitir recomendaciones, de forma similar a como la Junta Nacional de Seguridad en el Transporte investiga los accidentes aéreos.
Cada vez más organizaciones también adoptan medidas preventivas e incorporan las mejores prácticas de ciberseguridad al diseñar sus sistemas, en lugar de esperar a que surja un problema e intentar solucionarlo después. Si más organizaciones consideraran la ciberseguridad un elemento importante de la responsabilidad social corporativa, ellas —y su personal, sus clientes y sus socios comerciales— estarían más seguras.
En «3001: La odisea final», el escritor de ciencia ficción Arthur C. Clarke imaginó un futuro en el que la humanidad guardaba sus peores armas en una cámara acorazada en la Luna, con espacio también para los virus informáticos más malignos jamás creados. Antes de que la próxima versión del gusano Morris o de Mirai cause daños incalculables a la sociedad de la información moderna, corresponde a todos —gobiernos, empresas y particulares por igual— establecer normas y programas que promuevan una ciberseguridad generalizada, sin esperar otros 30 años.




