La formación en ciberseguridad es esencial para gestionar los riesgos, ya que los atacantes recurren cada vez más al phishing y al malware impulsados por inteligencia artificial (IA) para vulnerar redes.
Nuevas investigaciones revelan que el 96% de los directivos cree que una mayor formación y sensibilización en toda la organización ayudará a reducir los ciberataques.
Aunque más del 80% de las organizaciones encuestadas ya cuenta con programas de formación sobre concienciación en seguridad, los directivos deben tener en cuenta varios factores al actualizar la sensibilización en ciberseguridad.
La economía digital sigue evolucionando a gran velocidad y lleva nuevas tecnologías, como la IA, a todas las personas y sectores del mundo. Aunque la IA beneficia a nuestra sociedad de muchas maneras, desde la transformación de sectores como la sanidad y la educación los ciberdelincuentes están aprovechando rápidamente estas herramientas.
Los actores de amenazas están aprovechando tecnologías como la IA para aumentar el volumen y la velocidad de sus ataques, por lo que es inevitable que las empresas sean víctimas de un ciberataque. Casi el 90% de las organizaciones sufrió uno o más incidentes cibernéticos el año pasado.
Aunque un incidente cibernético rara vez tiene una única causa, los responsables de seguridad y TI afirman que varios factores aumentan la probabilidad de una brecha, entre ellos, contar con personal de TI o seguridad que carece de las competencias adecuadas (58%), así como la falta de concienciación de los empleados en materia de seguridad (54%).
El Foro Económico Mundial Marco estratégico para el talento en ciberseguridad, publicado a principios de este año, arroja luz sobre este desafío. En él se afirma:
«Como riesgo sistémico, preocupa cada vez más el posible impacto del déficit de profesionales de ciberseguridad en la seguridad nacional, las infraestructuras críticas y la resiliencia y seguridad generales de las economías y sociedades. Además, la proliferación de tecnologías de vanguardia —como la IA generativa, la computación cuántica e internet de las cosas (IdC)— introduce nuevos riesgos, amplía la superficie de ataque y, por tanto, acentúa aún más la necesidad de contar con profesionales de ciberseguridad preparados y con conocimientos que evolucionen al ritmo de los cambios tecnológicos».
Dado que la mayoría de las acciones maliciosas se dirigen directamente a los usuarios, las iniciativas de formación y concienciación en ciberseguridad son componentes esenciales de una estrategia eficaz de gestión de riesgos.
Los empleados pueden constituir una sólida línea de defensa frente a los ataques, pero solo si cuentan con los conocimientos adecuados.
La evolución de las estrategias de los atacantes
Según un informe de Fortinet, más del 80% de las organizaciones encuestadas ya cuenta con programas de formación sobre concienciación en seguridad.
Sin embargo, a medida que la tecnología evoluciona rápidamente y los atacantes perfeccionan sus técnicas, los directivos deben tener en cuenta ciertos aspectos clave al actualizar o crear una iniciativa de formación para la concienciación en ciberseguridad.
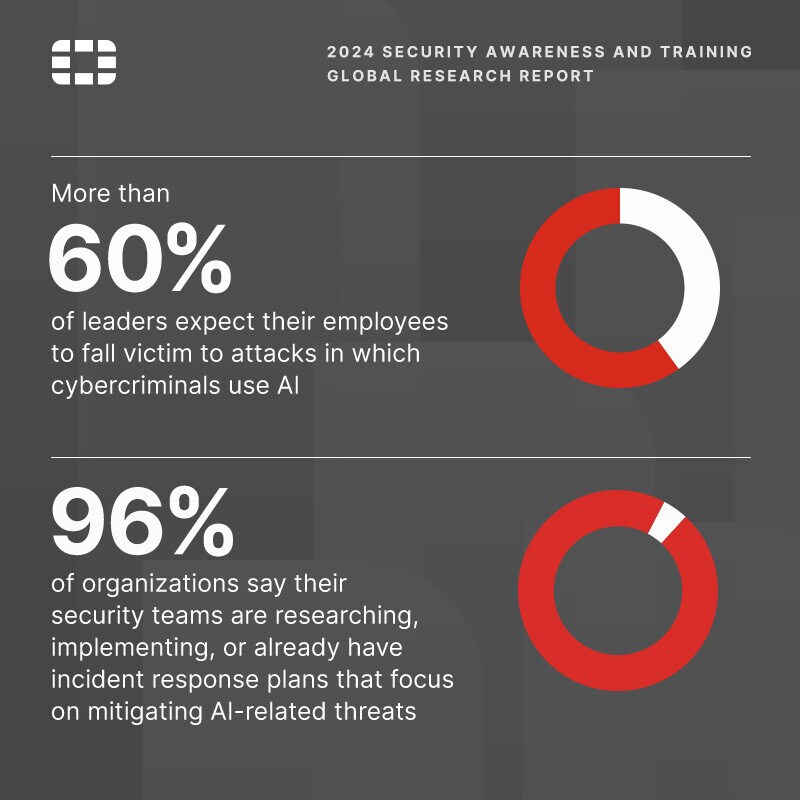
Una de las principales preocupaciones de los directivos son los ataques impulsados por IA: más del 60% de los líderes espera que sus empleados sean víctimas de ataques en los que los ciberdelincuentes utilizan IA.
Casi todos los directivos ya están tomando medidas para combatir posibles ataques: el 96% de las personas encuestadas afirma que sus equipos de seguridad están investigando, implementando o ya cuentan con planes de respuesta a incidentes centrados en mitigar las amenazas relacionadas con la IA.
Sin embargo, una de las principales formas en que los actores de amenazas utilizan la IA es para dificultar la detección de las campañas de phishing. Como los intentos de phishing se dirigen directamente a usuarios individuales, las organizaciones deben centrarse en enseñar a los empleados a identificar y evitar estos ataques.
Por ello, las organizaciones están reevaluando sus estrategias de gestión de riesgos, incluida la manera en que deben evolucionar la formación y la concienciación en ciberseguridad a medida que los atacantes adoptan nuevas tecnologías y tácticas.
La mayoría de los líderes afirma que la prevención del phishing forma parte de sus programas y planes de formación. Entre los demás temas prioritarios figuran la seguridad de los datos (48%) y la privacidad (41%).
Impacto de la concienciación cibernética en la sociedad
Aunque cada organización aborda la formación en ciberseguridad a su manera, hay algo claro: la formación y la concienciación periódicas son imprescindibles para crear una cultura de concienciación cibernética.
Las investigaciones de Fortinet muestran que el 96% de los directivos cree que una mayor formación y sensibilización en toda la organización ayudará a reducir los ciberataques. Esta concienciación es, sin duda, fundamental para las empresas, pero también beneficia a las personas en su vida cotidiana.
Cuando los líderes respaldan la concienciación y la formación en seguridad, es más probable que las organizaciones observen mejoras tras su implementación. Una amplia mayoría (89%) afirma que su organización registró al menos cierta mejora en su nivel de seguridad tras implementar la concienciación y la formación en seguridad, y ningún encuestado dijo que no hubiera habido avances.
Programas de concienciación cibernética: factores clave
Es alentador ver que la gestión del riesgo cibernético se está convirtiendo en una prioridad empresarial. Cuando los directivos revisan una iniciativa de formación cibernética existente o desarrollan una nueva, tener en cuenta ciertos factores clave puede aumentar sus posibilidades de éxito.
Definir los objetivos. Algunos líderes suponen que poner en marcha una iniciativa de concienciación sobre seguridad cambiará automáticamente el comportamiento de los usuarios, pero eso rara vez ocurre. Es fundamental crear y comunicar una visión para el programa. Los empleados responderán mejor a la iniciativa si comprenden sus objetivos.
Identificar a quienes la impulsen. Aunque el director de seguridad de la información puede liderar la iniciativa, es importante identificar colaboradores y personas que la impulsen en toda la organización. Hay que buscar oportunidades para que directivos ajenos a la función de seguridad de la empresa hablen del valor del programa.
Revisar continuamente. Examinar detenidamente el contenido y reevaluar periódicamente las necesidades de concienciación en ciberseguridad de la organización. Aunque todos los programas deben abordar áreas de preocupación críticas, cada empresa necesita material formativo específico.
Los ciberdelincuentes seguirán evolucionando sus métodos, por lo que las iniciativas de concienciación y formación en seguridad serán un elemento fundamental del programa de gestión de riesgos de toda organización.
Además de enseñar a las personas a identificar las amenazas y responder a ellas, la concienciación y la formación contribuyen a crear una cultura más amplia de ciberseguridad que beneficia no solo a la industria, sino también a las personas y a la sociedad en su conjunto, hoy y en el futuro.


