En los próximos meses se tomará una decisión política sobre si se utilizará un ciberataque estratégico contra Corea del Norte. La decisión de recurrir por primera vez a un ciberataque de esa magnitud es difícil, debido a sus posibles implicaciones estratégicas.
Entre esas implicaciones figuran la posible pérdida de la capacidad de utilizar estas capacidades cibernéticas en el futuro, el mayor riesgo de convertirse en objetivo de ataques de este tipo, el inicio de una carrera armamentista asimétrica y la pérdida de capacidad disuasoria. Examinemos cada una de estas consideraciones.
Los ciberataques impulsados por decisiones políticas no son un fenómeno nuevo. Algunos ejemplos son un ataque contra la infraestructura de Internet de un país (Estonia, en 2007), la interrupción de las comunicaciones y la difusión de propaganda antes de una intervención (Georgia, en 2008), así como los intentos de manipular elecciones (las elecciones francesas de 2017). También hemos visto ataques limitados contra infraestructuras críticas (Ucrania, en 2016).
Lo que aún no hemos visto es una operación estratégica o ilimitada contra las infraestructuras críticas de una nación. Aunque estuvimos cerca.
En la película Zero Day (sobre el ataque Stuxnet contra una instalación nuclear iraní), una fuente anónima estadounidense afirmó: «En comparación… Stuxnet fue una operación clandestina. (Natanz)… era el plan para un ataque a gran escala… sin atribución».
En 2011, el Gobierno de Obama debatió intensamente si iniciar la ofensiva contra Libia con una operación cibernética para interrumpir el sistema de defensa aérea del Gobierno.
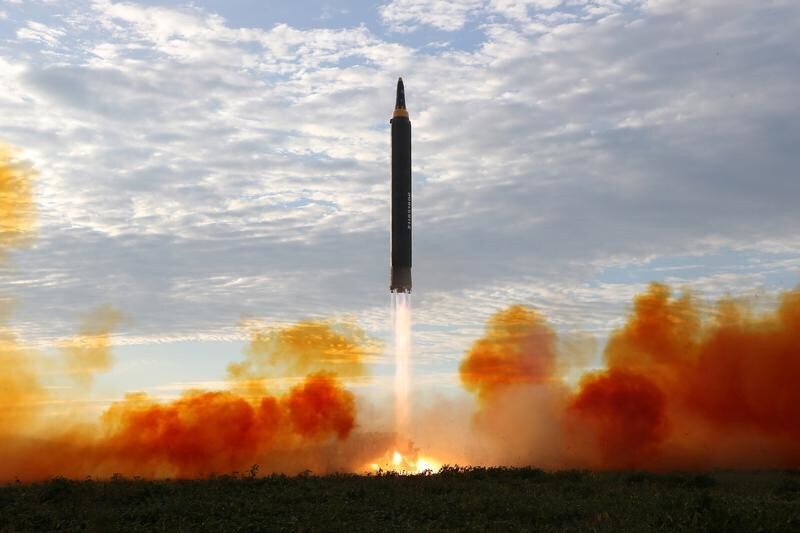
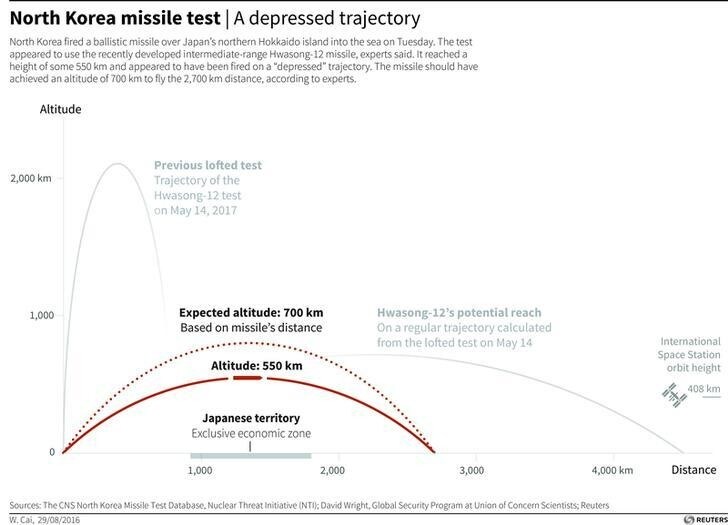
Ante el aumento de las tensiones internacionales por los «juegos nucleares» de Corea del Norte y el creciente uso de capacidades cibernéticas ofensivas por parte de diversos países para alcanzar objetivos políticos en general, el debate sobre un plan de este tipo, ya fuera de Estados Unidos o de uno de sus aliados, podría inclinarse en sentido contrario. Esto no significa que no se estén empleando actualmente ciberataques quirúrgicos. Por ejemplo, ¿es posible que las tres recientes pruebas fallidas de lanzamiento en Corea del Norte se debieran a operaciones cibernéticas?
Hace una década, los ciberataques quirúrgicos eran habituales y, aun así, el mundo en general no reconocía la realidad de la amenaza. Por eso era mucho más fácil que las operaciones cibernéticas tuvieran éxito. Hoy, aunque la vulnerabilidad a los ciberataques sigue siendo alta, aumenta la conciencia de los defensores y, por tanto, los costes para los atacantes.
Cuando se habla del impacto a escala nacional de los ciberataques devastadores, esta conciencia de los defensores sigue siendo relativamente teórica. Muchos países del mundo carecen de defensas, y aquellos que sí las tienen luchan con la complejidad y la magnitud del desafío, así como con el hecho de que muchos desestiman la amenaza.
La decisión de una nación de lanzar un ataque de este tipo revelará sus cartas y aumentará el coste de tener éxito en futuras operaciones, tanto para ella como para otros. Con el tiempo, corre el riesgo de perder por completo algunas de estas capacidades.
Otras posibles repercusiones están relacionadas con las vulnerabilidades de las propias naciones avanzadas. Un ataque de este tipo podría animar a otros a desarrollar capacidades similares, lo que daría lugar a una carrera armamentista asimétrica: las naciones menos desarrolladas invertirían más en desarrollar sus propias capacidades y podrían llegar a disponer de una capacidad disuasoria desproporcionada con respecto a su influencia habitual.
Además, el mero hecho de recurrir a una acción así legitima que otros hagan lo mismo. El derecho internacional sobre los ciberataques es, en el mejor de los casos, un mosaico de conjeturas, y se configura sobre todo a partir de precedentes.
Por último, una vez desplegadas las capacidades, la disuasión que su posible uso pudiera haber ofrecido originalmente corre el riesgo de desvanecerse.
En cuanto a la conciencia sobre el tema, Estados Unidos tiene mucha experiencia con el concepto de la vida media de estas capacidades. Durante décadas ha luchado por mantener la ambigüedad estratégica en torno a las capacidades de inteligencia, desde las «guerras del código» de los años 70 en torno al cifrado. Por ejemplo, la inteligencia de señales (SIGINT) se ha debilitado de hecho debido a la proliferación del cifrado, lo que a menudo exige recurrir a métodos más activos de recopilación de inteligencia, como los ciberataques.
Aunque luchar por mantener esa vida media es una batalla perdida una vez que desaparece el equilibrio, hasta entonces cada día que las capacidades permanecen en reserva y en secreto es valioso.
Esto no significa que la decisión política general no vaya a prevalecer sobre estas consideraciones, pero, al sopesar el daño estratégico que supondría perder estas capacidades —como se ha observado tras la publicación de informes sobre operaciones como APT1 y Stuxnet—, no se puede descartar la cuestión a la ligera.
En nuestra opinión, aún no se ha alcanzado el punto de inflexión en la conciencia de la amenaza que representan los ciberataques estratégicos. Dicho esto, hace tiempo que la ambigüedad estratégica dejó de ser eficaz para impedir que otros desarrollaran sus propias capacidades.
Sin embargo, debido a la naturaleza asimétrica de los ciberataques, establecer un precedente de su uso real hará que estas acciones sean más habituales, acelerará la evolución de una carrera armamentista en el nivel estratégico y animará también a actores de menor envergadura, como organizaciones y particulares, a desarrollar capacidades similares.
Es fácil restar importancia a las consecuencias de los bits y bytes o ignorarlas al considerar acontecimientos de relevancia internacional. Por ejemplo, en los ejercicios de simulación de ciberseguridad es habitual que quienes toman decisiones ignoren el ámbito cibernético cuando se introduce en el escenario una distracción, como un misil u otro ataque cinético. También es habitual que el uso indebido de capacidades cibernéticas por parte de funcionarios no acarree consecuencias personales, a diferencia de lo que sucede con otras capacidades equivalentes.
Las capacidades cibernéticas son estratégicas y deben tratarse teniendo presentes las mismas consecuencias que al emplear cualquier otra capacidad de este tipo.




