Los ciberataques, las brechas de seguridad y la ciberdelincuencia no son problemas nuevos, y se reconoce universalmente que son costosos, generalizados y cada vez más sofisticados. Cada semana salen a la luz nuevas brechas; la más reciente fue un incidente en un gran proveedor de servicios de internet que había pasado inadvertido durante más de dos años. La mejor defensa contra estas intrusiones es la ciberresiliencia: desarrollar capacidades para protegerse a uno mismo y a la empresa de las ciberamenazas, y desarrollar la capacidad de recuperarse de los ataques, si llegan a producirse.
La ciberresiliencia es una cuestión estratégica de primer orden, y no se puede subestimar la necesidad de que los consejos de administración y los altos directivos le presten atención seria. En muchos sectores, la ciberresiliencia puede ser una fuente de ventaja competitiva, un factor de valoración en operaciones de fusiones y adquisiciones y un facilitador clave de cadenas de valor flexibles e interconectadas. Como ayuda a determinar la rapidez con que las organizaciones pueden beneficiarse de la innovación tecnológica, afecta a la forma en que se crea valor. Pero ¿qué se necesita para desarrollar la ciberresiliencia y cómo pueden los consejos de administración y los directivos acelerar el proceso?
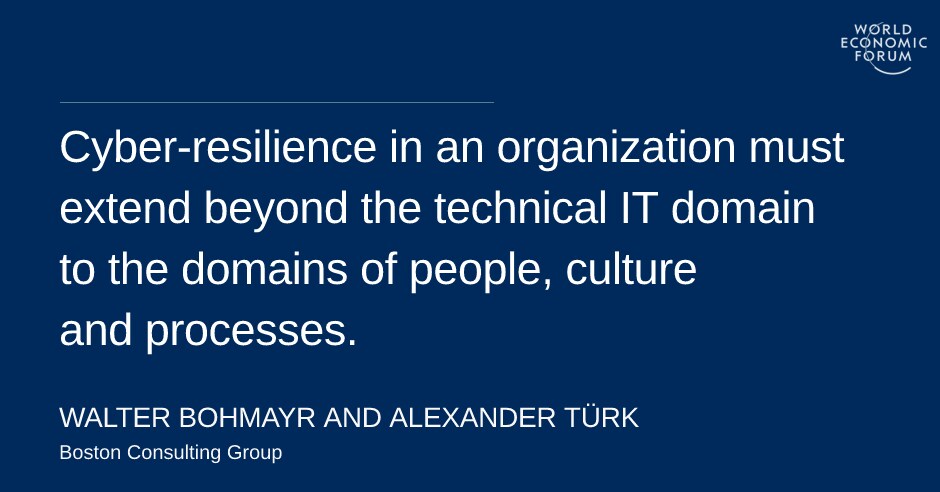
La ciberresiliencia no puede quedar exclusivamente en manos del ámbito tecnológico. Como indica una investigación reciente de Boston Consulting Group (BCG), más del 70 % de las brechas aprovechan vulnerabilidades no técnicas. Por ejemplo, un ataque puede engañar a los usuarios para que revelen sus credenciales legítimas. La lección es que la ciberresiliencia de una organización debe ir más allá del ámbito técnico de TI y abarcar a las personas, la cultura y los procesos. Las estrategias y prácticas de protección de una empresa deben aplicarse a todo lo que esta hace: a cada proceso y nivel, en todos los departamentos, unidades y países, a fin de fomentar una cultura adecuadamente consciente de la seguridad. La responsabilidad última de la ciberresiliencia recae directamente en los consejos de administración y los altos directivos. Les corresponde impulsar este cambio cultural en todos los niveles de la empresa.
En el ámbito tecnológico, es necesario dividir las funciones y establecer líneas de reporte dentro de la organización para separar la función de implementación de TI, que suele corresponder al director de sistemas de información; la función de seguridad de TI, que por lo general recae en el director de seguridad de la información; y la función de gestión de riesgos, que tiende a ser responsabilidad del director de ingresos. En muchos casos, la implementación de este cambio organizativo requiere el impulso del consejo de administración.
Defenderse de la ciberdelincuencia es un reto nuevo para muchos consejos de administración. En esos casos, es especialmente importante incluir con regularidad la ciberresiliencia en el orden del día del consejo, porque el conocimiento que este tiene del tema es relativamente escaso. Los consejos deben dedicar un esfuerzo y una atención considerables a supervisar la transición hacia un nuevo estado de ciberresiliencia.
Los consejos deben centrarse en ampliar sus conocimientos sobre el tema y sentirse más cómodos al abordarlo. Ante todo, para poder cuestionar a sus equipos directivos sobre la ciberresiliencia, necesitan dotarse de un conjunto de principios o buenas prácticas para tratar la cuestión. Existen numerosas recomendaciones generales sobre cómo actuar. Recientemente, BCG tuvo la oportunidad de apoyar al Foro Económico Mundial mediante la elaboración de un conjunto de directrices concebidas para los consejos de administración y destinadas a abordar estos retos. El Foro y su grupo de trabajo intersectorial identificaron 10 principios y los respaldaron con herramientas prácticas para que los consejos puedan aplicarlos. Los principios hacen hincapié en asumir responsabilidades, informarse sobre las ciberamenazas, establecer la responsabilidad dentro de la organización y aplicar planes de ciberresiliencia. Los consejos también deben participar junto con sus equipos directivos en un debate sobre el apetito de riesgo, a fin de definir la postura actual de sus organizaciones frente al riesgo.
Además, los consejos necesitan herramientas para comprender, evaluar y cuantificar los patrones de riesgo a los que se enfrenta su organización actualmente y a los que podría enfrentarse en el futuro. Un buen primer paso es identificar los activos de información más importantes de la organización y determinar cuáles son los mayores riesgos que los amenazan. El segundo paso es determinar cómo pretende el equipo directivo gestionar esos riesgos y cuánto costará a la empresa su plan. La publicación del Foro incluye recomendaciones, en forma de un Marco de riesgo cibernético para consejos de administración, para analizar y comprender el riesgo cibernético a nivel del consejo.
Las tecnologías emergentes provocan grandes cambios y ofrecen grandes oportunidades, pero también exponen a las empresas a nuevos riesgos graves. Entre las tecnologías disruptivas figuran los macrodatos, el internet de las cosas y los vehículos autónomos. Los consejos deben comprender cómo las tecnologías disruptivas modifican su exposición al riesgo cibernético. La publicación del Foro ofrece información dirigida a las partes interesadas a nivel de los consejos de administración sobre retos como la gestión de proveedores, la seguridad durante el ciclo de vida de la tecnología y la capacidad de adaptarse rápidamente al cambio.
Aunque la ciberresiliencia y la gestión del riesgo cibernético siguen siendo disciplinas incipientes en muchas organizaciones, están cobrando impulso. Los consejos de administración ocupan una posición única para apoyar y acelerar su desarrollo, ya sea para reducir los riesgos en la creación de valor de sus organizaciones o para hacer que el mundo sea un poco más seguro para los socios comerciales y los consumidores. Es imperativo que los consejos cuenten con las herramientas necesarias para ampliar sus propios conocimientos, hacer las preguntas adecuadas y, en general, desarrollar la ciberresiliencia.
El informe del Foro Económico Mundial, The Boston Consulting Group y Hewlett Packard Enterprise está disponible para descargar.