Los ciberataques son cada vez más habituales y más dañinos, y los profesionales de la ciberseguridad libran una batalla casi constante contra los atacantes para impedirlos.
Para adelantarse a los ataques, los profesionales de la ciberseguridad y los gobiernos deberían adoptar los datos y las alianzas público-privadas.
Incidentes como Log4Shell demostraron lo eficaz que puede ser la cooperación público-privada a la hora de responder a incidentes de gran escala.
Los ataques e incidentes de ciberseguridad, como el ataque a SolarWinds y el ransomware generalizado, se han vuelto conocidos por todos, tanto por los profesionales de la seguridad como por los consejos de administración.
Los ataques a la cadena de suministro, el ransomware y las campañas de phishing omnipresentes son ya prácticamente habituales.
El coste de los ciberataques
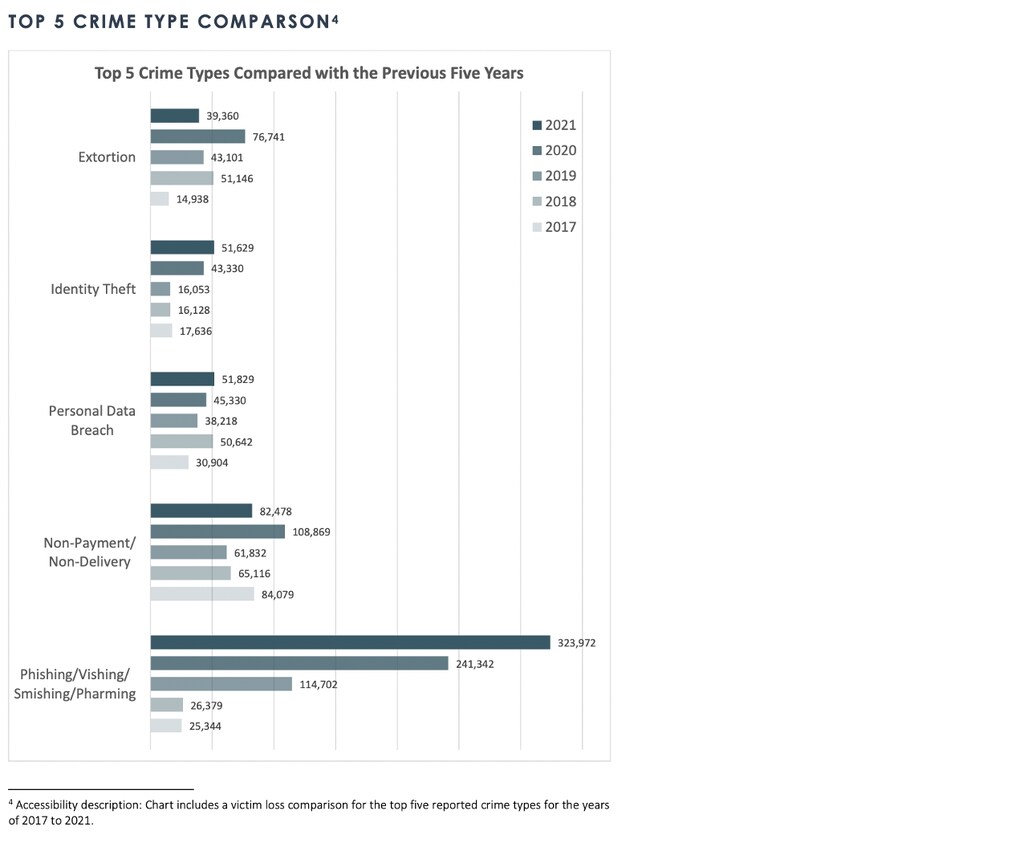
En 2021, el FBI informó de que la delincuencia en internet había causado pérdidas por valor de casi 7.000 millones de dólares. En el Reino Unido, 18 incidentes de ransomware requirieron una respuesta coordinada a nivel nacional solo en 2022. Durante el tercer trimestre de 2022, aproximadamente 15 millones de registros de datos quedaron expuestos en todo el mundo a causa de brechas de datos.
El temor a vulnerabilidades catastróficas y a amenazas respaldadas por Estados ya se cierne sobre prácticamente todos los sectores.
La escala y la sofisticación de las ciberamenazas tienen sentido. A medida que las organizaciones siguen reforzando sus defensas, los atacantes también amplían los límites de la innovación y la escala, impulsados por la lucrativa naturaleza del ransomware, la automatización, el robo de propiedad intelectual y el compromiso del correo electrónico empresarial.
La ciberseguridad es hoy más esencial para nuestro futuro que nunca. Es la línea de defensa de prácticamente todo aquello de lo que dependemos hoy: los servicios financieros, la sanidad, los viajes, la información personal y la identidad. Mantener todo ello seguro es cada vez más difícil y complejo, razón por la que muchas organizaciones recurren a dos estrategias clave en la lucha contra los ciberataques: los datos y las alianzas.
Ciberseguridad: un problema de datos
La realidad es que la seguridad es un problema de datos. El panorama de las ciberamenazas evoluciona constantemente, enfrentándonos a actores malintencionados creativos y con amplios recursos. Las arquitecturas de TI son cada vez más complejas, en particular por el uso de entornos híbridos y multinube. Además, los equipos de seguridad están saturados por procesos manuales que requieren mucho tiempo, frente a ataques nuevos y constantes, con poco o ningún tiempo para ser proactivos. Asimismo, el número de herramientas, aplicaciones y sistemas utilizados en las organizaciones sigue proliferando, lo que genera una explosión de datos aislados que ha provocado ineficiencias y puntos ciegos.
Los equipos de seguridad afrontan muchos desafíos y tienen una enorme responsabilidad, y los CISO (directores de seguridad de la información) son ahora fundamentales para toda la organización. La palanca más poderosa de que disponen las organizaciones es obtener información y actuar utilizando todos sus datos procedentes de los sistemas de TI, las aplicaciones y la infraestructura. Hacerlo desbloquea la capacidad y la información necesarias para que los equipos de seguridad respondan con rapidez a las amenazas y las interrupciones. También sienta las bases de la ciberresiliencia al reforzar su postura de seguridad de cara al futuro para responder a las ciberamenazas, recuperarse de ellas e incluso prevenirlas con mayor rapidez y eficiencia.
Alianzas público-privadas para la ciberseguridad
Que las empresas y los gobiernos trabajen juntos, con prioridades comunes e incentivos adecuados, debe ser la norma y no la excepción.
Gary Steele, presidente y consejero delegado de Splunk, Inc.
La ciberseguridad ocupa ahora la mente de todos, y debe estar en las agendas compartidas. Aquí es donde la alianza es el factor clave.
La colaboración intersectorial puede marcar la diferencia para quienes trabajan por mantener a raya las ciberamenazas. Durante muchos años se ha hablado mucho de la alianza público-privada, también en ciberseguridad. Pero ha sido mucho más fácil hablar de ella que ponerla en práctica de forma generalizada. Ha sido difícil alinear prioridades e incentivos, y reunir a las partes es una tarea complicada.
Sin embargo, los acontecimientos recientes han puesto de manifiesto con claridad que la única forma de abordar las amenazas a la ciberseguridad es mediante alianzas activas entre el sector privado y el público. Hacerlo con éxito permitirá aprovechar lo mejor de ambos mundos para abordar problemas que afectan a todos.
Las empresas tecnológicas como Splunk cuentan con potentes capacidades de seguridad de nivel empresarial que pueden ayudar a cambiar el rumbo frente a la complejidad del panorama de las ciberamenazas. Las soluciones surgidas en empresas tecnológicas pueden ayudar a eliminar barreras y agilizar el intercambio de datos entre los organismos gubernamentales. Al mismo tiempo, los gobiernos aportan conocimientos y contexto fundamentales para dar sentido a las amenazas y los datos, y pueden ayudar a situar el tema en las agendas de más alto nivel.

La cooperación ya funciona
Un ejemplo destacado de alianza público-privada es el de la Agencia de Ciberseguridad y Seguridad de Infraestructuras de EE. UU. (CISA) con su Joint Cyber Defense Collaborative (JCDC), que impulsa la acción colectiva en la comunidad de ciberseguridad. El JCDC es un espacio para defensores de los sectores público y privado, entre ellos Splunk, que comparten objetivos comunes para recopilar, analizar y compartir de forma proactiva información procesable sobre riesgos cibernéticos.
La guerra en Ucrania es otro ejemplo importante de colaboración, en el que el sector privado trabaja con organizaciones tanto dentro como fuera de Ucrania para reforzar las posturas cibernéticas defensivas frente a los ciberataques de actores estatales y otras actividades malintencionadas. Ya existen lecciones de ciberseguridad extraídas de la guerra en Ucrania que pueden orientar cómo reunir en la mesa las perspectivas adecuadas.
Mirando atrás, a Log4Shell — una vulnerabilidad que puso en riesgo hasta el 93 % de los entornos en la nube, amenazando con la difusión de datos e información privados — todo el mundo se benefició de que las alianzas público-privadas trabajaran juntas para evitar que una situación grave empeorara.
Eso fue posible gracias a un foro neutral en el que proveedores y gobiernos pudieron compartir información de forma rápida y privada, sin ventajas competitivas, lo que les permitió compartirla con rapidez y con frecuencia. El Gobierno de EE. UU. actuó como punto de referencia para información precisa y oportuna, a la que podían acudir los clientes de los proveedores y los ciudadanos de las agencias gubernamentales para obtener información actualizada sobre Log4Shell.
A medida que las ciberamenazas, inevitablemente, sigan poniendo a prueba nuestra ciberresiliencia general, necesitaremos más colaboraciones como el JCDC y nuestra respuesta colectiva a Log4Shell para frenar a los actores malintencionados dondequiera y cuando surjan. Que las empresas y los gobiernos trabajen juntos, con prioridades comunes e incentivos adecuados, debe ser la norma y no la excepción.
Al mismo tiempo, también necesitaremos la cooperación internacional facilitada por organizaciones como el Foro Económico Mundial, que ofrecen la oportunidad de compartir conocimientos y forjar compromisos a largo plazo y una colaboración global entre empresas, sociedad civil y gobiernos en pos de un objetivo común.
Nuestros adversarios no se limitan por fronteras, y nosotros tampoco deberíamos hacerlo. No debemos limitar nuestra capacidad para crear nuevas alianzas, sino demostrar que podemos y vamos a hacer que el mundo digital sea más seguro y resiliente para todos.




