Las organizaciones internacionales y no gubernamentales han invertido fondos significativos en tecnologías de la información y la comunicación para mejorar la gestión de crisis.
Sin una ciberseguridad adecuada, esto las hace vulnerables a ataques de delincuentes, terroristas y regímenes autoritarios.
Estas organizaciones deben priorizar la ciberseguridad, y el sector tecnológico debe contribuir con financiación y apoyo.
Hace no tanto tiempo, las organizaciones internacionales (OI) y las organizaciones no gubernamentales (ONG) que trabajaban en iniciativas humanitarias dependían en gran medida de las líneas telefónicas fijas y los fax para comunicarse y transmitir datos a sus centros regionales o sedes.
Hoy en día, al igual que la mayoría de las empresas, las ONG y las OI han invertido fondos significativos en tecnologías de la información y la comunicación para mejorar sus capacidades de gestión de crisis. Por ejemplo, la toma de decisiones mejor y más rápida se logra mediante la captura y el análisis de datos demográficos para identificar a los grupos vulnerables; las encuestas en línea han demostrado ser fundamentales para los equipos de agua, saneamiento e higiene en la prestación de servicios de salud pública; y los vales digitales con biometría han sido decisivos para reducir errores y fraudes en el pago a comerciantes.
Estos cambios hacen que la ayuda humanitaria sea más rápida y eficiente. Adoptar estas herramientas digitales ayuda a salvar vidas. Sin embargo, la transformación digital también ha convertido a las OI y las ONG en objetivos atractivos para los ciberataques de delincuentes, terroristas y regímenes autoritarios. Las razones van desde lo puramente financiero (las personas en crisis son blancos fáciles para estafas y robos) hasta lo político (lo digital se está convirtiendo en otra vía para atacar a los supuestos enemigos de un régimen).
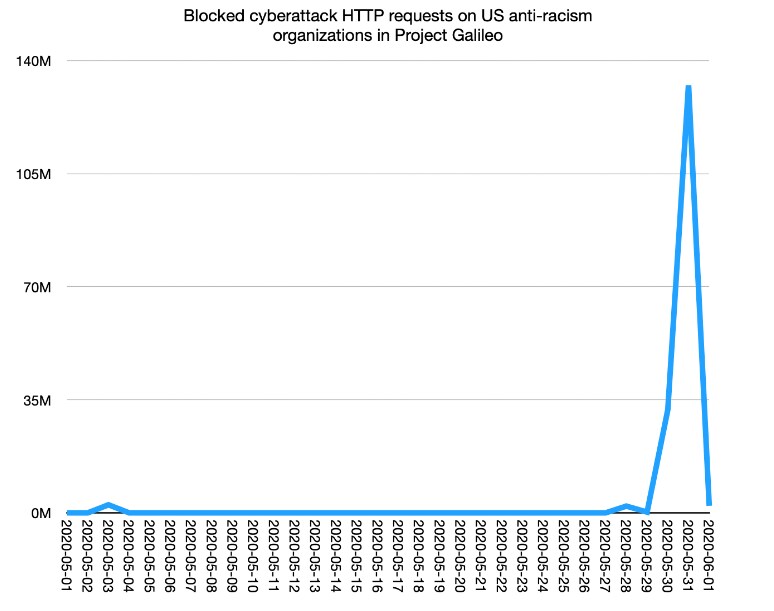
Por ejemplo, en Estados Unidos, los ciberataques contra grupos de derechos humanos y de defensa aumentaron un 26% durante las protestas por la justicia racial que tuvieron lugar tras el asesinato de George Floyd. Entre mayo y junio de 2020, la empresa de seguridad de sitios web Cloudflare bloqueó 135 535 554 303 solicitudes en línea destinadas a realizar ataques de denegación de servicio distribuido (DDoS) o a vulnerar sitios web y aplicaciones (es decir, diez veces más solicitudes bloqueadas por segundo que el volumen de búsqueda total habitual de Google durante el mismo periodo).
Las organizaciones más atacadas, con diferencia, fueron los grupos de defensa, que sufrieron un aumento de 1100 veces; muchos pasaron de cero ataques a 20 000 solicitudes por segundo en un único sitio. El anonimato del ciberespacio hace imposible saber con certeza quiénes fueron los atacantes, pero el impacto en estas organizaciones incluyó caídas de sitios web, problemas en la infraestructura y una mayor vulnerabilidad a otros ciberataques.
Las organizaciones más grandes también han sufrido estas nuevas vulnerabilidades. Las Naciones Unidas sufrieron una brecha de seguridad a manos de piratas informáticos a principios de 2021, y las amenazas persistentes derivadas de esa brecha siguen activas. Se afirmó que la filtración de datos se originó a partir de credenciales de empleados vendidas en la web oscura. Los atacantes utilizaron este punto de entrada para avanzar más en las redes de la ONU, realizando labores de reconocimiento e iniciando nuevos ataques.
Incluso los vínculos con algunos de los gobiernos mejor financiados y más seguros del mundo no pueden ofrecer protección frente a los ciberdelincuentes. En mayo de 2021, un grupo de piratas informáticos llamado Nobelium se infiltró en los sistemas de correo electrónico de la Agencia de los Estados Unidos para el Desarrollo Internacional (USAID), dependiente del Departamento de Estado de los EE. UU. y envió un mensaje infectado a 3000 cuentas, dirigido a 150 organizaciones distintas en 24 países, de las cuales más de una cuarta parte se dedicaban al desarrollo internacional, la acción humanitaria y la defensa de los derechos humanos.
Prioridades de ciberseguridad para el sector humanitario
Las OI y las ONG reciben una financiación considerablemente insuficiente para hacer frente a las crecientes ciberamenazas, mientras que cada vez son más el objetivo de los ataques. Algunos de estos ataques, sin duda, responden a la naturaleza del trabajo de estas organizaciones, pero muchos otros ciberatacantes simplemente las consideran presas fáciles para extorsionar con un rescate o acceder de forma fraudulenta a fondos. La falta de financiación dificulta que muchas organizaciones contraten a profesionales cualificados e implementen las hojas de ruta de ciberseguridad que tanto necesitan. Ante el impacto económico mundial de la COVID, la recaudación de fondos se ha vuelto aún más difícil.
Por eso, pensar en el riesgo es vital para las OI y las ONG. Aunque el fondo disponible nunca igualará al de la ciberdefensa del sector privado, los líderes de estas organizaciones pueden asumir algunas de las lecciones estratégicas que ha aprendido el sector privado. Para implementar y mantener sistemas en línea resilientes, deben tenerse en cuenta los siguientes puntos. Muchas de estas ideas no suponen un aumento de los costes de la organización; simplemente requieren planificación y una comprensión de los riesgos cibernéticos a nivel directivo.
· Evaluación de riesgos: comprender los distintos riesgos a los que se expone la organización es clave para proteger los sistemas informáticos. Al desarrollar nuevos sistemas o aplicaciones, debe realizarse una evaluación de riesgos para identificar todas las amenazas y repercusiones, y vincularlas con contramedidas, responsables y fechas límite.
· Desarrollo de capacidades: como mínimo, debe haber un punto focal dedicado a la seguridad de la información dentro de la organización, responsable de supervisar y responder a las amenazas, y que pueda recurrir con rapidez a expertos externos en la materia cuando sea necesario.
· Continuidad de negocio y respuesta a incidentes: la organización debe contar con un plan de continuidad de negocio que pueda activar en caso de un incidente de seguridad que interrumpa sus operaciones. El personal también debe saber qué hacer y a quién contactar cuando ocurra un incidente de seguridad. El punto focal de seguridad de la información o el equipo de respuesta a incidentes debe disponer de un plan documentado para responder a una brecha o a un compromiso de seguridad, que incluya qué partes externas contactar para obtener una asistencia fiable.
· Auditorías de seguridad independientes: las auditorías de seguridad deben realizarse al menos anualmente y deben llevarse a cabo por una parte externa sin vínculos ni intereses arraigados en la organización.
· Gobernanza de datos: una política de gobernanza de datos garantiza que los datos de la organización sean fiables, precisos, oportunos y estén disponibles para quienes tengan una necesidad legítima de acceder a ellos y la autoridad para hacerlo. Asimismo, dicha política garantiza que los datos estén protegidos y seguros en función de su sensibilidad.
· Presupuestos más adecuados: una consideración adicional es que los presupuestos requieren un cambio de mentalidad por parte de los donantes y de la dirección de la organización. Los donantes deben considerar la ciberseguridad como un elemento esencial para las operaciones de ayuda, y deben presentarse a los financiadores propuestas detalladas que expongan la financiación necesaria para que las organizaciones humanitarias se pongan al día, creen equipos de seguridad y desarrollen capacidades de respuesta en materia de ciberseguridad.
Por último, como ocurre con muchos asuntos de ciberseguridad, la cooperación entre quienes defienden los sistemas es clave. Las organizaciones humanitarias pueden beneficiarse de relaciones de trabajo más estrechas con el sector privado.
Estas organizaciones deben asegurarse de que sus consejos de administración dispongan de cierta experiencia en ciberseguridad. Según el perfil de riesgo de la organización, esto podría implicar incorporar a un experto en tecnología o ciberseguridad procedente del sector. Como mínimo, los consejos deben considerar el riesgo cibernético como un tema recurrente en su orden del día. Esto permitirá a las organizaciones posicionar la ciberseguridad como un riesgo generalizado, comprender las implicaciones legales del riesgo cibernético, reforzar la protección de activos valiosos frente a ciberataques y centrarse, entre otros aspectos, en los riesgos de la cadena de suministro.
Lo que puede hacer el sector tecnológico
Las empresas deben ejercer la responsabilidad social corporativa en relación con la confianza digital. Deben considerar la financiación de la importante labor de las OI y las ONG, y también reflexionar sobre cómo las tecnologías que desarrollan y promueven pueden tener un impacto negativo en los objetivos humanitarios y sociales. Podrían ofrecer asistencia financiera directa o donar en especie herramientas e infraestructuras de ciberseguridad, ayudando a estas organizaciones a fortalecer sus capacidades.
Qué hace el Foro Económico Mundial en materia de ciberseguridad
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a reforzar su ciberresiliencia y a abordar retos que requieren respuestas colectivas.
Como ejemplo concreto de cómo la tecnología puede implementarse de forma más responsable, los proveedores de servicios en la nube deben reconocer la forma en que estas organizaciones utilizan sus productos. Necesitan trabajar con ellas para desarrollar ofertas personalizadas que permitan a las OI aprovechar sus privilegios e inmunidades mediante una «nube soberana» o una «embajada digital». Esto puede ayudar a las organizaciones a aprovechar mejor las capacidades de seguridad de la nube, garantizando al mismo tiempo que sus sistemas y datos mantengan sus protecciones tradicionales frente a órdenes judiciales indebidas de Estados opresores. De este modo, la tecnología, desarrollada e implementada de forma responsable, puede mejorar las capacidades de las OI sin comprometer las protecciones tradicionales.
Ya, muchas empresas privadas y otras organizaciones han desarrollado ofertas para apoyar a las OI, las ONG y las organizaciones sin ánimo de lucro. Replicar y ampliar este tipo de programas mediante una mayor inversión del sector privado sería fundamental para ampliar el apoyo a las ONG y las OI.