La inestabilidad geopolítica ha aumentado el riesgo de un evento de ciberseguridad sistémico.
Un nuevo informe muestra que el 93% de los líderes de ciberseguridad y el 86% de los líderes empresariales creen que es probable que se produzca un evento de este tipo en los próximos dos años.
Los líderes que integran la gestión del riesgo cibernético en los procesos de toma de decisiones de su organización tienen más probabilidades de declarar altos niveles de resiliencia cibernética.
La inestabilidad geopolítica ha cambiado el entorno en el que operan las empresas, los gobiernos y la ciudadanía, lo que hace que el riesgo cibernético sea más volátil y difícil de gestionar. Al mismo tiempo, las organizaciones dependen más que nunca de infraestructuras técnicas y proveedores de servicios compartidos. Esto aumenta la probabilidad de que un ciberataque se convierta en un «evento de ciberseguridad sistémico», caracterizado por efectos en cascada en comunidades, economías y gobiernos.
En enero de 2023, un grupo de investigadores de seguridad de la información anunció que había encontrado vulnerabilidades en programas de uso común en automóviles particulares y otros vehículos. Si se hubieran aprovechado, estas vulnerabilidades podrían haber permitido a los atacantes rastrear y controlar a distancia flotas de automóviles particulares e incluso vehículos de emergencia, según Cyberscoop.
Gracias a los esfuerzos de estos hackers éticos especializados en automóviles y a la respuesta colaborativa de las empresas afectadas, se han corregido todas las vulnerabilidades de estos vehículos. Sin embargo, cuando se explotan vulnerabilidades de seguridad como estas, las consecuencias pueden ser inesperadamente disruptivas. A principios de 2022, un ataque contra las comunicaciones militares ucranianas, que dependían de los servicios de la empresa privada Viasat, dejó accidentalmente fuera de servicio parques eólicos generadores de electricidad en toda Europa central.
En 2021, un ciberataque contra el discreto proveedor de servicios de TI Kaseya hizo que los supermercados suecos, literalmente, cerraran sus puertas. Estos ataques también pueden tener consecuencias económicas a veces catastróficas, como el ataque NotPetya de 2017 que sembró el caos en el transporte marítimo internacional.
Eventos de ciberseguridad como estos muestran una propagación rápida entre sistemas, daños colaterales a organizaciones ajenas a los objetivos previstos, riesgos concentrados en puntos únicos de vulnerabilidad compartida, necesidades de mitigación y respuesta que escapan al control de cualquier organización por sí sola, y grandes repercusiones económicas y sociales.
«Los grupos criminales están destinando más recursos a las campañas de ciberdelincuencia. Se percibe una convergencia entre la ciberdelincuencia y los actores estatales, lo que está dando lugar tanto al lanzamiento de más campañas como a ataques cada vez más adaptados a la organización objetivo.»
Derek Manky, estratega jefe de seguridad y vicepresidente de Inteligencia Global sobre Amenazas, Fortinet
¿Cómo están respondiendo los líderes?
El informe Perspectivas de ciberseguridad global 2023 del Foro Económico Mundial, en colaboración con Accenture, revela que el 93% de los líderes de ciberseguridad y el 86% de los líderes empresariales consideran «moderadamente probable» o «muy probable» que la inestabilidad geopolítica mundial provoque un evento de ciberseguridad catastrófico y de gran alcance en los próximos dos años.

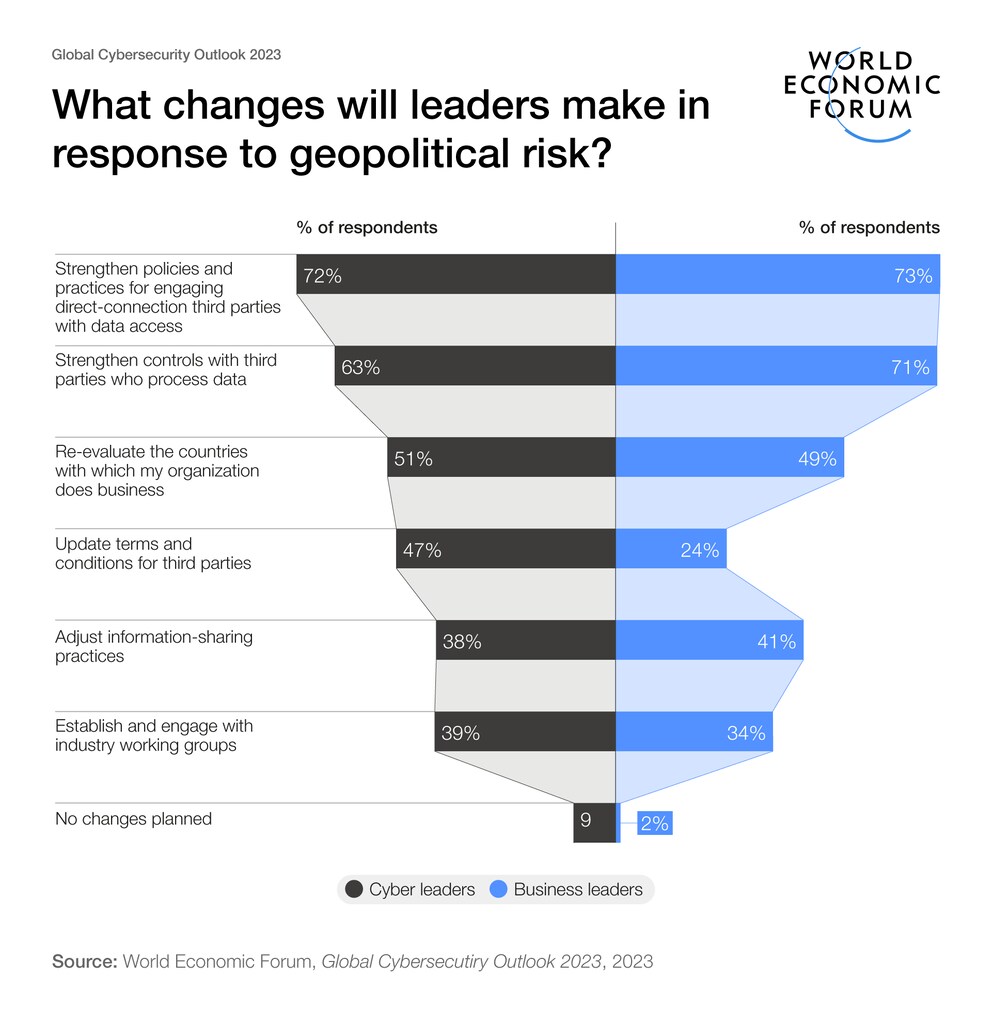
La mayoría de las personas encuestadas, en organizaciones de todos los tamaños, nos dijeron que la inestabilidad geopolítica había influido en su estrategia de ciberseguridad. Un segmento considerable (50%) afirmó que el riesgo cibernético era un factor al reevaluar los países con los que hace negocios. Asimismo, la ciberseguridad influye cada vez más en la forma en que los gobiernos deciden con qué empresas interactuar. Estas decisiones pueden tener efectos indirectos en todo el sector privado.
La estrategia de ciberseguridad tiene que ver con cómo toma decisiones su organización
Las personas encuestadas que informaron de cambios exitosos en su estrategia de ciberseguridad también señalaron que contaban con estructuras organizativas que facilitaban la interacción entre los líderes de ciberseguridad y los líderes empresariales de distintas funciones, así como con los consejos de administración. Estas estructuras fomentaban la colaboración en materia de resiliencia digital en las distintas actividades empresariales.
Quizá debido a esta combinación de inestabilidad geopolítica, ciberataques que acaparan titulares y reguladores que asignan más responsabilidad por la gestión del riesgo cibernético directamente a los consejos de administración, los directivos de las organizaciones han empezado a escuchar a sus responsables de ciberseguridad.
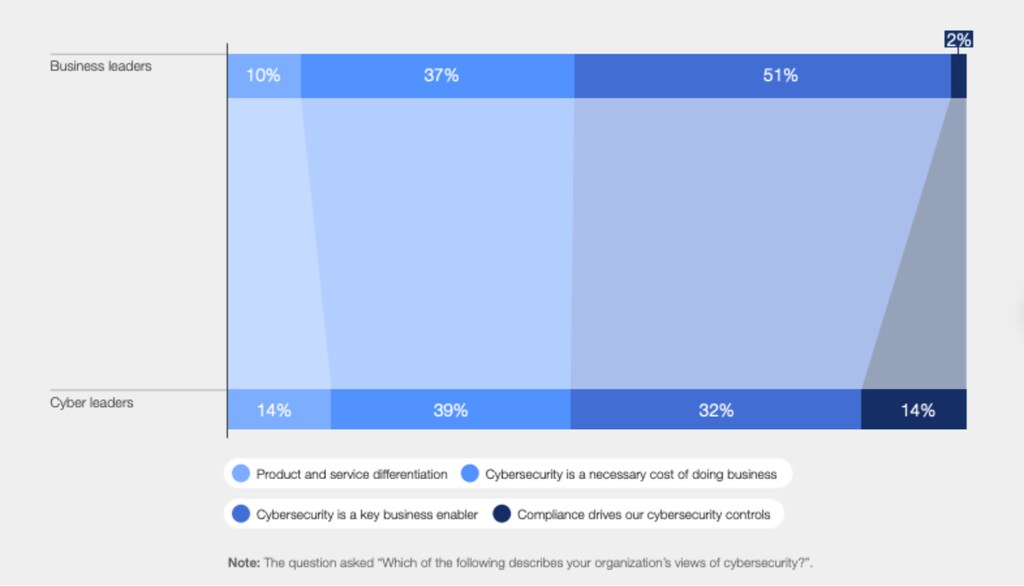
Perspectivas de ciberseguridad global 2023 muestra que convergen las opiniones de los líderes empresariales y de seguridad sobre la importancia de gestionar el riesgo cibernético. También está surgiendo una comprensión compartida de los beneficios de una gestión eficaz de este riesgo: más del 39% de los líderes encuestados coincide en que «la ciberseguridad es un factor clave para el éxito empresarial».
La mayoría de los líderes empresariales y de ciberseguridad coincide en que incorporar la gobernanza de la resiliencia cibernética a la estrategia empresarial, como recomienda el Foro en sus Principios para la gobernanza del riesgo cibernético por parte de los consejos de administración, es uno de los principios de mayor impacto para la resiliencia cibernética.
Las regulaciones tienen impacto
En comparación con 2022, ahora es más probable que los directivos de ciberseguridad consideren las leyes de privacidad de datos y las regulaciones de ciberseguridad herramientas eficaces para reducir los riesgos cibernéticos en todo un sector. Se trata de un cambio notable respecto a las percepciones recogidas en el informe Perspectivas de 2022. A pesar de los retos que plantea el cumplimiento normativo en cada organización, los líderes de ciberseguridad reconocieron que la regulación incentiva medidas muy necesarias en materia de ciberseguridad en todo un sector.
Quizá debido a la combinación de inestabilidad geopolítica, eventos de ciberseguridad que acaparan titulares y reguladores que asignan más responsabilidad por la gestión del riesgo cibernético directamente a los consejos de administración, los directivos de las organizaciones han empezado a escuchar las preocupaciones de los líderes de ciberseguridad.
Un directivo entrevistado para el informe Perspectivas de ciberseguridad global explicó: «Ha mejorado la comprensión de los consejos de administración sobre su responsabilidad y deber de diligencia. En las empresas grandes o reguladas, esta conciencia se ha visto reforzada por los comités interconectados, que permiten a varios miembros del consejo familiarizarse bastante con cuestiones de transformación digital, seguridad de la información, continuidad del negocio y resiliencia cibernética».
¿Cómo aborda el Foro los desafíos mundiales de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en promover la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a fortalecer la resiliencia cibernética y a abordar desafíos que requieren respuestas colectivas.
Cómo pueden los consejos de administración plantear las preguntas adecuadas sobre ciberseguridad
Aunque los consejos de administración son más conscientes de la ciberseguridad que antes, a muchos de sus directivos les cuesta determinar qué preguntas son más adecuadas para evaluar la información que proporcionan sus equipos de ciberseguridad. Esto obstaculiza la toma de decisiones informadas y basadas en los riesgos. Los líderes de ciberseguridad y empresariales deben aprender a traducir eficazmente sus riesgos cibernéticos en riesgos empresariales, y en las medidas operativas y tácticas adecuadas para mitigarlos.
Al hablar con los líderes empresariales, los responsables de ciberseguridad deberían usar menos jerga técnica. Los consejos de administración deberían ayudarles a entender qué activos y procesos deben tener prioridad en materia de protección. Después, una vez establecidas esas prioridades, los consejos deberían asumir la responsabilidad de ellas, ya que los recursos de ciberseguridad rara vez bastan para defender eficazmente todas las partes de una organización en todo momento.




