Se prevé que el coste anual medio de la ciberdelincuencia aumente de 8,4 billones de dólares en 2022 a más de 23 billones de dólares en 2027.
La región de Asia y el Pacífico (APAC) está experimentando un enorme aumento de los ciberataques en comparación con otras regiones del mundo.
Explicamos por qué APAC es objetivo de los ciberataques y qué se puede hacer para prevenir la ciberdelincuencia.
La velocidad con la que evoluciona el panorama de las ciberamenazas, con la democratización del software malicioso, la movilización y organización de grupos de ciberdelincuentes, los conflictos geopolíticos y la incertidumbre económica, han convergido para crear el entorno perfecto para que los actores de amenazas prosperen. Según el FBI y el FMI datos, el coste anual medio de la ciberdelincuencia se prevé que se dispare de 8,4 billones de dólares en 2022 a más de 23 billones de dólares en 2027.
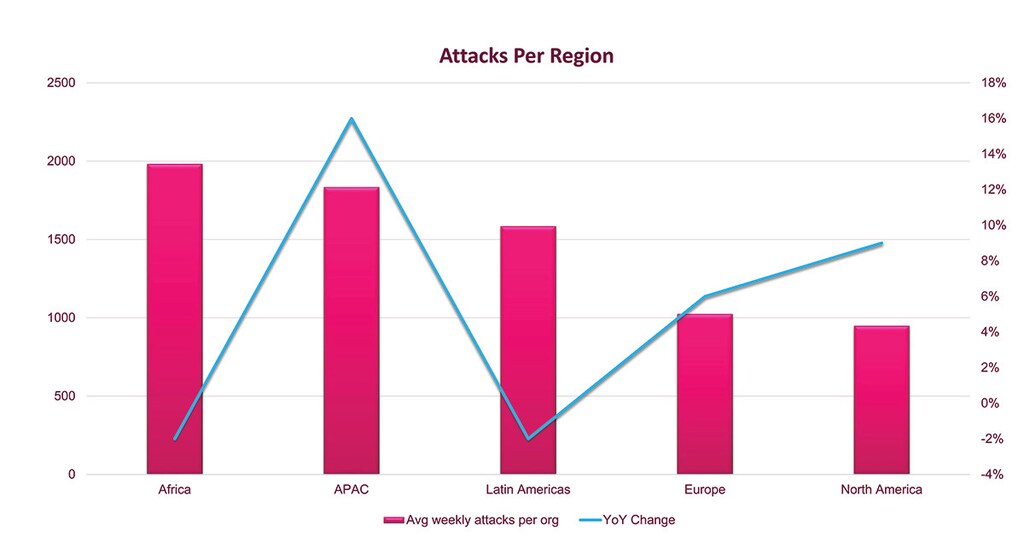
En ninguna parte es más prevalente esta disrupción del sector que en la región de Asia y el Pacífico (APAC), que se ha convertido en la nueva «zona cero» de los incidentes de ciberdelincuencia. Según un informe de Check Point Research, APAC registró el mayor aumento interanual de ciberataques semanales durante el primer trimestre de 2023, con un promedio de 1.835 ataques por organización. En cambio, la media mundial se situó en 1.248 ataques semanales. Esta preocupante tendencia suscita inquietudes sobre las razones de este cambio y las medidas necesarias para hacer frente a las crecientes ciberamenazas en la región.
¿Por qué se dispara la ciberdelincuencia en APAC?
El creciente número de ataques sofisticados en la región supone una verdadera preocupación, como demuestra el caso de la popular aplicación de servicio telefónico 3CX que fue convertida en troyano como parte de un ataque a la cadena de suministro. La democratización del malware también está en plena efervescencia, con incidentes documentados de actores de amenazas que utilizan ChatGPT para generar código diseñado para ayudar a actores con menos conocimientos a lanzar ciberataques con facilidad.
¿Qué ha provocado este aumento en el volumen y la sofisticación de los ataques? Si consideramos por qué la región se ha convertido en un foco de ciberdelincuencia, intervienen varios factores:
Aceleración de la transformación digital: La región de APAC ha experimentado una rápida transformación digital, especialmente durante y después de la pandemia. Muchas organizaciones se han apresurado a adoptar nuevas tecnologías y plataformas digitales, a menudo sin protegerlas adecuadamente, lo que deja vulnerabilidades listas para ser explotadas. Esta mayor digitalización ha ampliado la superficie de ataque para los ciberdelincuentes.
Una nueva generación de usuarios: La generación de TikTok y Facebook en APAC depende en gran medida de los dispositivos móviles y las herramientas colaborativas, hasta el punto de haberse vuelto insensible a los riesgos asociados a hacer clic en enlaces sospechosos o compartir información sensible en línea. Sus hábitos en línea los hacen más susceptibles a los ataques de ingeniería social y a los intentos de phishing.
El modelo de trabajo híbrido: El auge de la fuerza laboral híbrida, que combina modalidades de trabajo remoto y presencial, ha creado nuevos desafíos para los equipos de ciberseguridad. El cambio hacia el teletrabajo ha incrementado la dependencia de herramientas digitales de comunicación y colaboración, exponiendo a las organizaciones a nuevos riesgos de seguridad, ya que los ciberdelincuentes explotan vulnerabilidades en los sistemas de acceso remoto y en los puntos de acceso no protegidos del hogar.
El enigma de la colaboración: La proliferación de plataformas de colaboración ha introducido una nueva superficie de ataque para los ciberdelincuentes. El uso creciente de herramientas como la videoconferencia, el almacenamiento en la nube y las plataformas de intercambio de archivos se ha convertido en un caldo de cultivo para posibles brechas de seguridad, ya que los actores de amenazas aprovechan configuraciones de seguridad débiles, software sin parches y usuarios desprevenidos para obtener acceso no autorizado a datos sensibles.
Enorme demanda de fabricación: La región de APAC, en particular países como Taiwán, China, Vietnam y otros, desempeña un papel significativo en el sector de los semiconductores y la fabricación. La importancia económica de la industria manufacturera y la propiedad intelectual que posee la convierten en un objetivo atractivo para el ciberespionaje y el robo de propiedad intelectual.
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer su ciberresiliencia y a abordar retos que requieren respuestas colectivas.
¿Qué se puede hacer para prevenir la ciberdelincuencia?
Es necesario tomar medidas ya para evitar que APAC se convierta en un terreno fértil para la actividad de ciberamenazas, entre ellas:
Mayor nivel de colaboración público-privada: El intercambio reforzado de inteligencia entre organizaciones, gobiernos y agencias de ciberseguridad puede ayudar a prevenir ataques y a abordar de forma proactiva las amenazas emergentes. Este enfoque colaborativo puede facilitar la difusión oportuna de inteligencia sobre amenazas, lo que permite a las organizaciones reforzar sus defensas.
Establecer grupos de trabajo nacionales – siguiendo el ejemplo de países como Singapur, la creación de grupos de trabajo especializados en ciberseguridad puede ayudar a coordinar esfuerzos, compartir buenas prácticas y desarrollar estrategias integrales para combatir la ciberdelincuencia de forma eficaz.
Mayor concienciación y educación: Los gobiernos, los bancos y las empresas deberían invertir en campañas de concienciación para educar al público y a los empleados sobre los riesgos de la ciberdelincuencia; en Singapur, con su campaña “Better Cyber Safe than Sorry” en colaboración con minoristas privados de comercio electrónico como Shopee y la cadena de supermercados NTUC Fairprice, seguida de vídeos didácticos, anuncios en la televisión nacional y carteles en la mayoría de las paradas de autobús. Al promover la concienciación sobre ciberseguridad y ofrecer orientación para reconocer y responder a posibles amenazas, las personas pueden estar más alerta y mejor preparadas para protegerse a sí mismas y a sus organizaciones.
Mejora de las normativas nacionales: Los países de APAC deberían considerar la implementación de normativas de ciberseguridad sólidas y estandarizadas para garantizar una protección coherente. Aprendiendo de ejemplos exitosos como Australia y Singapur, estas normativas pueden establecer normas mínimas de seguridad, fomentar evaluaciones periódicas y establecer sanciones por incumplimiento. Al crear un marco regulatorio que haga hincapié en la ciberseguridad, los países de APAC pueden animar a las organizaciones a dar prioridad a las medidas de seguridad y a adoptar buenas prácticas.
Reforzar el liderazgo en ciberseguridad: Las organizaciones de APAC deberían centrarse en mejorar su liderazgo en ciberseguridad y sus estructuras de gobernanza, nombrando para puestos directivos y consejos de administración a profesionales cualificados con experiencia en ciberseguridad. Al priorizar la ciberseguridad en los niveles más altos de la toma de decisiones, las organizaciones pueden fomentar una cultura de responsabilidad y garantizar que las medidas de seguridad reciban la importancia debida. Las organizaciones necesitan este nivel adecuado de liderazgo de CISO, con capacidad de decisión y un mandato sólido, para impulsar un «enfoque de ciberseguridad basado en la inteligencia y centrado en la prevención» que haga frente a la nueva frontera de los campos de batalla cibernéticos.
Colaboración con socios internacionales: La ciberdelincuencia no conoce fronteras, y es fundamental que los países de APAC colaboren con socios internacionales para combatir las ciberamenazas. Al compartir información, recursos y conocimientos, los países pueden fortalecer colectivamente sus defensas y mitigar los riesgos que plantean los ciberdelincuentes que pueden operar desde distintas jurisdicciones.
Inversión continua en ciberseguridad: Las organizaciones de APAC deben asignar recursos adecuados a las iniciativas de ciberseguridad. Esto incluye invertir en soluciones de seguridad sólidas, actualizar y aplicar parches a los sistemas de forma periódica y realizar auditorías de seguridad exhaustivas para anticiparse a las amenazas en evolución y reducir su vulnerabilidad a los ataques.
Es importante reconocer que, para dejar de ser la región más atacada, APAC necesita un enfoque multifacético que implique colaboración, concienciación, regulación y mejora continua por parte de múltiples actores. Mediante la aplicación de estas medidas y el fomento de una cultura consciente de la ciberseguridad, APAC puede reforzar su resiliencia frente a los ciberdelincuentes y proteger su infraestructura digital, sus empresas y sus ciudadanos frente al panorama de amenazas en constante crecimiento, y asegurar su posición como líder del futuro en la era digital.




