A medida que las empresas del futuro evolucionan hacia un modelo más digital y compartido, la necesidad de prepararse para evitar una pandemia cibernética —que podría tener incluso más repercusiones que el coronavirus en nuestras vidas— nunca ha sido tan urgente.
Debemos reforzar nuestra respuesta estratégica a los riesgos antes de invertir en tácticas. Nuestros planes deben trabajar con más ahínco e inteligencia para subsanar las brechas de capacidad.
Una agenda común generará la confianza y la competencia necesarias para alcanzar la resiliencia que necesitamos.
Si la humanidad alguna vez necesitó recordar nuestra interdependencia, la pandemia nos lo ha demostrado. A medida que intensificamos nuestra respuesta a la crisis, en gran medida por medios digitales, nuestra interconexión crece de forma exponencial. Y con ella, nuestra vulnerabilidad a los riesgos del mundo virtual. De hecho, las empresas del futuro evolucionan hacia un modelo más digital y compartido. La necesidad de prepararse para evitar una pandemia cibernética —que podría tener incluso más repercusiones que el coronavirus en nuestras vidas— nunca ha sido tan urgente.
Por un momento, pensemos en lo impensable. Un mundo sin teléfonos ni internet, con camiones, trenes y aviones detenidos porque las bombas de combustible y las estaciones de carga están inutilizadas; bancos cerrados; cadenas de suministro de alimentos rotas; y servicios de emergencia prácticamente no disponibles. Esta sombría visión sería inevitable si un ciberataque cortara el suministro eléctrico.
En un escenario como este, sabemos que el apagón repentino que se produciría sería paralizante. Por desgracia, también sabemos que una crisis de este alcance, sofisticación e impacto no solo es posible, sino que ya la estamos afrontando, aunque en un contexto diferente.
El mes pasado, un grupo que se cree de origen ruso logró acceder a más de 18.000 sistemas – pertenecientes a gobiernos y empresas – mediante una actualización comprometida del software Orion de SolarWinds. No estábamos preparados para impedir el ataque porque los malos actores se colaron a través de la cadena de suministro de software en la lista blanca en la que confiamos. Aún más lamentablemente, la cadena de suministro de software les permitió acceder a la red de FireEye, el gigante estadounidense de la ciberseguridad conocido por investigar y subsanar algunas de las brechas de mayor perfil del mundo.
Aunque los clientes de FireEye se vieron en gran medida no afectados en esta ocasión, la moraleja es que nadie ni nada es inmune. Nuestras fuentes de ciberprotección —las actualizaciones de software o los socios que nos defienden— pueden convertirse en el caballo de Troya que sume todo lo que nos rodea en el caos.
Mucho antes de que aprendiéramos estas duras lecciones en las últimas semanas de un 2020 bastante difícil, el Foro Económico Mundial se preguntó si nuestro enfoque individual y colectivo para gestionar los riesgos cibernéticos es sostenible frente a las principales tendencias tecnológicas en curso.
Aunque existe una serie de recursos para gestionar los ciberataques, todavía nos queda mucho camino por recorrer antes de poder, en conjunto, contrarrestar eficazmente estas amenazas. Debemos reforzar nuestra respuesta estratégica a los riesgos antes de invertir en tácticas. Nuestros planes deben trabajar con más ahínco e inteligencia para subsanar las brechas de capacidad en tres ámbitos:
1. Más coordinación
Consideremos el ataque a SolarWinds. No golpeó directamente a sus objetivos previstos. En cambio, los atacantes construyeron subrepticiamente una cadena ofensiva que incluía a agencias no gubernamentales, empresas de seguridad y tecnología, así como instituciones educativas, para avanzar sin ser detectados hacia sus verdaderos objetivos de espionaje.
Sabían que encontrarían su objetivo gracias a nuestra interconexión digital. Podemos convertir esta misma interrelación de infraestructuras en una ventaja para nosotros. Las investigaciones indican que los piratas informáticos atacan los equipos con acceso a internet cada 39 segundos de media. Si todos compartiéramos inteligencia sobre amenazas, a través de las fronteras, entre los sectores público y privado, y entre industrias y competidores, la inteligencia colectiva solo podría hacernos avanzar más rápido.
Un primer paso inestimable sería desarrollar sistemas más abiertos, al tiempo que se adoptan estándares y una taxonomía comunes en materia de ciberseguridad. Esto nos servirá mejor para integrar y formar a nuestros equipos con el fin de impulsar una seguridad holística. Se prevé que el gasto mundial en soluciones de ciberseguridad supere acumulativamente el billón de dólares en el periodo de cinco años comprendido entre 2017 y 2021. Debemos repriorizar estos presupuestos para alinearlos con objetivos compartidos, entre ellos colaborar para vencer a la ciberdelincuencia organizada y al nexo entre el sector tecnológico privado y los atacantes de los Estados nación.
2. Más sofisticación
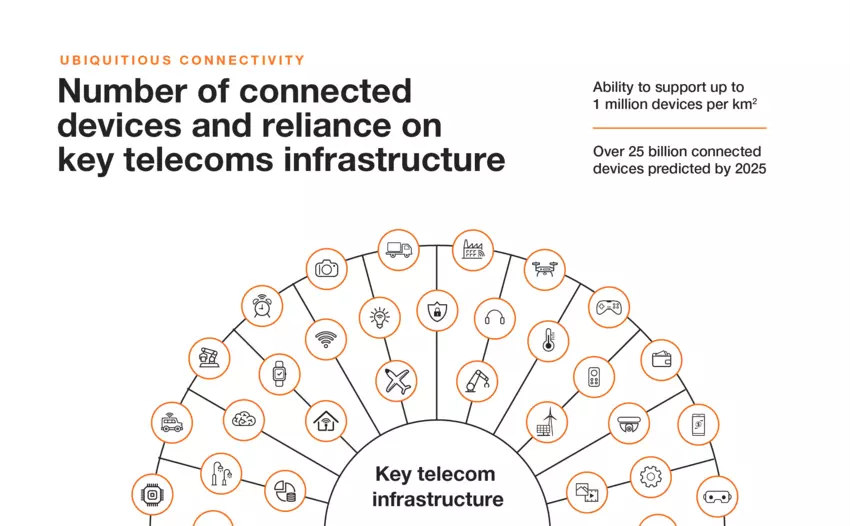
El Informe de Riesgos Globales 2020, que explica cómo la naturaleza digital de las tecnologías de la Cuarta Revolución Industrial está haciendo que nuestros entornos sean vulnerables a los ciberataques. Por ejemplo, se calcula que ya hay más de 21.000 millones de dispositivos IoT en todo el mundo, cifra que se prevé duplicar para 2025. Solo en el primer semestre de 2019, los ataques contra dispositivos IoT aumentaron más de un 300 %.
El informe señala cómo “el uso de los principios de ‘seguridad desde el diseño’ para integrar funciones de ciberseguridad en nuevos productos sigue siendo secundario frente a la prioridad de sacar los productos rápidamente al mercado”. Nuestro enfoque actual de seguridad añadida a posteriori debe reinventarse para crear estándares integrados más sólidos, incluida la certificación de calidad de seguridad SDLC, que haga que los socios de software rindan más cuentas en materia de garantía de seguridad. Junto con esta disciplina para proteger la cadena de suministro con la misma meticulosidad con la que protegemos nuestros productos, necesitamos una mejor arquitectura de diseño para abordar los desafíos que tenemos por delante.
3. Más capital humano
A la misma velocidad con la que la IA resulta útil en la ciberdefensa, también permite a los ciberdelincuentes utilizar el aprendizaje profundo para vulnerar los sistemas de seguridad y aprovechar conjuntos de datos para mejorar la respuesta a la defensa.
Si bien podemos combatir máquina con máquina, fomentar un sólido cauce de talento en ciberseguridad dará ventaja a nuestra defensa. Necesitamos buscadores de problemas más capacitados y en mayor número que trabajen con nuestras máquinas resolutoras de problemas. Y esta vez deben integrarse en todo el ciclo de vida de nuestros procesos. Cada persona del ecosistema debe comprender su función en relación con la ciberseguridad y rendir cuentas para cumplir las métricas y los estándares de calidad en ciberseguridad. En 2019 se estimaba que había 2,8 millones de profesionales de la ciberseguridad en todo el mundo, frente a una necesidad de más de 4 millones.
Si hay una lección que extraer de la gestión de la pandemia, es la necesidad de avanzar juntos hacia un futuro más seguro. La propia naturaleza de una pandemia es tal que nadie está realmente a salvo a menos que todos lo estén. Una pandemia cibernética no es diferente. Es en la confianza compartida y en una agenda común donde podemos generar la confianza y la competencia necesarias para alcanzar la resiliencia que necesitamos.





