Los reguladores y los gestores de riesgos han logrado grandes avances en el control de las fuerzas que desencadenaron la crisis financiera hace más de una década. Pero su éxito en la lucha contra la guerra anterior podría estar alimentando una falsa sensación de seguridad ahora que nuevas amenazas aparecen en el horizonte.
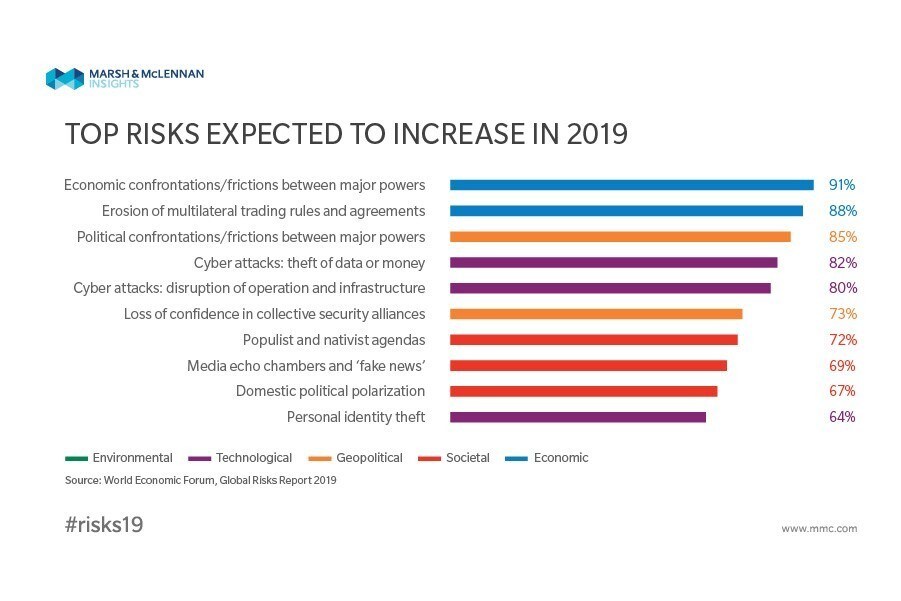
La desaceleración económica es solo una de las posibles tormentas a las que se enfrentan hoy los bancos. En una era de rápida innovación tecnológica, surgen nuevas amenazas casi a diario en ciberseguridad, inteligencia artificial, cadena de bloques y otras áreas.
El problema es que algunos bancos están tan preocupados por los riesgos financieros que pierden de vista el panorama general. Ahí es donde la «gestión de riesgos empresariales» puede ayudar.
Como su nombre indica, la gestión de riesgos empresariales busca controlar el conjunto más amplio posible de riesgos, desde los puramente financieros, como el riesgo de mercado y de crédito —los motores de la catástrofe durante la última crisis—, hasta las amenazas no financieras, como el riesgo reputacional.
La gestión de riesgos empresariales surgió como disciplina durante la década de 1990, cuando los bancos se expandían internacionalmente y la desregulación en Estados Unidos permitió un conjunto de productos y servicios mucho más robusto, lo que exigía una visión del riesgo mucho más amplia. El objetivo era reconocer y medir todas las formas de riesgo financiero y no financiero, para que la empresa pudiera maximizar su toma de riesgos con seguridad. Pero en muchas empresas, la función de riesgo empresarial se convirtió en poco más que un vertedero para todos los riesgos auxiliares que no encajaban claramente en la categoría de riesgo financiero.
Eso debe cambiar.
Hace una década, el sector fue golpeado por un doble golpe de riesgo de crédito y de mercado, que llevó a varias empresas al borde del colapso (y a algunas al abismo). Sin embargo, es probable que la próxima crisis sea diferente, desencadenada no por el riesgo financiero, sino por riesgos no tradicionales que generan exposiciones a través de los silos empresariales de la estructura organizativa.
El crecimiento de este tipo de riesgos en los últimos años, impulsado por una explosión de innovación tecnológica, no tiene precedentes en la historia de la banca. Esto da un valor especial a la capacidad de las empresas para establecer conexiones y reconocer que el todo complejo es mucho más que la suma de sus partes.
Si bien los bancos tienen un conocimiento sofisticado del riesgo financiero, algunos tienen menos experiencia con amenazas no tradicionales, como el riesgo cibernético, el riesgo estratégico, el riesgo operativo, el riesgo regulatorio y el riesgo legal. Estas amenazas pueden tener repercusiones reales en el desempeño financiero de toda la empresa.
Complicando aún más las cosas, estos riesgos no son fáciles de cuantificar. Mientras que un préstamo de alto riesgo, por ejemplo, puede resultar en una pérdida específica en dólares atribuible a la función de préstamo, un error vergonzoso en el servicio al cliente puede perjudicar los ingresos de toda la empresa, durante años.
Los riesgos tecnológicos pueden ser igual de desconcertantes. ¿Cómo cuantificar, por ejemplo, el riesgo de que la aplicación de altavoz inteligente de un banco suelte insultos racistas de forma inesperada?
Tras la crisis financiera, los reguladores situaron las pruebas de estrés en el centro de las actividades de evaluación de riesgos de toda la empresa. Esto aumentó la importancia de una identificación integral de riesgos. Pero las previsiones de las pruebas de estrés útiles deben incluir todos los diversos riesgos a los que está expuesta la empresa, no solo los financieros.
Implementar un programa integral de gestión de riesgos empresariales no es fácil, por supuesto, en particular en empresas cuyas funciones de gestión de riesgos se han anquilosado según líneas tradicionales. Requiere un mandato organizativo.
Hace quince años, la gestión de riesgos empresariales era poco más que una zona marginal en muchas empresas. Toda la acción tenía lugar en los silos de riesgo individuales.
Ahora sabemos mejor la importancia de sintetizar estos riesgos de manera convincente y fácil de entender, y de considerar las formas en que los riesgos discretos pueden interactuar entre sí. Pero la práctica no siempre ha alcanzado a la teoría. La gestión de riesgos empresariales debe ayudar a contar una historia coherente. No puede considerarse la unidad organizativa de último recurso para actividades que no encajan en ningún otro lugar.
Los bancos que hoy adopten la gestión de riesgos empresariales estarán en condiciones de responder rápidamente a los problemas imprevistos de mañana. Los que no lo hagan corren el riesgo de cometer un nuevo conjunto de errores durante la próxima crisis que podrían costar caro a los accionistas y empleados y, quizás, debilitar el propio sistema bancario.
Adaptado de un artículo de próxima publicación en el Journal of Risk Management in Financial Institutions.




