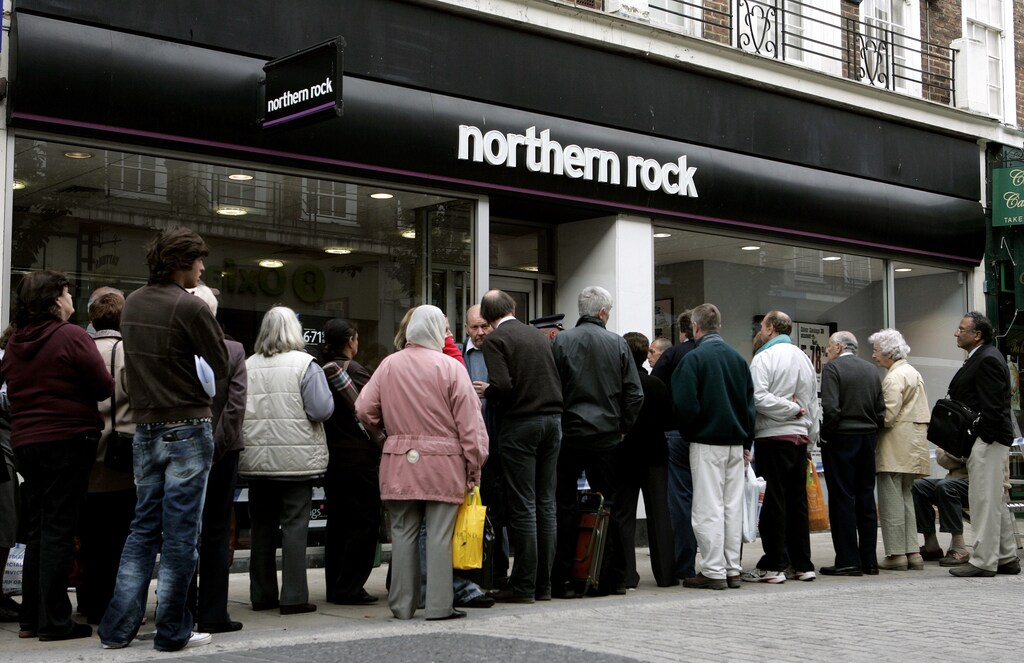
El 14 de septiembre de 2007, el prestamista británico Northern Rock anunció que el Banco de Inglaterra había intervenido para proporcionar apoyo de emergencia y mantener a flote al banco.
En los meses siguientes, a medida que se desarrollaba la crisis financiera mundial, se produjeron muchos más rescates gubernamentales de este tipo.
Los mercados públicos se desplomaron, las economías de todo el mundo entraron en recesión y aumentaron los despidos y el desempleo. Diez años después, el mundo parece haber recuperado una base sólida.
Sin embargo, la próxima catástrofe podría estar a la vuelta de la esquina.
Mientras el sector financiero, los organismos reguladores y los bancos centrales se han dedicado a reparar los daños de la crisis de hace diez años, el sistema financiero ha experimentado cambios importantes.
La tecnología ha transformado el sector de maneras sin precedentes y ha ofrecido grandes oportunidades tanto a los consumidores como a las instituciones financieras; pero, al mismo tiempo, ha introducido riesgos que ni el sector ni los bancos centrales y los organismos reguladores saben gestionar.
El riesgo más preocupante de todos: los ciberataques.
Un ciberataque complejo y difícil de detectar podría hacer caer no solo a una institución, sino también a gran parte de los mercados financieros, y causar daños potencialmente muy superiores a los de la crisis de 2007/2008.
Diez años después del rescate de Northern Rock, los mercados bursátiles cotizan en máximos históricos o cerca de ellos, los indicadores de volatilidad —también conocidos como indicadores del miedo— están en mínimos históricos o cerca de ellos, y el crecimiento mundial se ha mantenido estable.
Los inversores parecen estar tan despreocupados que vuelven a adoptar las inversiones opacas y a menudo arriesgadas que estuvieron en el centro de la crisis de hace diez años.
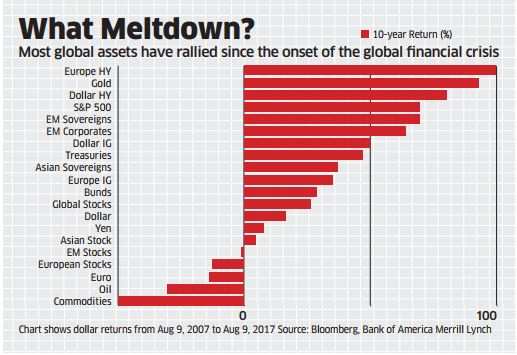
Las obligaciones de deuda garantizada están celebrando un regreso inesperado, lo que lleva a los expertos a dar la voz de alarma ante la posibilidad de un nuevo desplome del mercado.
Y aunque la complacencia de los inversores y su entusiasmo por endeudarse a raíz de unos tipos de interés bajísimos son sin duda preocupantes, la verdadera causa de la próxima crisis financiera podría acechar en un lugar donde pocos pensarían buscarla.
Desde la crisis de hace diez años, el panorama de los servicios financieros ha cambiado radicalmente.
Empresas de tecnología financiera como Nutmeg u Omise han entrado en el ecosistema financiero, ofreciendo servicios a menudo más baratos y haciendo hincapié en una experiencia del cliente sobresaliente.
Al mismo tiempo, los proveedores tradicionales de servicios financieros no se han quedado de brazos cruzados y han desarrollado sus propias plataformas digitales. La innovación avanza a un ritmo vertiginoso y genera importantes beneficios tanto para los consumidores como para el sistema financiero. Los costes disminuyen, mientras que mejoran la eficiencia y la eficacia de las transacciones financieras.
Complejidad creciente
Al mismo tiempo, la actual ola de transformación impulsada por la tecnología está haciendo aún más complejo el ya complejo sistema financiero, y los nuevos actores tecnológicos están impulsando la fragmentación.
Antes, un cliente mantenía una relación estrecha con un banco, que a su vez le ofrecía una gama de productos y servicios. Ahora, los consumidores pueden recurrir a numerosos proveedores, cada uno para un servicio específico.
El combustible que impulsa toda esta innovación son los datos.
La innovación incentiva y facilita la recopilación de grandes cantidades de datos de los clientes y permite transferirlos y compartirlos con más facilidad entre proveedores.
La dependencia de los datos y el aumento de su volumen, variedad y concentración hacen que los proveedores de servicios financieros sean objetivos valiosos para los ciberataques.
Históricamente, los bancos siempre han sido una presa predilecta de los delincuentes y, ahora que sustituyen cada vez más sus reservas de efectivo por datos, siguen siendo objetivos atractivos.
El modo de ataque pasa del robo bancario clásico al ataque contra la infraestructura digital, cuyo botín, si tiene éxito, es sin duda muchas veces mayor.
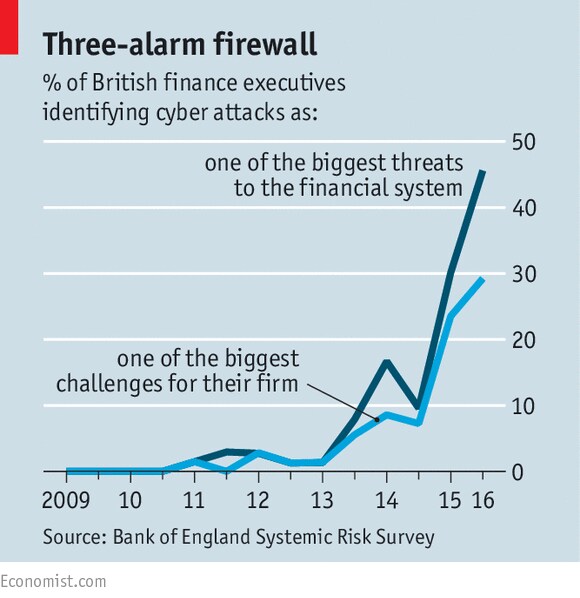
La creciente interconexión y velocidad de los datos aumentan aún más la vulnerabilidad al ampliar la superficie de ataque. A menudo, muchos de los nuevos actores tecnológicos que entran en los servicios financieros carecen de capacidad para desarrollar una ciberdefensa sofisticada, pues suelen ser empresas ágiles cuya prioridad comercial es llegar al mercado lo antes posible.
Como los atacantes suelen buscar el eslabón más débil de la cadena, estos nuevos actores ofrecen objetivos relativamente fáciles para acceder al sistema y ponerlo en peligro.
A medida que siguen creciendo el atractivo y las oportunidades para perpetrar ataques, también aumenta la sofisticación técnica de los delincuentes.
La inteligencia artificial y el aprendizaje automático han permitido desarrollar capacidades de ataque más sofisticadas y han facilitado nuevos usos delictivos de los datos capturados.
Mayor sofisticación
Antes, los atacantes podían intentar robar datos para utilizarlos en transacciones fraudulentas o retenerlos como rehenes para exigir un rescate. Ahora podrían tratar de manipular los datos dentro del sistema, lo que podría intensificar drásticamente el impacto de un ataque exitoso.
Ya quedaron atrás los días en que los atacantes intentaban acceder al sistema de una institución y, una vez dentro, robaban información, se marchaban y cometían fraude.
Los ciberatacantes de hoy no buscan resultados rápidos. En cambio, se esfuerzan por entrar en las redes en silencio, investigar sus vulnerabilidades y utilizar las conexiones de confianza de sus anfitriones para propagarse a las redes de otras instituciones. Esta nueva amenaza podría desencadenar una crisis financiera a gran escala.
Una interrupción del sistema financiero en su conjunto podría hacer caer numerosas instituciones financieras y paralizar los mercados financieros y las redes de transacciones.
Y, lo que es más importante, socavaría gravemente el sustento de los servicios financieros: la confianza.
Los clientes dejarían de confiar en los proveedores de servicios, los proveedores dejarían de confiar en los clientes y las instituciones dejarían de confiar unas en otras.
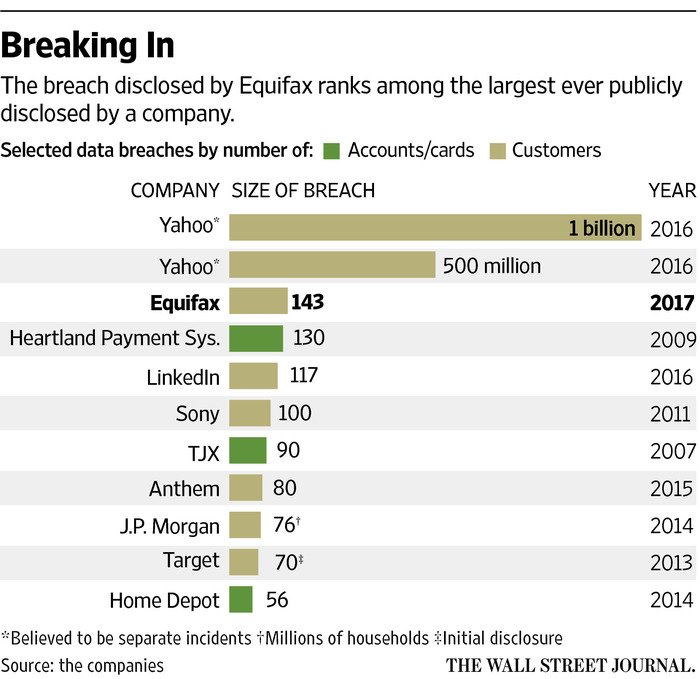
Si esto parece una historia de terror, la reciente filtración de datos de Equifax, que afectó los datos personales de 143 millones de estadounidenses, sirve como oportuno recordatorio de la gravedad del desafío.
Por suerte, no todo es pesimismo.
Las instituciones financieras comprenden los riesgos que plantean los ciberataques sofisticados y han reforzado sus defensas. Pero desarrollar nuevas estrategias de seguridad es caro y requiere mucha mano de obra. Los bancos gestionan operaciones complejas y suelen depender de sistemas heredados que no pueden actualizarse ni sustituirse fácilmente, por lo que a menudo necesitan soluciones provisionales poco idóneas.
En última instancia, la mitigación de riesgos más eficaz no se logrará mejorando las capacidades de defensa de cada institución por separado. El sector y los organismos reguladores deberían unirse para desarrollar soluciones sistémicas frente a la creciente amenaza cibernética. Este esfuerzo conjunto podría mejorar el intercambio de información sobre amenazas, facilitar la identificación más rápida de posibles ciberamenazas y acelerar el desarrollo de soluciones.
Asimismo, el sector podría desarrollar una evaluación de calidad transparente e independiente, aplicable a todos los participantes en los servicios financieros.
Del mismo modo que un consumidor de la ciudad de Nueva York puede decidir si come o no en un restaurante determinado basándose en su calificación de higiene, una evaluación de calidad permitiría a los clientes tomar decisiones informadas sobre si utilizar o no un servicio financiero determinado, basándose en la puntuación de ciberseguridad del proveedor.
Otra idea consiste en que los innovadores y los proveedores de servicios actuales se unan y acuerden un marco para controlar la innovación, exigiendo que se preste más atención a la ciberseguridad durante todo el proceso de innovación.

Hay muchas otras ideas para mejorar la ciberdefensa y la estabilidad del sistema, y ninguna de las soluciones propuestas es perfecta por sí sola. Todas tienen un coste: ya sea por los elevados costes empresariales para las instituciones financieras o por sus posibles efectos negativos en la innovación o la inclusión financiera.
En definitiva, la misma tecnología que podría derribar el sistema también puede —si está en las manos adecuadas— ser una poderosa fuente de protección contra los ataques.
La inteligencia artificial, por ejemplo, puede detectar actividades maliciosas mucho antes de que las personas se den cuenta de que los delincuentes han entrado o intentan entrar en el sistema financiero.
Ya sea mediante esfuerzos conjuntos entre el sector público y el privado para mejorar la seguridad y la estabilidad del sistema, o mediante el uso de la tecnología para resolver los mismos desafíos que creó, el momento de pensar en soluciones y desarrollarlas es ahora.
Se tardó diez años, y seguimos contando, en salir de la última gran crisis financiera. Establecer hoy marcos sólidos podría ahorrarnos un esfuerzo de recuperación mucho más difícil en el futuro.




