Durante muchos años, la seguridad en el sector de la logística y el transporte se ha centrado principalmente en combatir amenazas como las bombas o los robos. Sin embargo, a medida que la industria depende cada vez más de lo que se ha denominado «infoestructura» – los sistemas de información y comunicaciones necesarios para garantizar el funcionamiento de trenes, automóviles, barcos y aviones –, este enfoque está cambiando rápidamente.
Ya se trate de los sistemas de señalización que controlan los trenes, de la información transmitida desde el control del tráfico aéreo a las aeronaves o de los sistemas de gestión portuaria para la descarga de buques portacontenedores, existen oportunidades para que bandas criminales, terroristas o incluso los llamados «hacktivistas» causen daños económicos y pérdidas humanas mediante ciberataques.
Aunque muchas organizaciones y empresas se apresuran a subrayar que sus sistemas pueden resistir los ciberataques, la preocupación es cada vez más generalizada. También hay implicaciones para el público. Por ejemplo, los medios de comunicación se han hecho eco de investigaciones recientes que indican que es posible piratear los sistemas de gestión de vehículos.
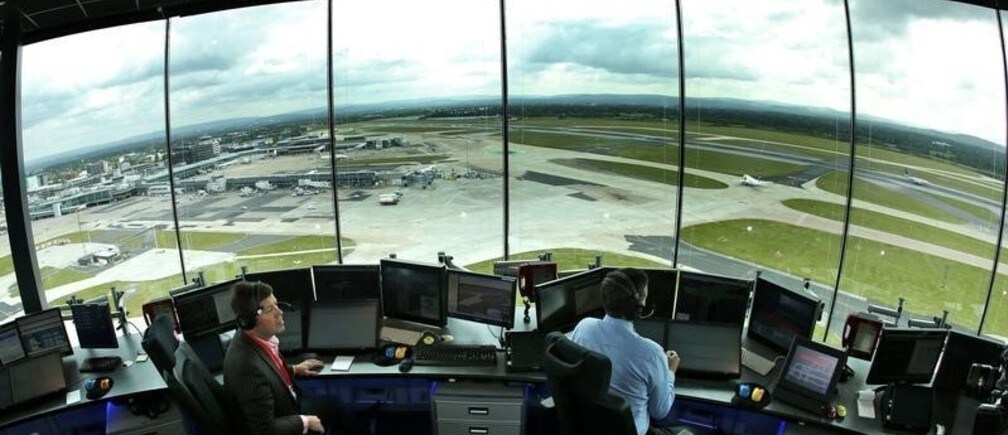
En el sector aéreo, la transferencia de datos automatizados en tiempo real desde tierra a las aeronaves ya es una realidad que contribuye a un uso más eficiente del espacio aéreo saturado. La corrupción de dichos datos –ya sea accidental o deliberada– podría provocar graves errores de navegación con consecuencias desastrosas.
La industria logística también afronta amenazas, no tanto al control de los activos de transporte, sino a las mercancías que se transportan o almacenan. En cuanto a los datos, las redes de cadenas de suministro podrían describirse como inherentemente inseguras, ya que se anima a las partes a compartir información con sus proveedores y clientes. La disponibilidad de datos aumenta el riesgo de que se comprometa la integridad o la confidencialidad de dicha información compartida.
La creciente importancia de la ciberseguridad se hace patente sobre todo en el sector portuario. Desde el 11-S, una de las máximas prioridades de las autoridades estadounidenses ha sido evitar interrupciones en los puertos marítimos de Estados Unidos, que facilitan el 95 % de las importaciones del país. Las autoridades estadounidenses se están dando cuenta de que mejorar las barreras físicas es solo una parte de la solución, y se están impulsando iniciativas para redactar una legislación que establezca normas de ciberseguridad para todo el sector portuario.
Si las autoridades y la industria quieren abordar eficazmente la amenaza que pesa sobre las cadenas de suministro y las infraestructuras de transporte, deben adoptar un enfoque holístico que incluya una estrategia para hacer frente tanto a las ciberamenazas como a las procedentes de fuentes más tradicionales.
Las amenazas cibernéticas a las cadenas de suministro son uno de los temas abordados en el Outlook on the Logistics & Supply Chain Industry 2013 publicado por el Consejo de la Agenda Global sobre Logística y Cadenas de Suministro.
Autor: John Manners-Bell es director ejecutivo de Transport Intelligence, Reino Unido; presidente del Consejo de la Agenda Global sobre Logística y Cadenas de Suministro.
Imagen: Los controladores aéreos en la torre de control del aeropuerto de Mánchester, en el norte de Inglaterra. REUTERS/Phil Noble.




