Aleatoriedad: la solución a la seguridad deficiente de hoy
Una idea de hace 100 años, hecha realidad gracias a la tecnología moderna, puede protegernos incluso de los hackers más inteligentes, los organismos de inteligencia más poderosos y los ordenadores cuánticos más rápidos.
El cibermundo en el que pasamos nuestros días —y del que dependen nuestras vidas— no es seguro y se vuelve cada vez más peligroso. Desde Estados nación que intentan influir en las elecciones con noticias falsas hasta ataques de ransomware que paralizan hospitales, vivimos en un «Lejano Oeste» donde cualquier dato o transacción puede ser objeto de un ataque en cualquier momento. Y, como viajeros en una frontera sin ley, no nos queda más que vigilar constantemente el horizonte en busca de problemas y apresurarnos a tapar las brechas de unas defensas en las que no confiamos del todo.
Somos vulnerables no solo por la creciente sofisticación de los hackers, que hoy pueden ser tanto organizaciones criminales bien financiadas o gobiernos como pequeños ladrones o aficionados que buscan la emoción de desfigurar un sitio web. La mayor amenaza tampoco es el desarrollo de nuevas herramientas ofensivas, como los ordenadores cuánticos, que pronto podrían tener potencia suficiente para descifrar los cifrados criptográficos más utilizados hoy. El mayor problema es que nuestro enfoque básico de la ciberseguridad es defectuoso.
En una batalla de ingenio, siempre perderás
Por su propia naturaleza, en una batalla de ingenio unas veces se gana y otras se pierde. Pero nuestras derrotas en materia de seguridad son demasiado dolorosas y costosas.
Pensemos en cómo gestionamos hoy la seguridad, nosotros o nuestras organizaciones. Intentamos crear sistemas intrínsecamente seguros y gastamos fortunas en todo tipo de recursos, desde cortafuegos y programas antivirus hasta equipos de especialistas que realizan pruebas de penetración. Pero la mayoría son respuestas tácticas a tipos concretos de amenazas, no un enfoque proactivo e integral para proteger todos nuestros datos y transacciones, en todo momento y frente a cualquier amenaza.
Los hackers encuentran una nueva vulnerabilidad en Windows y Microsoft publica un parche, que quizá lleguemos a instalar o quizá no. Aparece un nuevo ataque de ransomware y los proveedores de antivirus lo añaden a su lista de amenazas que deben detectar. Los atacantes hacen un pequeño cambio en su código y los proveedores de antivirus agregan esa variante a la lista. Las nuevas tecnologías, como el Internet de las cosas, amplían la superficie de ataque, y nos apresuramos a buscar soluciones específicas (y nuevas pruebas de penetración) para protegerlas, pero normalmente solo después de que una brecha exitosa nos revele dónde están las vulnerabilidades.
Pero el defecto más peligroso está en abordar la seguridad como una batalla de ingenio humano y potencia informática. Los hackers ingeniosos se devanan los sesos para explotar debilidades en aplicaciones, sistemas operativos, redes y protocolos de cifrado. Nosotros nos devanamos los sesos para engañarlos o anticipar su próximo ataque. Por desgracia, basta con que uno de los muchos atacantes nos supere en ingenio para que perdamos.
La seguridad «de clase mundial» de hoy no se basa en la aleatoriedad, sino en nuestra (excesiva) confianza en las matemáticas que sustentan la criptografía. Por naturaleza, es vulnerable ante una mente como la de Alan Turing, cuyo genio excepcional fue decisivo para descifrar el código alemán Enigma durante la Segunda Guerra Mundial. Por desgracia, no sabemos cuántos «Alan Turing» trabajan en nuestra contra en esta encarnizada guerra cibernética. Sin embargo, la sabiduría convencional nos ata a un campo de batalla de «matemáticas contra matemáticas» en el que no podemos ganar con suficiente frecuencia como para estar a salvo.
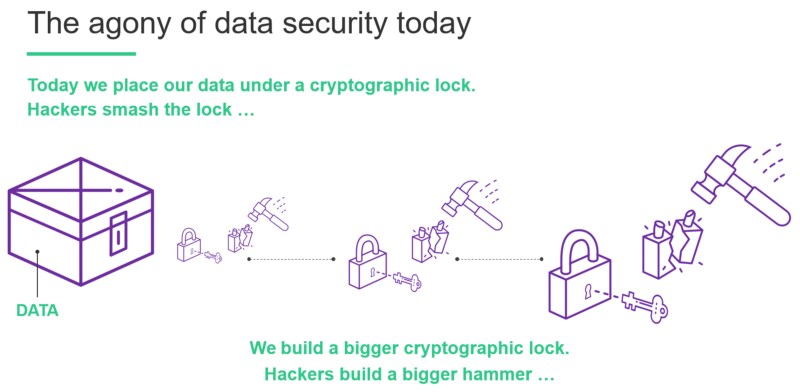
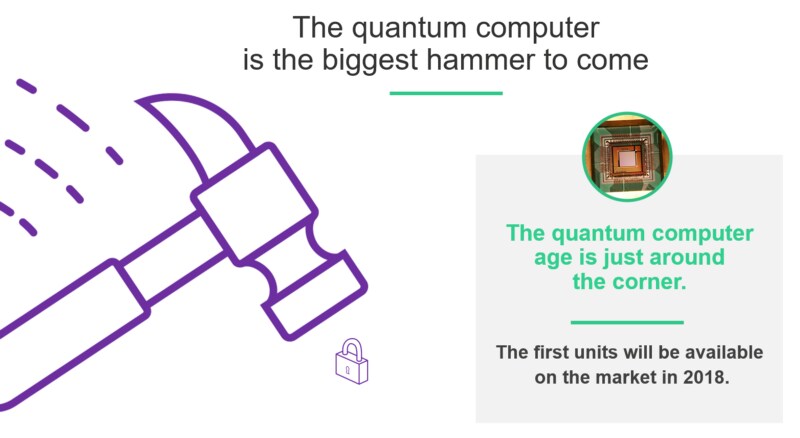
Y, con cada año que pasa, las probabilidades favorecen más a los atacantes, pues el alcance mundial de Internet y la computación en la nube son un festín para hackers mejor equipados y bandas clandestinas de «Alan Turing». Por si eso no bastara, la potencia informática a disposición de los atacantes está a punto de crecer exponencialmente con la llegada de los ordenadores cuánticos. Pronto podrán resolver eficientemente los problemas matemáticos criptográficos que protegen la mayoría de las firmas digitales, funciones hash y funciones de cifrado actuales. Cuando estos ordenadores cuánticos estén disponibles (en unos años o incluso meses), nuestros sistemas de TI serán aún más vulnerables que ahora.
Olvídate de ser inteligente. Sé aleatorio.
El uso de combinaciones aleatorias de letras y números para «barajar» los datos e impedir que se lean se remonta a los primeros códigos y está en el corazón de toda la criptografía moderna. Sin embargo, incluso la mejor criptografía puede descifrarse porque la aleatoriedad se usa con moderación y los hackers saben cuánta se utilizó y, por tanto, cuántas conjeturas deben hacer para descifrar el código.
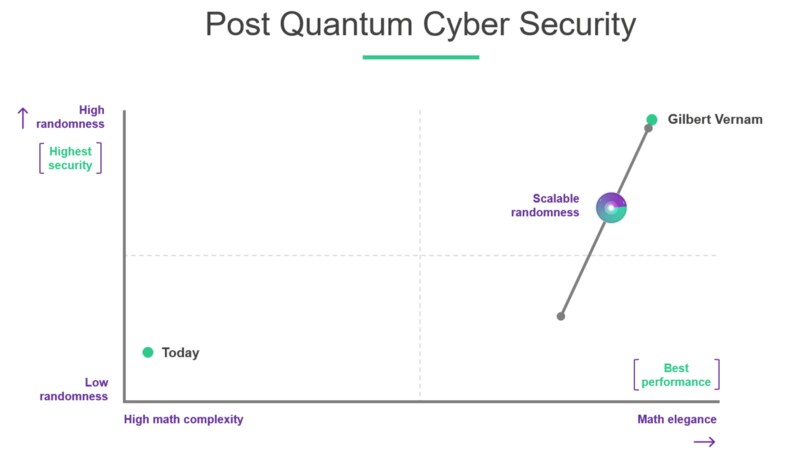
Irónicamente, la respuesta a nuestros problemas de seguridad más modernos se inventó hace 100 años, cuando el matemático Gilbert S. Vernam patentó un cifrado que no recurría a la complejidad matemática, sino que requería grandes cantidades de aleatoriedad. Se inspiró en las entonces nuevas teorías de la mecánica cuántica, que nos enseñaron que, en el nivel subatómico, en el corazón mismo del universo, los acontecimientos son verdaderamente aleatorios. ¿Y si, propuso, pudiéramos aprovechar suficiente aleatoriedad auténtica para que ni siquiera la persona más inteligente, con el mejor equipo, pudiera descubrir el mensaje verdadero?
Aún hoy, el cifrado de Vernam es el único mecanismo de seguridad cuya imposibilidad de descifrado se ha demostrado matemáticamente. Si es tan eficaz, ¿por qué no se ha utilizado? Por dos motivos, ambos en rápida desaparición:
1. El alto coste de almacenar y procesar grandes cantidades de información aleatoria. En la época de los cifrados en papel y del procesamiento humano (en lugar de electrónico), no había ninguna manera remotamente viable de manejar las cantidades de aleatoriedad necesarias para que funcionara el cifrado de Vernam. Hoy, la rápida y continua caída del coste de la potencia de procesamiento y del almacenamiento hace viable procesar la cantidad de «aleatoriedad» que requiere el cifrado de Vernam incluso en dispositivos móviles comunes, como los teléfonos inteligentes.
2. La falta de información verdaderamente aleatoria. Aunque muchos algoritmos de cifrado actuales utilizan secuencias «aleatorias» de letras y números, en realidad esa «aleatoriedad» la genera un programa informático no aleatorio. Por ingenioso o complejo que sea el programa, se basa en un patrón subyacente que una persona suficientemente inteligente (o un ordenador suficientemente potente) podría aplicar ingeniería inversa para descubrir, y así revelar la información subyacente. Hoy, generadores de números aleatorios relativamente pequeños y económicos aprovechan las fluctuaciones cuánticas a nivel atómico o fotónico para producir aleatoriedad auténtica en las cantidades que requiere el cifrado de Vernam.
El uso de enormes cantidades de aleatoriedad auténtica —lo que llamamos ciberseguridad poscuántica— pone patas arriba el modelo actual, basado en cifrados matemáticos complejos. Esta aleatoriedad auténtica nos protege de hackers más inteligentes de lo que esperamos. Al basarse en la aleatoriedad y no en la complejidad matemática, el propietario de los datos puede elegir cuánta aleatoriedad utilizar y, por tanto, cuánta seguridad aplicar para proteger sus datos.
Una tecnología relacionada, la distribución cuántica de claves (QKD), desempeñará un papel importante. La QKD utiliza los principios fundamentales de la mecánica cuántica para crear y compartir grandes claves de cifrado aleatorias y establecer canales de comunicación seguros entre usuarios.
Próximos pasos: ciberseguridad poscuántica
Los sistemas de TI y los dispositivos del Internet de las cosas desplegados hoy permanecen en servicio durante muchos, muchos años; algunos dispositivos de IoT tienen un ciclo de vida de más de 30 años. Para proteger nuestro orden civil, hacemos un llamamiento a un liderazgo responsable para que empiece a preparar ahora nuestros sistemas para la era poscuántica.
Recomendamos un enfoque de tres pasos para implementar la ciberseguridad poscuántica necesaria para proteger nuestros sistemas de las amenazas actuales y futuras.
1. Investigar, probar y desplegar cifrados poscuánticos, incluidos los que incorporan aleatoriedad.
2. Aprender a crear seguridad basada en grandes cantidades de aleatoriedad auténtica y no algorítmica, eliminando sistemáticamente la aleatoriedad «pseudoaleatoria» basada en algoritmos (por ejemplo, utilizando generadores cuánticos de números aleatorios), y
3. Investigar, probar y desplegar la distribución cuántica de claves.
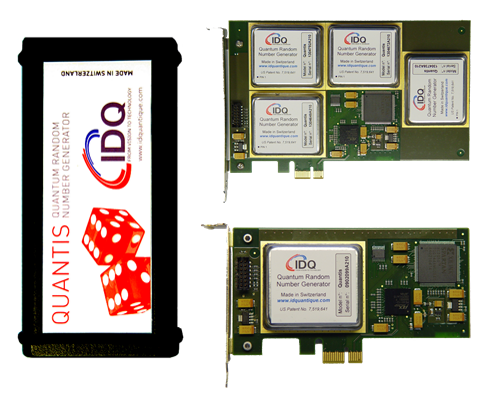
Por fin tenemos al alcance la posibilidad de lograr una seguridad auténtica y asequible de una vez por todas, con soluciones de ciberseguridad poscuántica disponibles de empresas como BitMint, Cambridge Quantum, China Quantum Technologies, Crypta Labs, Dyadic, ID Quantique y Post Quantum.
De hecho, la aleatoriedad puede incluso proteger de los ataques de ordenadores cuánticos nuevas tecnologías como la cadena de bloques (registros distribuidos que permiten transacciones fiables o incluso el uso de monedas alternativas como Bitcoin), mediante el uso de protección cuántica frente a amenazas cuánticas. Por ejemplo, GazpromBank anunció recientemente que había probado con éxito una nueva tecnología de cadena de bloques habilitada para QKD en tres de sus instalaciones corporativas.
China pronto desplegará el mayor «sistema de comunicaciones por fibra óptica cuántica» del mundo, que conectará Shanghái y Pekín a lo largo de 2000 km. Como siguiente paso, China está evaluando la implementación de una red de comunicaciones cuánticas entre algunas de las principales ciudades de Asia y Europa para 2020, con planes de extender la red a todo el mundo para 2030.
Hoy, economías enteras e infraestructuras públicas dependen de la seguridad de dispositivos inteligentes conectados a través de Internet a escala mundial. Mañana, nuestra vida cotidiana dependerá de la seguridad de esos dispositivos, desde implantes médicos hasta automóviles autónomos. Lo que está en juego es demasiado importante como para esperar a que los hackers encuentren vulnerabilidades por nosotros y seguir confiando en que «nuestros» expertos son más inteligentes que los suyos y que «nuestros» ordenadores tienen más potencia que los suyos.
Por el bien de la economía mundial, de nuestras instituciones democráticas y de nuestro bienestar personal, necesitamos urgentemente tomar un nuevo rumbo en materia de seguridad de la información. Einstein y sus colegas físicos se quedaron atónitos al descubrir que la aleatoriedad gobierna el universo físico. Nos sorprende igualmente comprender que la aleatoriedad también puede gobernar el ciberespacio. Los físicos no tardaron en cambiar de rumbo y aprovechar su descubrimiento. Por el bien de nuestros datos, nuestros sistemas y nuestras sociedades, deberíamos hacer lo mismo.




