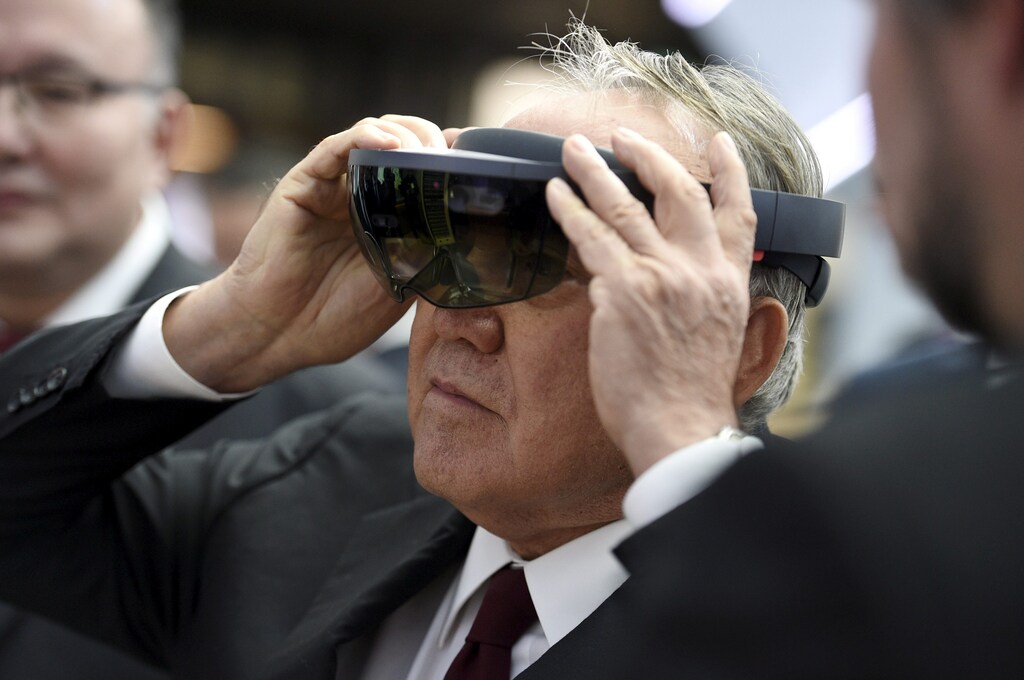
Su cerebro es una fuente inagotable de contraseñas seguras, aunque quizá no tenga que recordar nada. Las contraseñas y los PIN con letras y números son relativamente fáciles de hackear, difíciles de recordar y, en general, poco seguras. La biometría empieza a ocupar su lugar: las huellas dactilares, el reconocimiento facial y el escaneo de retina se están volviendo habituales incluso en los inicios de sesión rutinarios de ordenadores, teléfonos inteligentes y otros dispositivos comunes.
Son más seguras porque son más difíciles de falsificar, pero la biometría tiene una vulnerabilidad crucial: una persona solo tiene un rostro, dos retinas y 10 huellas dactilares. Representan contraseñas que no pueden restablecerse si se ven comprometidas.
Al igual que los nombres de usuario y las contraseñas, las credenciales biométricas son vulnerables a las filtraciones de datos. En 2015, por ejemplo, se vulneró la base de datos que contenía las huellas dactilares de 5,6 millones de empleados federales de Estados Unidos fue vulnerada. Esas personas no deberían usar sus huellas dactilares para proteger ningún dispositivo, ya sea para uso personal o en el trabajo. La siguiente filtración podría robar fotografías o datos de escaneo de retina, lo que dejaría esos datos biométricos inútiles para la seguridad.
Nuestro equipo lleva trabajando con colaboradores en otras instituciones desde hace años y ha inventado un nuevo tipo de biometría que está vinculado de forma única a un solo ser humano y que puede restablecerse si es necesario.
Dentro de la mente
Cuando una persona mira una fotografía o escucha una pieza musical, su cerebro responde de maneras que los investigadores o los profesionales médicos pueden medir con sensores eléctricos colocados en su cuero cabelludo. Hemos descubierto que el cerebro de cada persona responde de forma distinta a un estímulo externo, por lo que, aunque dos personas miren la misma fotografía, las lecturas de su actividad cerebral serán diferentes.
Este proceso es automático e inconsciente, por lo que una persona no puede controlar qué respuesta cerebral se produce. Y cada vez que una persona ve una foto de una celebridad concreta, su cerebro reacciona de la misma manera, aunque distinta a la de cualquier otra persona.
Nos dimos cuenta de que esto supone una oportunidad para una combinación única que puede servir como lo que llamamos «contraseña cerebral». No es solo un atributo físico de su cuerpo, como una huella dactilar o el patrón de los vasos sanguíneos de su retina. Más bien, es una combinación de la estructura biológica única del cerebro de la persona y su memoria involuntaria la que determina cómo responde a un estímulo concreto.
Creación de una contraseña cerebral
La contraseña cerebral de una persona es una lectura digital de su actividad cerebral mientras observa una serie de imágenes. Del mismo modo que las contraseñas son más seguras si incluyen distintos tipos de caracteres (letras, números y signos de puntuación), una contraseña cerebral es más segura si incluye lecturas de las ondas cerebrales de una persona que observa una colección de distintos tipos de imágenes.
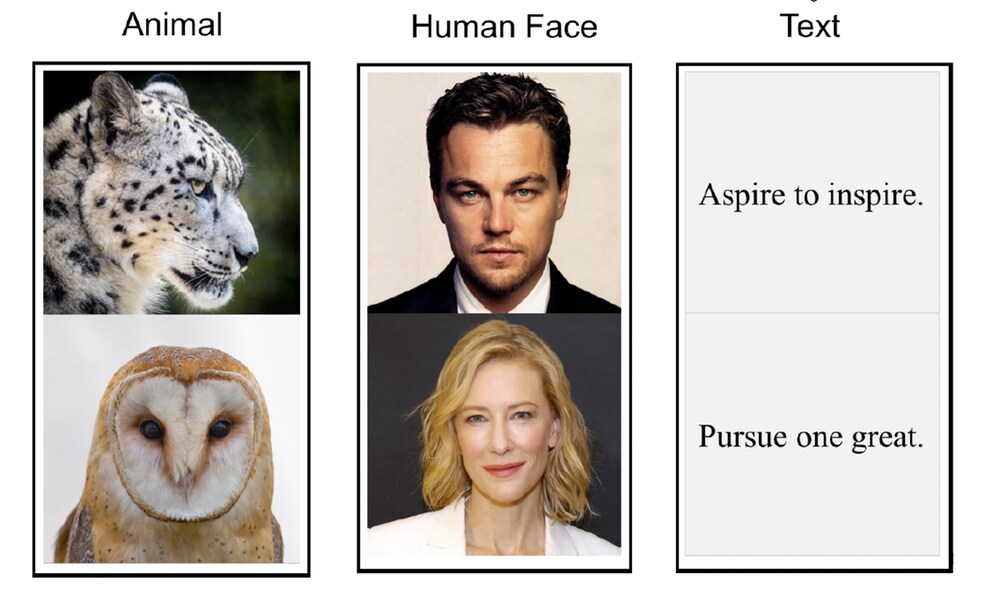
Para establecer la contraseña, la persona se autenticaría de otra forma, por ejemplo, presentándose al trabajo con un pasaporte u otra documentación identificativa, o verificando sus huellas dactilares o su rostro frente a registros existentes. A continuación, la persona se pondría un gorro suave y cómodo o un casco acolchado con sensores eléctricos en su interior. Un monitor mostraría, por ejemplo, una imagen de un cerdo, el rostro de Denzel Washington y el texto «Llamadme Ismael», la frase inicial de la clásica novela «Moby-Dick», de Herman Meville.
Los sensores registrarían las ondas cerebrales de la persona. Al igual que al registrar una huella dactilar para el Touch ID de un iPhone, se necesitarían varias lecturas para reunir un registro inicial completo. Nuestra investigación ha confirmado que una combinación de imágenes como estas provocaría lecturas de ondas cerebrales únicas para una persona concreta y coherentes de un intento de inicio de sesión a otro.
Más adelante, para iniciar sesión o acceder a un edificio o a una sala segura, la persona se pondría el gorro y vería la secuencia de imágenes. Un sistema informático compararía sus ondas cerebrales en ese momento con las almacenadas inicialmente y, según los resultados, concedería o denegaría el acceso. Tardaría unos cinco segundos, poco más que introducir una contraseña o teclear un PIN en un teclado numérico.
Tras un hackeo
La verdadera ventaja de las contraseñas cerebrales se pone de manifiesto tras el hackeo, casi inevitable, de una base de datos de inicio de sesión. Si un hacker irrumpe en el sistema que almacena las plantillas biométricas o utiliza dispositivos electrónicos para falsificar las señales cerebrales de una persona, esa información deja de ser útil para la seguridad. Una persona no puede cambiar su rostro ni sus huellas dactilares, pero sí puede cambiar su contraseña cerebral.
Es bastante sencillo autenticar la identidad de una persona de otra forma y hacer que establezca una nueva contraseña observando tres imágenes nuevas, quizá esta vez una fotografía de un perro, un dibujo de George Washington y una cita de Gandhi. Como son imágenes distintas de las de la contraseña inicial, los patrones de las ondas cerebrales también serían diferentes. Nuestra investigación ha descubierto que la nueva contraseña cerebral sería muy difícil de descifrar para los atacantes, incluso si intentaran utilizar como ayuda las lecturas antiguas de ondas cerebrales.
Las contraseñas cerebrales pueden restablecerse indefinidamente, porque hay muchísimas fotografías posibles y una enorme variedad de combinaciones que pueden formarse con esas imágenes. No hay forma de quedarse sin estas medidas de seguridad reforzadas con biometría.
Seguro y a salvo
Como investigadores, somos conscientes de que puede resultar preocupante, e incluso inquietante, que un empleador o un servicio de internet utilice una autenticación que lee la actividad cerebral de las personas. Parte de nuestra investigación consistió en determinar cómo tomar solo la cantidad mínima de lecturas necesaria para garantizar resultados fiables y una seguridad adecuada, sin necesitar tantas mediciones que una persona pueda sentirse vulnerada o preocupada por que un ordenador intente leer su mente.
Al principio probamos con 32 sensores repartidos por toda la cabeza de una persona y comprobamos que los resultados eran fiables. Después, redujimos progresivamente el número de sensores para ver cuántos eran realmente necesarios y descubrimos que podíamos obtener resultados claros y seguros con solo tres sensores bien ubicados.
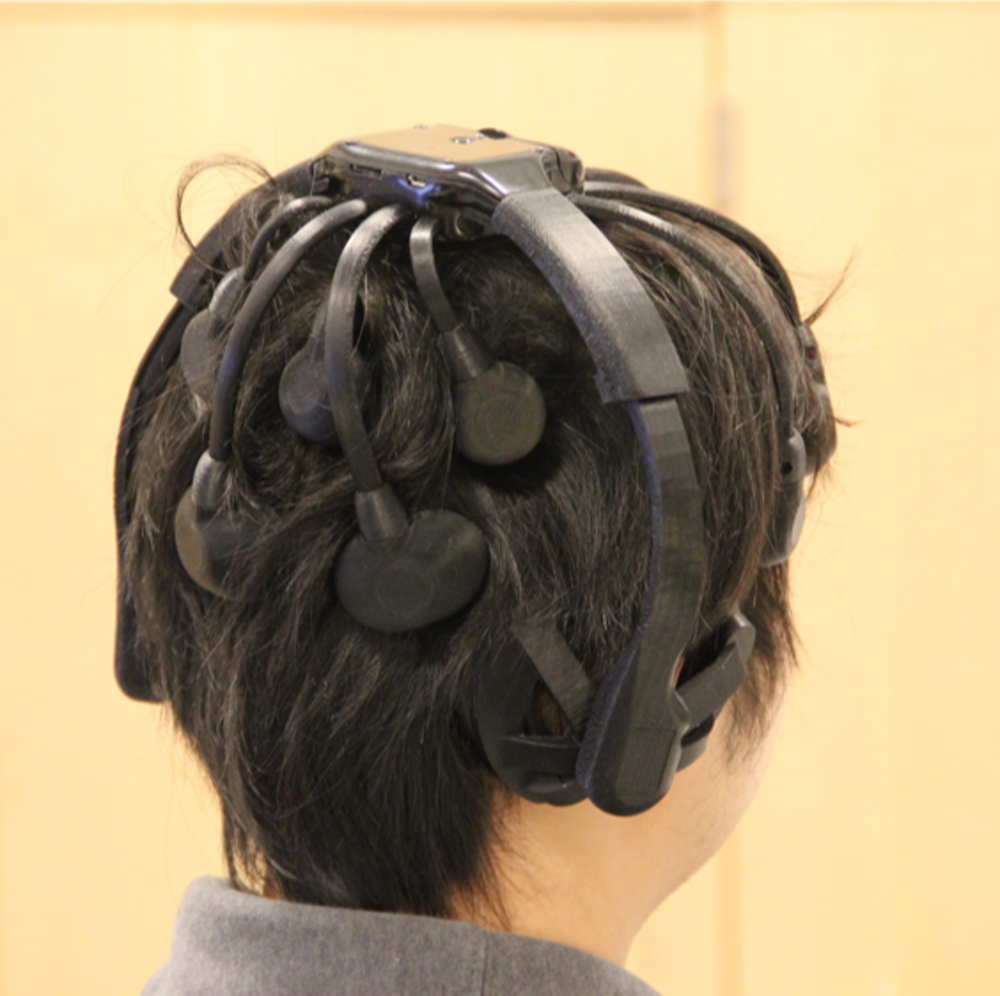
Esto significa que nuestro dispositivo de sensores es tan pequeño que puede caber de forma invisible dentro de un gorro o de un casco de realidad virtual. Esto abre la puerta a muchos usos potenciales. Por ejemplo, una persona que lleve un gorro inteligente podría desbloquear puertas u ordenadores fácilmente con contraseñas cerebrales. Nuestro método también podría dificultar el robo de coches: antes de arrancar, el conductor tendría que ponerse un gorro y mirar unas cuantas imágenes que aparecerían en la pantalla del salpicadero.
Surgen otras vías a medida que emergen nuevas tecnologías. El gigante chino del comercio electrónico Alibaba presentó recientemente un sistema para usar la realidad virtual para comprar artículos, incluidas las compras en línea directamente en el entorno de realidad virtual. Si la información de pago se almacena en el casco de realidad virtual, cualquiera que lo use, o que lo robe, podrá comprar cualquier producto disponible. Un casco que lea las ondas cerebrales de su usuario haría que las compras, los inicios de sesión o el acceso físico a zonas sensibles fueran mucho más seguros.




