人工知能(AI)は、医療から安全保障、ガバナンス、経済に至るまで、私たちの生活を飛躍的に改善しうるものです。しかし、ほぼすべての技術は、善にも悪にも用いられうるものです。
『人工知能の悪用に関する報告書』は、ケンブリッジ大学やリサーチ企業OpenAIを含む複数の機関の専門家によってまとめられたもので、悪意ある者の手に渡った場合、AIが無法国家、テロリスト、犯罪者に悪用されうると指摘しています。
報告書は、AIが最も悪用される可能性が高い3つの分野(物理、デジタル、政治)を示し、AIによる攻撃がどのように展開しうるかのシナリオを記述しています。
1. 遠隔操作される自動車の衝突事故
最大の懸念は、自動運転車へのハッキングによって大規模な衝突事故を引き起こすなど、AIが人間に対する物理的な攻撃に用いられることです。
「複数のロボットが集中型サーバー上で動作する単一のAIシステムによって制御される場合、あるいは複数のロボットが同一のAIシステムによって制御され、同じ刺激にさらされる場合、単一の攻撃によって、そうでなければ考えにくい規模での同時多発的な故障が引き起こされる可能性もあります」と報告書は述べています。
テキサス大学オースティン校のピーター・ストーン教授は、最近、ロボットと人間のコミュニケーションを改善する新しいアルゴリズムを開発したチームの一員ですが、最近、ロボットと人間のコミュニケーションを改善する新しいアルゴリズムを開発しました報告書の警告は真剣に受け止めるべきだと考えている一方で、この状況は自動運転車に特有のものでも新しいものでもないと述べています。
「今日、誰かが都市のすべての交通信号を同時に青にしたら、大惨事になるでしょう」とストーン博士は私たちに語ります。「そして、私たちの電力網がかなり集中型であるという事実により、大規模な停電に対して脆弱になっています。」ストーン博士によれば、適切な対応は、より強固なセキュリティ対策に加え、冗長性(バックアップ能力の確保)と意思決定の分散化であるとのことです。
2. 巧妙なフィッシング
将来的には、個人の機密情報や個人情報へのアクセスを試みる行為が、ほぼ完全にAIによって実行される可能性があります。
「これらの攻撃は、AIシステムを使用して、どの人間よりも確実に特定の作業を完遂する可能性があります」と報告書は述べ、AIの進化に伴い、詐欺や個人情報の盗用がより洗練され、効果的になる可能性があると付け加えています。
フィッシング詐欺に典型的な調査とメッセージ作成の大部分をAIが担うことができれば、より多くの人がこの手口にだまされるでしょう。
AIは、人々の実際の連絡先になりすますことができ、その連絡先の文体を模倣することで、詐欺を見抜くことをより困難にします。
カーネギーメロン大学ロボティクス教授のイラ・ヌールバクシュ氏は、AIが急速に進化しているため、そのリスクに対処するためには、より迅速な対応が必要だと述べています。「真の課題は、善を最大化し悪を最小化するための政策的措置を検討することです」とヌールバクシュ氏は述べています。「人間の詐欺師がオンライン詐欺を用いて人々から金銭を騙し取る、より巧妙で微妙な手口を次々と見つけ出すように、AIを活用した悪意ある行為者も、私たちのデータや財布に入り込む新たな経路を絶えず見つけ出すでしょう。」
3. 世論の操作
ボットやAIによって生成されたフェイクニュースやフェイク動画は、政治からメディアに至るまで、社会のあらゆる層を混乱させ、世論に大きな影響を与えうるものです。フェイクニュースを拡散するソーシャルメディア・ボットの利用は、2016年の米国大統領選挙キャンペーンの中ですでに現実のものとなっていました。
十分に訓練されたボットは、政党にとって戦略的優位性を生み出しうるものであり、信頼度の低い社会で繁殖する、人工知能を備えた宣伝マシンとして機能しうると報告書は主張しています。
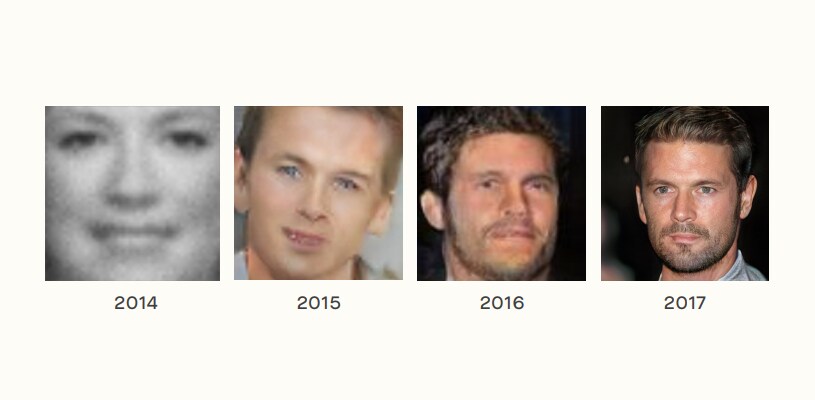
これは、偽のテキストコンテンツの拡散にとどまらない問題です。「AIシステムは、写真とほぼ見分けがつかない合成画像を生成できるようになりました。わずか数年前には、AIが生成する画像は粗雑で明らかに非現実的なものでした」と報告書は述べています。
世界経済フォーラム「技術・価値観・政策に関するグローバル・フューチャー・カウンシル」の議長であり、技術・価値観・政策に関するグローバル・フューチャー・カウンシル、また『A Dangerous Master: How to keep technology from slipping beyond our control』の著者でもあるウェンデル・ワラック氏は、ソーシャルメディアが既に人間の心理や世論操作の方法に関する知見を組み合わせており、今後数年間でさらに洗練されていくだろうと述べています。
「これらのツールは、競合する強国を混乱させ不安定化させるための宣伝として国家によって使用されるだけでなく、国内の市民を追跡、操作、管理するための新たな手法として政治指導者や政党によっても用いられるでしょう。」
リスクの緩和
これらの脅威、および報告書で示されたその他の無数の脅威に対応するため、専門家らは4つの「ハイレベル」な提言を示しています:
1. 政策立案者と技術研究者は、AIの悪意ある利用を理解し、それに備えるため、今すぐ協力する必要があります。
2. AIには多くの前向きな応用がある一方で、AIはデュアルユース技術であり、研究者およびエンジニアは、その悪用の可能性に留意し、積極的に対処すべきです。
3. デュアルユースのリスクへの対処について、コンピュータセキュリティなど、より長い歴史を持つ分野からベストプラクティスを学ぶことができ、また学ぶべきです。
4. AIの悪意ある利用のリスクの防止と緩和に取り組む利害関係者の範囲は、積極的に拡大されるべきです。
「AIの恩恵を最大化し、リスクを緩和し、これら4つのハイレベルな提言を実現するためには、国際的および国内的に、新たな形の機敏で包括的なガバナンスが必要となるでしょう」とウェンデル・ワラック氏は述べています。
次の世界経済フォーラム「第四次産業革命センター」において、人工知能・機械学習部門責任者のケイ・ファース=バターフィールド氏は、リスクを緩和するために報告書で示された対策の一部に取り組んでいます。「私たちは、AIを設計、開発、創出するあらゆる学生および大学院生が、文化的に適切な倫理的AI設計に関する教育を受けられるようにすることで、研究者およびエンジニアがAIの悪用に留意できるよう支援するプロジェクトを共同設計しました」とファース=バターフィールド氏は述べています。
「私たちはまた、AIの調達と利用に関するベストプラクティスを策定するため、各国政府や取締役会と協力しています」と彼女は説明します。「私たちが目指すのは、リスクに機敏に対処し、人類全体と地球にとって有益な技術の利用を促進・奨励する、新たな種類の規制当局を構想することです。」




