El mayor uso de aplicaciones SaaS hace que las cuentas empresariales de los empleados sean blanco del «fraude por correo electrónico empresarial» (BEC).
El BEC ha evolucionado desde las estafas básicas de phishing por correo electrónico hasta modalidades más sofisticadas, incluidas las estafas con facturas.
Un enfoque integral de protección para combatir el BEC combina tecnología avanzada, formación de los empleados y políticas estrictas sobre datos y pagos.
En una era definida por la conectividad digital y el trabajo híbrido, las ciberamenazas se han convertido en un riesgo laboral. Todas las empresas, grandes o pequeñas, son vulnerables a los ciberataques y las filtraciones de datos. Aunque persisten las amenazas de filtración para la seguridad de las redes empresariales, el trabajo remoto y la transición a aplicaciones SaaS basadas en la nube han dado lugar a más ataques dirigidos a vulnerar las cuentas empresariales de los empleados. Una cuenta comprometida da al hacker acceso a datos sensibles y un punto de apoyo para lanzar nuevos ataques contra otros empleados y socios comerciales.
Los métodos de entrega varían, pero el vector más explotado es el correo electrónico, utilizado para campañas de phishing destinadas a robar credenciales. En general, el phishing ha aumentado en escala y sofisticación en los últimos años; su modalidad más dañina desde el punto de vista financiero es el «fraude por correo electrónico empresarial» (BEC). Según Check Point Research, el robo de credenciales representa alrededor del 15% de todos los ataques por correo electrónico, pero es la categoría que causa mayores daños financieros.
¿Qué es el «fraude por correo electrónico empresarial»?
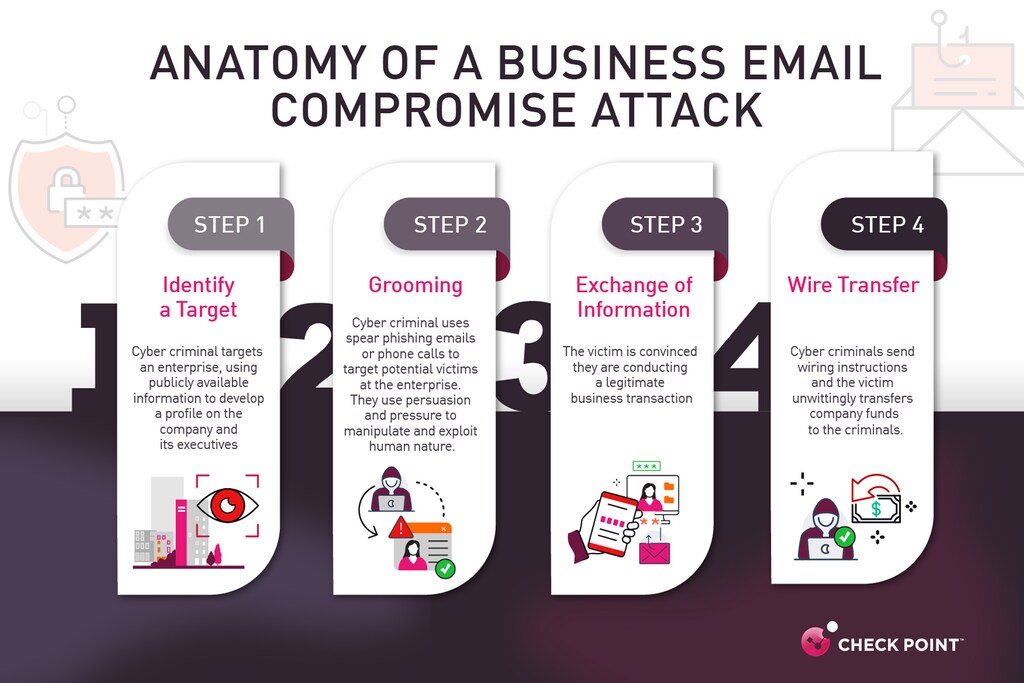
El BEC es una forma de phishing en la que los ciberdelincuentes usan una dirección de correo electrónico aparentemente legítima para engañar a los empleados y hacer que hagan algo que no deberían. La dirección parecerá la auténtica, quizá con una letra distinta, o procederá de una cuenta gratuita de Gmail en vez del dominio de la empresa.
Uno de los casos más comunes de BEC es la estafa con facturas, en la que los hackers se hacen pasar de forma muy convincente por un proveedor y envían una factura falsa desde una dirección de correo que parece auténtica. El destinatario de ese mensaje —probablemente alguien del departamento de contabilidad— lo verá como una factura más y a menudo la pagará sin examinarla demasiado.
Otra forma de BEC es el fraude del CEO, en el que un atacante se hace pasar por el director ejecutivo y pide a un empleado que realice una transferencia bancaria en su nombre o comparta datos sensibles de la empresa fuera de la red protegida. Los ciberdelincuentes se esfuerzan mucho por hacer que las estafas parezcan lo más convincentes posible. A menudo usan una dirección de correo similar e investigan para «sonar» más como el CEO en sus comunicaciones. Al invocar una petición urgente del CEO, los estafadores esperan aprovechar la urgencia y el miedo para lograr sus objetivos.
El fraude en las nóminas es otro uso generalizado del BEC: los atacantes se hacen pasar por un empleado y piden a alguien de Recursos Humanos que cambie sus datos de depósito directo, robando así efectivamente los salarios de los empleados.
Según el FBI, hubo más de 20.000 incidentes de BEC en 2022 en Estados Unidos, con pérdidas por un total de 2.700 millones de dólares; y eso solo incluye los casos denunciados. Es probable que la cifra real sea significativamente mayor.
El auge del BEC 3.0
El BEC se ha vuelto más sofisticado con los años y actualmente estamos en la generación «BEC 3.0», con más de 40.000 ataques de este tipo solo durante los dos primeros meses de 2023.
El BEC 1.0 surgió durante la pandemia, cuando los delincuentes intentaron aprovechar los nuevos entornos de trabajo distribuido. Los empleados remotos eran más vulnerables a los ataques de phishing, lo que generó más oportunidades de suplantación de identidad. En el BEC 1.0, el remitente del correo suplanta a un colega, una organización asociada o una marca conocida.
En una de las formas de ataque más comunes, los hackers se hacen pasar por un CEO, a menudo desde una dirección genérica de Gmail, y ordenan a los empleados comprar tarjetas regalo para un proveedor. Muchos de estos correos solo contienen texto, por lo que se requiere que los usuarios estén muy atentos y que se utilicen de forma sofisticada la inteligencia artificial (IA) y el aprendizaje automático para contrarrestarlos. El BEC 1.0 persistió, pero, con usuarios finales mejor informados y más capas de seguridad del correo electrónico configuradas para detectar y bloquear estos ataques, su eficacia ha disminuido.
En el BEC 2.0, los correos electrónicos proceden de una cuenta comprometida. La cuenta puede pertenecer a la misma empresa o a un socio cuya cuenta haya sido vulnerada; los hackers se hacen pasar por representantes comerciales para realizar estafas con facturas o acceder a información de los empleados y otros datos sensibles. Esta modalidad supuso un aumento de la complejidad, ya que implica vulnerar una cuenta legítima de un socio. A menudo, los atacantes pueden usar conversaciones existentes con el socio o esperar el momento oportuno dentro de una conversación legítima para intentar secuestrarla y sacar provecho de la cuenta comprometida.
Este año hemos visto una tercera ola. En el BEC 3.0, los hackers envían notificaciones reales desde servicios SaaS y sitios web legítimos, como QuickBooks, Zoom o SharePoint. A primera vista, estas comunicaciones no tienen nada de ilegítimo ni sospechoso porque se envían directamente desde el sitio en cuestión.
Los hackers también pueden lograr una suplantación precisa usando nombres idénticos o similares a los de la organización atacada. Para llevar a cabo el ataque, incluyen en la factura un número de teléfono que dirige a un equipo de soporte falso, lo que da lugar a una llamada fraudulenta convincente. Check Point Research detectó cerca de 40.000 de estos ataques durante los dos primeros meses de 2023.
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y abordar desafíos que requieren respuestas colectivas.
Cómo protegerse frente al BEC
La protección frente al BEC requiere un enfoque integral que combine tecnología avanzada, formación de los empleados y políticas estrictas sobre datos y pagos.
Formación
Las organizaciones deben invertir en programas integrales de formación para los empleados que permitan al personal reconocer las amenazas de BEC y responder a ellas de forma eficaz. Los empleados deben hacer una pausa y pensar en el contexto del correo electrónico y en si les parece adecuado. Si no les parece adecuado, probablemente no lo sea. Al comprender las tácticas que emplean los ciberdelincuentes, los empleados pueden reducir el riesgo de ser víctimas de las estafas de BEC.
Alertas automatizadas
Las protecciones contra el phishing constituyen una línea de defensa esencial y emplean algoritmos sofisticados de inteligencia artificial (IA) para comprender el lenguaje del correo electrónico, su contexto y la relación entre el remitente y el destinatario, y comparar sus conclusiones con las comunicaciones habituales. La IA puede detectar señales de alerta, como direcciones de remitente que no coinciden, números de teléfono comprometidos y cambios en el estilo de redacción; el uso combinado de varios modelos de IA permite identificar indicios de un ataque.
Autenticación multifactor
Por último, es esencial aplicar políticas estrictas sobre datos y pagos que exijan varios pasos de verificación para las transferencias de dinero o el intercambio de datos. Al aplicar estas medidas, las empresas pueden reforzar sus defensas y garantizar que las facturas y la información sensible lleguen a sus destinatarios previstos, al tiempo que reducen el riesgo de ataques de BEC.




