La ciberseguridad y la privacidad de los datos son las principales preocupaciones en materia de litigios para las empresas en 2025.
Las presiones regulatorias, la frecuencia y sofisticación crecientes de los ataques y la evolución de los modelos operativos están intensificando las inquietudes en materia de ciberseguridad.
¿Cómo pueden los directores de seguridad de la información (CISO) mitigar los riesgos de ciberseguridad y de privacidad de los datos, tanto para las organizaciones como para ellos mismos?
La creciente sofisticación de los ciberataques, la normativa estricta y los cambios en los modelos operativos han llevado a las organizaciones a prepararse para nuevos niveles de ciberriesgo. El último informe Global Disputes Forecast de Baker McKenzie identifica la ciberseguridad y la privacidad de los datos como las principales preocupaciones en materia de litigios para las empresas de todo el mundo en 2025.
En el centro de toda estrategia exitosa de ciberresiliencia se encuentra el director de seguridad de la información (CISO), que equilibra la tecnología, las necesidades empresariales y el cumplimiento normativo.
Este artículo analiza los factores clave que intensifican las preocupaciones en materia de ciberseguridad y privacidad de los datos, el papel en evolución de los CISO y las estrategias prácticas para mitigar los riesgos tanto organizativos como personales.
Mayor preocupación por la ciberseguridad y la privacidad de los datos
Tres fuerzas impulsoras cruciales están aumentando los riesgos de ciberseguridad y de privacidad de los datos:
1. Presiones regulatorias
Los gobiernos de todo el mundo están reforzando la regulación en materia de ciberseguridad. Marcos como la Directiva sobre seguridad de las redes y la información 2 de la UE (NIS2) y Ley de Ciberresiliencia exigen medidas de seguridad rigurosas y la notificación rápida de las brechas. En Estados Unidos, los estados individuales y los reguladores sectoriales, como la Comisión Federal de Comercio (FTC), la Comisión de Bolsa y Valores (SEC) y el Departamento de Servicios Financieros de Nueva York, exigen cada vez más controles de ciberseguridad y medidas de gobernanza sólidos.
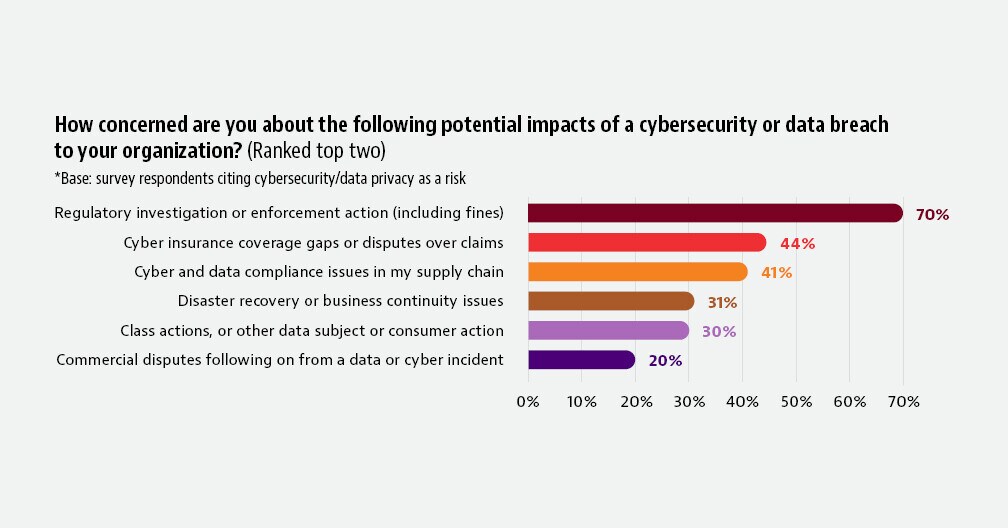
Además, la Ley de Notificación de Incidentes Cibernéticos para Infraestructuras Críticas de Estados Unidos de 2022 (CIRCIA) obligará a las empresas de sectores críticos a notificar no solo las brechas de seguridad, sino también cualquier pago de rescate realizado como consecuencia de ellas. Cabe destacar que el informe de Baker McKenzie señala que el 70% de los encuestados que citan la ciberseguridad y la privacidad de los datos como área de riesgo en litigios mencionan el escrutinio regulatorio como su principal preocupación.
2. Mayor frecuencia y sofisticación de los ataques
Los avances tecnológicos, como la IA generativa, junto con la incertidumbre geopolítica en curso, han ampliado el panorama de ciberamenazas. Las vulnerabilidades de la cadena de suministro agravan aún más los riesgos, ya que las brechas en una empresa pueden extenderse a través de las redes. Las organizaciones deben abordar tanto el cumplimiento normativo interno como la seguridad de la cadena de suministro.
3. Cambios en los modelos operativos
El auge del trabajo a distancia tras la pandemia, el creciente uso de servicios en la nube y de proveedores externos han ampliado de forma significativa las superficies de amenaza de las organizaciones, lo que exige estrategias de seguridad integrales. Esto también suscita inquietudes sobre la gestión de la responsabilidad a nivel de consejo de administración en lo que respecta al riesgo de ciberseguridad, como indica más de un tercio de los encuestados.
El papel en evolución del CISO
El CISO moderno opera en la intersección de la tecnología, la estrategia y el cumplimiento normativo. Sus responsabilidades van más allá de la supervisión técnica tradicional e incluyen el cumplimiento normativo y la alineación estratégica. Dado que los riesgos de ciberseguridad se traducen cada vez más en riesgos empresariales, los CISO se enfrentan ahora a una mayor rendición de cuentas tanto por parte de los reguladores como de los miembros del consejo de administración, con una responsabilidad personal creciente por los incumplimientos normativos o las brechas de datos.
Este papel en evolución exige que los CISO adopten un enfoque más integrado, trabajando estrechamente con departamentos como los de asuntos jurídicos, cumplimiento y TI. Deben asegurarse de que la estrategia de ciberseguridad de la organización no solo esté alineada con la evolución de la normativa, sino que también respalde los objetivos empresariales más amplios. Para ello, deben equilibrar las prácticas operativas con los requisitos regulatorios, protegiendo al mismo tiempo a la organización de las amenazas externas y las vulnerabilidades internas.

Estrategias para mitigar los riesgos de ciberseguridad y de privacidad de los datos
Para hacer frente al complejo panorama de amenazas actual, los CISO deben adoptar un enfoque integrado que incluya:
Alineación normativa: alinear las prácticas operativas con normativas globales como NIS2, la Ley de Ciberresiliencia y la CIRCIA. Adoptar medidas proactivas, como implementar una arquitectura de confianza cero y realizar evaluaciones de riesgos de la cadena de suministro, es fundamental. Simular periódicamente incidentes de ciberseguridad y realizar auditorías normativas de rutina ayuda a identificar vulnerabilidades y garantiza la preparación ante el escrutinio externo.
Colaboración transversal: interactuar con regularidad con otras áreas de la organización, incluidos los miembros del consejo de administración. Esto no solo ayuda a los CISO a anticipar los riesgos emergentes y garantizar el cumplimiento, sino que también posiciona la ciberseguridad como una prioridad estratégica y fomenta una cultura de vigilancia y rendición de cuentas en toda la organización. Algunas normativas exigen explícitamente que el CISO presente informes a nivel de consejo de administración.
Mitigar las vulnerabilidades: impartir formación a los empleados para reconocer y responder a amenazas como el phishing, ya que los errores humanos son un punto de entrada principal de los ciberataques. Las organizaciones también deben realizar evaluaciones de proveedores y prepararse para los escenarios más adversos mediante protecciones contractuales y planificación de contingencias.
Protección personal para los CISO
Si bien estas estrategias mitigan los riesgos organizativos, la evolución del papel del CISO requiere medidas paralelas para protegerse frente a la responsabilidad personal. A medida que sus responsabilidades aumentan, los CISO se enfrentan a una exposición personal creciente. Para aliviar estos riesgos, deben adoptar un enfoque proactivo en materia de protección jurídica, intercambio entre pares, formación jurídica y supervisión de la comunicación pública, a través de lo siguiente:
1. Garantías jurídicas y financieras
Los CISO deben negociar acuerdos de indemnización que los protejan frente a la responsabilidad personal por decisiones tomadas de buena fe. También deben asegurar disposiciones para el anticipo de los gastos de defensa en caso de litigio. Estas medidas proporcionan no solo seguridad financiera, sino también la confianza necesaria para actuar con decisión en situaciones de alto riesgo.
2. Intercambio entre pares
La colaboración con otros CISO es muy valiosa para comparar las mejores prácticas y mantenerse al día con los riesgos emergentes. Plataformas como la Comunidad de CISO del Foro Económico Mundial ofrecen oportunidades para compartir conocimientos y alinearse con la industria.
3. Conocimiento jurídico
Aunque no son expertos en derecho, los CISO necesitan un conocimiento sólido de los marcos jurídicos que rigen la ciberseguridad. La formación jurídica periódica y la supervisión de las pruebas de resiliencia garantizan la alineación con los requisitos de cumplimiento.
4. Supervisión de la comunicación corporativa
Las declaraciones públicas sobre las prácticas de ciberseguridad de una organización deben ser precisas y realistas. Los CISO deben asegurarse de que la comunicación corporativa refleje la postura de seguridad real de la organización para evitar tergiversaciones y posibles responsabilidades jurídicas.
¿Cómo aborda el Foro los desafíos globales de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los ciberriesgos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a fortalecer la ciberresiliencia y a afrontar desafíos que requieren respuestas colectivas.
La ciberseguridad ya no es un problema aislado de TI; es una prioridad para los consejos de administración que exige la colaboración en toda la organización y un liderazgo sólido. En la vanguardia de esta transformación, los CISO desempeñan un papel fundamental al navegar por la encrucijada entre la tecnología, la estrategia y el cumplimiento normativo.
Mediante la implementación de un marco de ciberseguridad robusto, el fomento de una cultura de rendición de cuentas y la mitigación proactiva de la exposición a riesgos tanto organizativos como personales, los CISO pueden reforzar la resiliencia de su organización y su propia seguridad.
Contribuciones adicionales a esta entrada de blog de Elizabeth Roper.