Las autoridades locales dependen cada vez más de tecnologías digitales innovadoras para prestar servicios esenciales a la población.
Pero esto conlleva el riesgo de que esos mismos sistemas de los que dependen sean objeto de ataques oportunistas.
Un nuevo marco de ciberresiliencia ofrece un primer recurso de referencia para todas las autoridades locales que buscan proteger sus sistemas y a las personas a las que prestan apoyo.
Los gobiernos locales prestan servicios a sus ciudadanos de forma más eficiente que nunca. Gran parte de este avance se debe a la adopción de nuevas tecnologías innovadoras y de nuevas formas de gestionar los datos.
Las autoridades locales han afrontado los retos que plantean el crecimiento de la población, una fuerza laboral cambiante y una urbanización cada vez mayor; sin embargo, esas mismas innovaciones que hacen posible su labor también las exponen, junto con sus comunidades, a riesgos enormes.
Hoy, la excelencia operativa —el objetivo de los funcionarios públicos de todo el mundo— exige equilibrar la innovación con el riesgo cibernético mediante el desarrollo de la ciberresiliencia.
Ciudades en riesgo de sufrir ciberataques
Las ciudades están en primera línea de una creciente ola de ciberataques. La tecnología conectada a internet que las hace funcionar y permite prestar servicios las expone a un alto riesgo de sufrir diversos tipos de ciberataques.
Según un informe, en 2021 aumentó considerablemente la proporción de gobiernos locales afectados por ataques de ransomware: en solo un año, estos ataques aumentaron un 70%, del 34% al 58% de los encuestados. Además, el valor y el volumen de los pagos de rescates por ransomware también han aumentado, según ese mismo informe.
Los ciberataques pueden tener graves consecuencias para las ciudades y sus ciudadanos. Por ejemplo, el 7 de mayo de 2019, un ataque de ransomware afectó a la ciudad de Baltimore, en Estados Unidos, y bloqueó miles de ordenadores del gobierno, además de paralizar decenas de otros servicios para la ciudadanía.
Los atacantes exigieron un rescate en criptomonedas por un valor aproximado de 80.000 dólares, que el gobierno se negó a pagar. En su lugar, votó destinar 6 millones de dólares de los fondos para parques y servicios públicos —utilizados por la ciudadanía— a ayudar a sufragar «la reparación tras el ciberataque y el refuerzo de la seguridad del entorno».
Ante esta amenaza creciente, los funcionarios locales empiezan a reconocer la importancia de la ciberseguridad y responden creando cargos como el de director de seguridad de la información (CISO, por sus siglas en inglés). Este nuevo puesto conlleva la responsabilidad última de la ciberseguridad del gobierno local; sin embargo, quienes lo ocupan a menudo carecen de autoridad para implementar y gestionar realmente la ciberseguridad de una entidad local.
Para garantizar la seguridad digital de cualquier institución, la persona a quien se le exigen responsabilidades en materia de seguridad también debe tener autoridad para implementar soluciones, vetar la adquisición de tecnologías vulnerables y definir la ciberresiliencia integral de la institución.
Un enfoque proactivo de la ciberresiliencia
A medida que las organizaciones y las ciudades establecen las estructuras adecuadas de rendición de cuentas y gobernanza, resulta natural avanzar hacia el desarrollo, el seguimiento y la evaluación proactivos de un marco de políticas.
Con este fin, la «Política modelo de ciberresiliencia para los gobiernos locales» adapta al sector público el Marco de Ciberseguridad (CSF) del Instituto Nacional de Estándares y Tecnología (NIST) de Estados Unidos, que comprende las funciones de identificar, proteger, detectar y responder.
Esta adaptación conserva las funciones de identificar, responder y recuperar; combina proteger y detectar en una sola función, y añade una nueva: mantener. Esta última se centra en mantener la prestación de servicios esenciales mientras se responde a un incidente y se recupera de él.
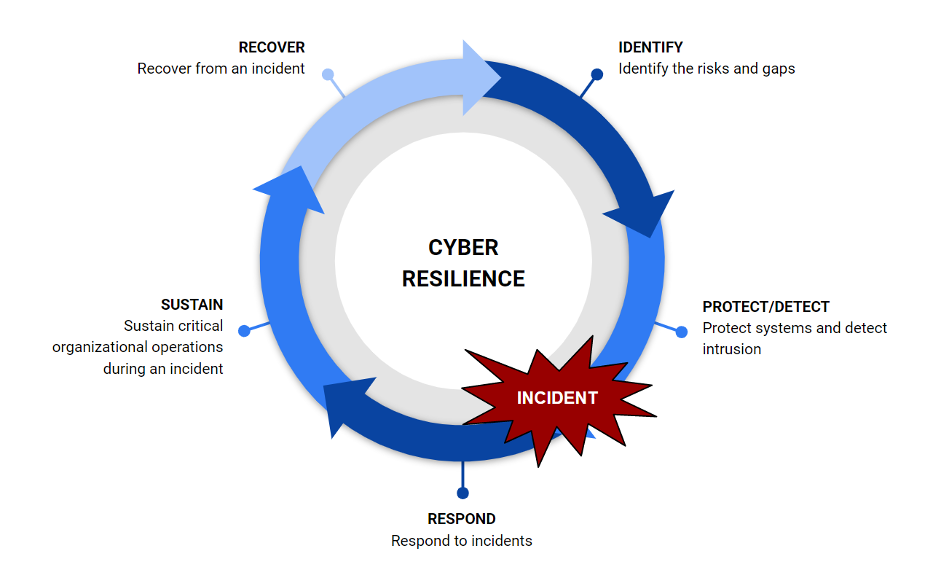
Cuando se producen ciberataques o interrupciones, es necesario contenerlos con rapidez y mitigar sus efectos. En esos casos, hacen falta alternativas tanto técnicas como no técnicas para mantener los servicios esenciales. Por ejemplo, ante una posible pérdida o una pérdida total de los sistemas de información o de operaciones, las capacidades arquitectónicas de la infraestructura digital deberían complementarse con planes de continuidad de los servicios basados en distintos escenarios.
A las crisis importantes deberían seguir iniciativas de transformación para mejorar la capacidad de ciberseguridad.
Las medidas proactivas, como las pruebas periódicas de penetración de la infraestructura digital y las aplicaciones, son necesarias para garantizar una ciberdefensa sólida.
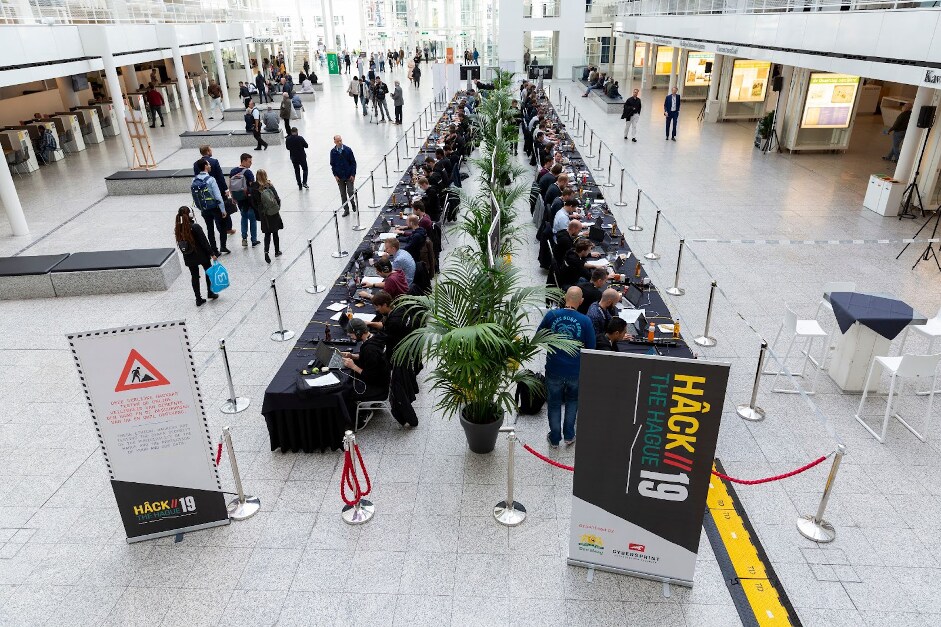
Por ejemplo, la ciudad de La Haya, en los Países Bajos, organiza un concurso anual de piratería informática llamado «Hack The Hague», en el que la autoridad local invita a hackers éticos a un espacio público del ayuntamiento para que pongan a prueba los sistemas informáticos, las aplicaciones y los sitios web en funcionamiento de la ciudad y sus proveedores.

Hackear La Haya por una buena causa
Hack The Hague aporta un enorme valor a la ciberresiliencia de la ciudad. Los hackers éticos altamente cualificados obligan a los equipos de defensa de la ciudad a reaccionar en tiempo real y corregir las vulnerabilidades lo antes posible. La celebración pública de un evento así impulsa el diálogo sobre la ciberresiliencia y aumenta la concienciación y la preparación de la ciudad, sus empleados y los ciudadanos de La Haya.
En la edición de 2021, 206 hackers profesionales y estudiantes de más de 20 países encontraron 125 vulnerabilidades, algunas de ellas críticas.
En todo el mundo, muchos países y los ciudadanos de quienes son responsables dependen de sistemas tecnológicos complejos e interconectados. Estos sistemas no son solo digitales, sino que también están cada vez más integrados en el entorno construido. Las ciudades implantan estas tecnologías en espacios físicos y comunidades, lo que las convierte en objetivos evidentes de ciberataques y hace urgente preparar a las ciudades y otras autoridades locales ante la posibilidad de que su infraestructura crítica o sus datos sensibles sean objeto de ataques.
Cada ciudad es única. Por ello, cada una debe adoptar su propio enfoque frente a los riesgos cibernéticos que afronta, tanto ahora como en el futuro. Sin embargo, para contar con una orientación general, las ciudades pueden basarse en los principios y procesos establecidos en la «Política modelo de ciberresiliencia para los gobiernos locales»: identificar, responder, recuperar, proteger y detectar, y mantener.
De este modo, podrán mantener la ciberresiliencia que exige su papel esencial en la sociedad.



