Principales conclusiones
La ciberseguridad es un ámbito en el que la colaboración sigue siendo no solo posible, sino también poderosa.
La ciberseguridad se acelera en 2026 en medio de amenazas crecientes, fragmentación geopolítica y una brecha tecnológica cada vez mayor. La inteligencia artificial (IA) está transformando el ciberespacio en ambos lados del conflicto: refuerza la defensa y, a la vez, posibilita ataques más sofisticados. Las organizaciones se esfuerzan por equilibrar la innovación y la seguridad: adoptan la IA y la automatización a gran escala, mientras los marcos de gobernanza y la experiencia humana tienen dificultades para seguir el ritmo. El resultado es un panorama dinámico y cambiante, donde las interrupciones se propagan rápidamente a través de las fronteras, aunque la tecnología ofrece nuevas posibilidades de resiliencia.
El informe de este año examina la intersección entre la adopción de la IA y la preparación en materia de ciberseguridad, así como las disparidades emergentes que genera la innovación. En el ámbito geopolítico, la fragmentación y las preocupaciones sobre la soberanía están redefiniendo la cooperación y la confianza entre las naciones. Las amenazas híbridas y la escalada de los ciberataques reflejan la creciente volatilidad del entorno mundial. Desde una perspectiva económica, el acceso desigual a los recursos y a los conocimientos especializados sigue ampliando la desigualdad en ciberseguridad. En definitiva, fortalecer la resiliencia cibernética colectiva se ha convertido en un imperativo tanto económico como social. La ciberseguridad es un ámbito en el que la colaboración sigue siendo no solo posible, sino también poderosa: un recordatorio de que, incluso en medio de la fragmentación, las tensiones económicas y la incertidumbre, la acción colectiva puede impulsar el progreso para todos.
Estas son tres tendencias clave que los directivos deberán afrontar en materia de ciberseguridad en 2026:
La IA está acelerando a toda marcha la carrera armamentista cibernética
Según el 94% de las personas encuestadas, se prevé que la IA sea el factor más importante de cambio en la ciberseguridad durante el próximo año (véase el apéndice: Metodología para obtener más información sobre la encuesta).
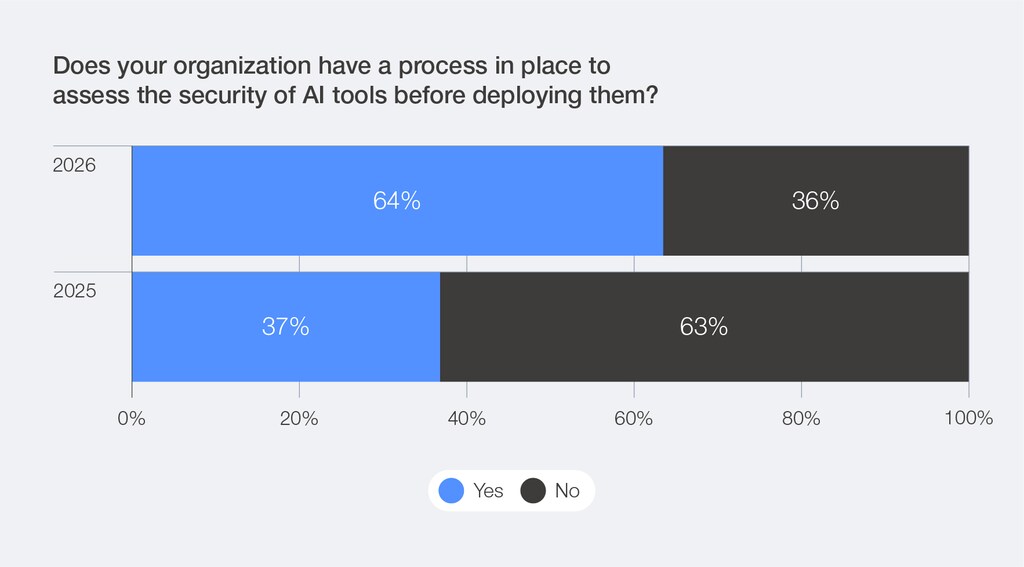
Este creciente reconocimiento se está traduciendo en medidas concretas en las organizaciones. El porcentaje de personas encuestadas que evalúan la seguridad de las herramientas de IA casi se ha duplicado con respecto al año anterior: pasó del 37% en 2025 al 64% en 2026.
Porcentaje de organizaciones que cuentan con procesos para evaluar la seguridad de la IA
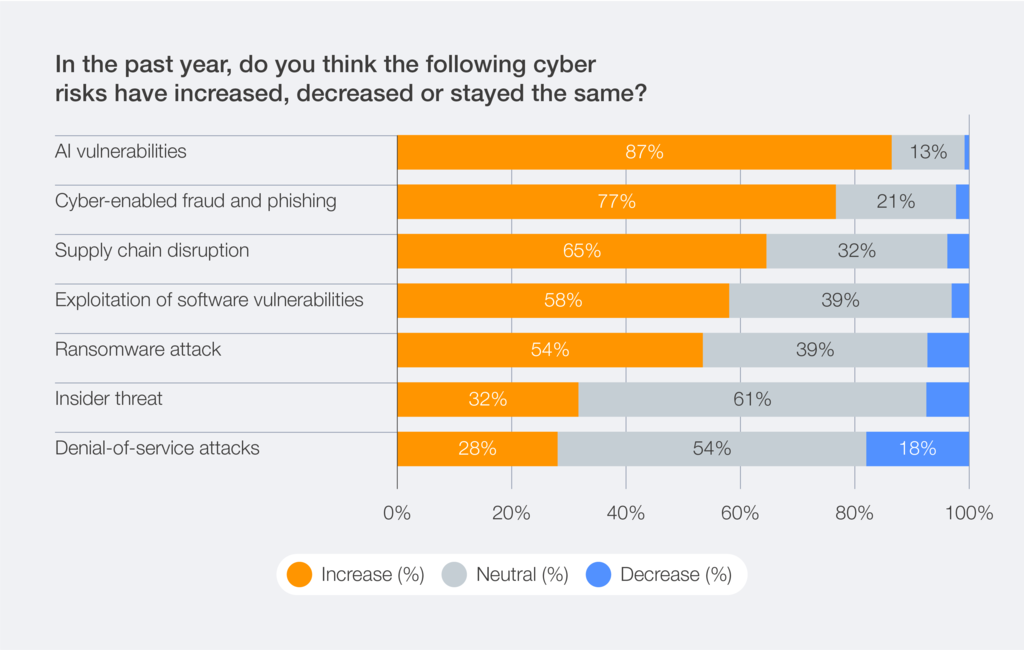
Al mismo tiempo, las vulnerabilidades de la IA se multiplican a un ritmo sin precedentes: el 87% de las personas encuestadas identificó las vulnerabilidades relacionadas con la IA como el riesgo cibernético de más rápido crecimiento durante 2025.
Percepción del aumento o la disminución de los riesgos cibernéticos durante el último año
La geopolítica es un rasgo definitorio de la ciberseguridad
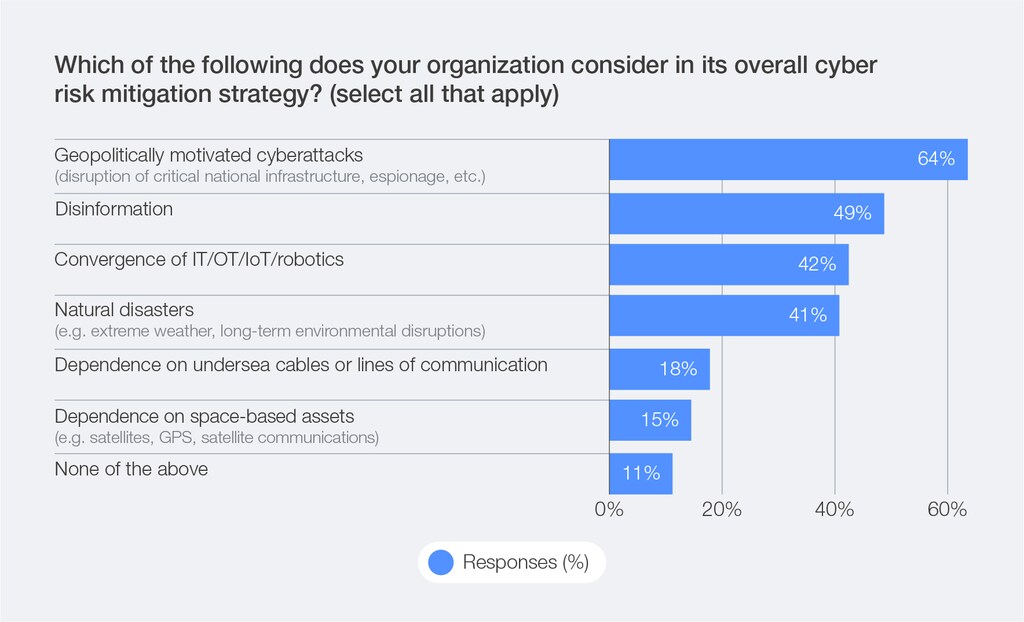
En 2026, la geopolítica sigue siendo el principal factor que influye en las estrategias generales de mitigación del riesgo cibernético. El 64% de las organizaciones tiene en cuenta los ciberataques motivados por la geopolítica, como la interrupción de infraestructuras críticas o el espionaje.
Principales consideraciones para las estrategias de mitigación del riesgo cibernético
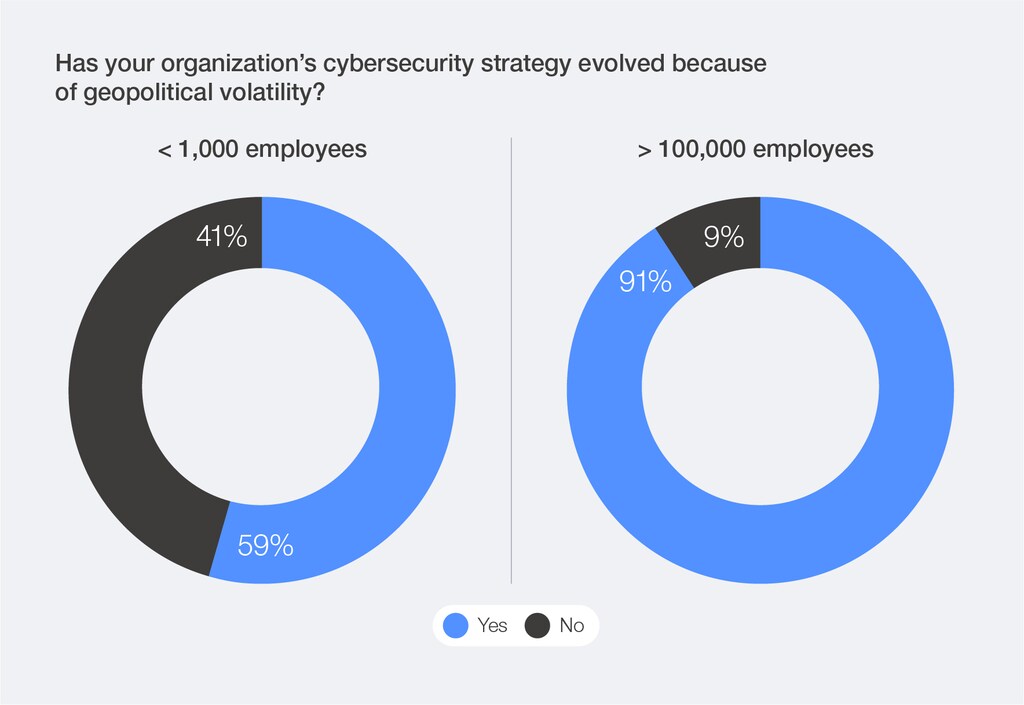
Cabe destacar que el 91% de las organizaciones más grandes ha cambiado sus estrategias de ciberseguridad debido a la volatilidad geopolítica.
Cómo han adaptado las organizaciones sus estrategias de ciberseguridad ante la volatilidad geopolítica
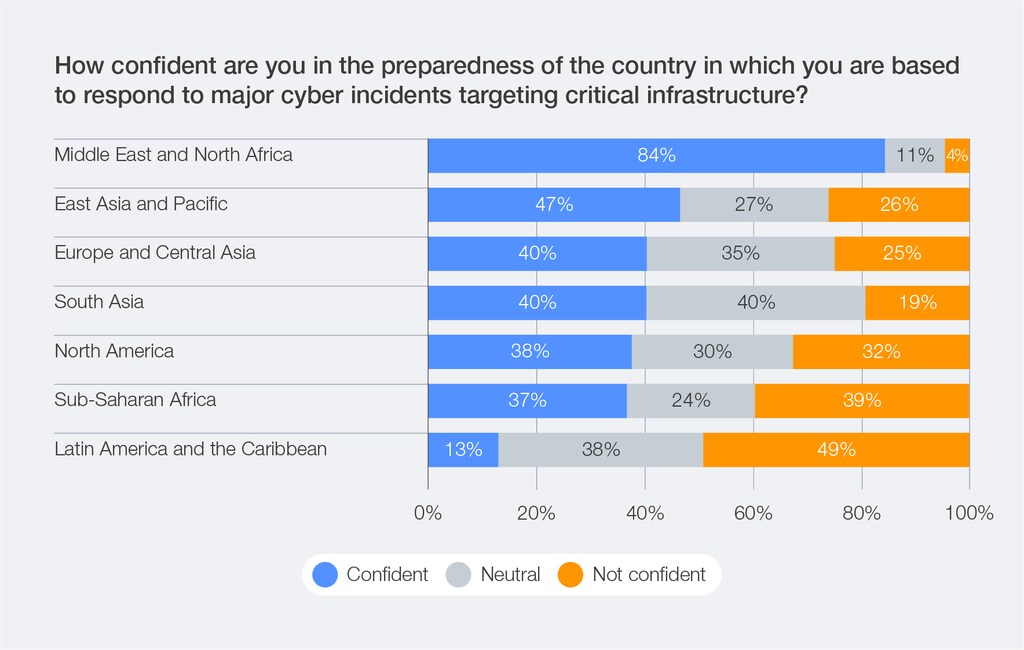
En el contexto de la volatilidad geopolítica, la confianza en la preparación nacional en materia de ciberseguridad sigue erosionándose: el 31% de las personas encuestadas manifiesta poca confianza en la capacidad de su país para responder a incidentes cibernéticos graves, frente al 26% del año pasado. Los niveles de confianza varían considerablemente entre regiones.
Las personas encuestadas de Oriente Medio y Norte de África expresan un alto grado de confianza en la capacidad de su país para proteger las infraestructuras críticas (84%), mientras que la confianza es menor entre las personas encuestadas de América Latina y el Caribe (13%).
Panorama regional: confianza en la respuesta nacional ante ciberataques contra infraestructuras críticas
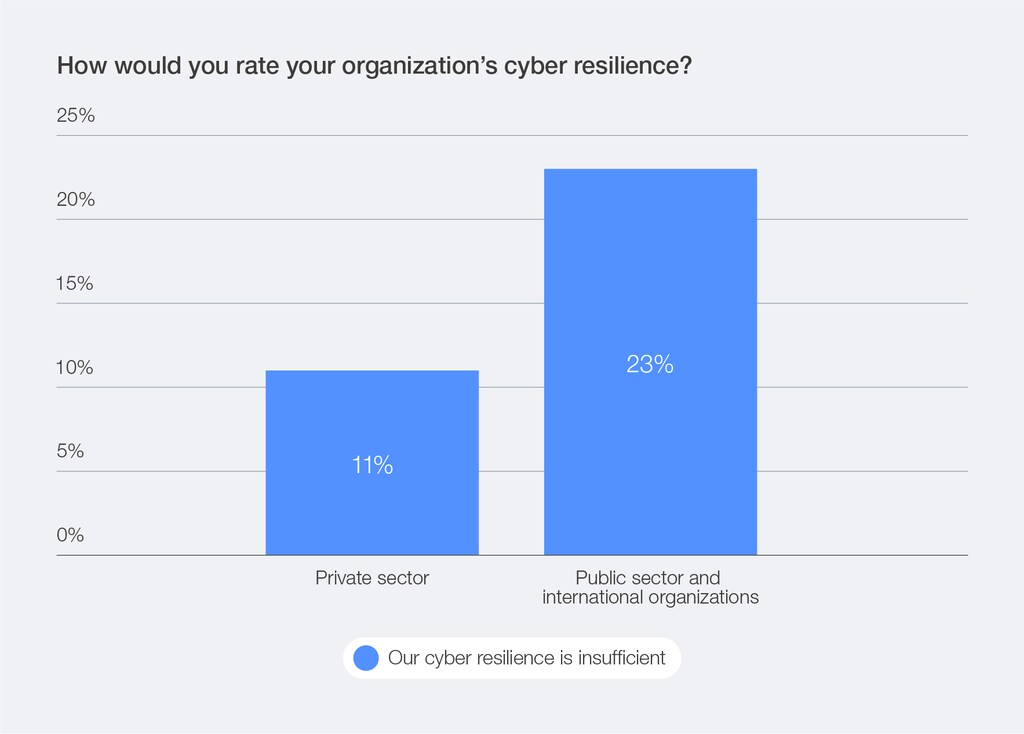
Los incidentes recientes que han afectado infraestructuras clave, como aeropuertos e instalaciones hidroeléctricas, siguen poniendo de relieve estas preocupaciones. A pesar de su función central en la protección de las infraestructuras críticas, el sector público manifiesta una confianza mucho menor en la preparación nacional. El 23% de las organizaciones del sector público declaró contar con capacidades insuficientes de resiliencia cibernética.
Percepción de una resiliencia cibernética insuficiente por sector
El fraude facilitado por medios cibernéticos amenaza por igual a los directores ejecutivos y a los hogares
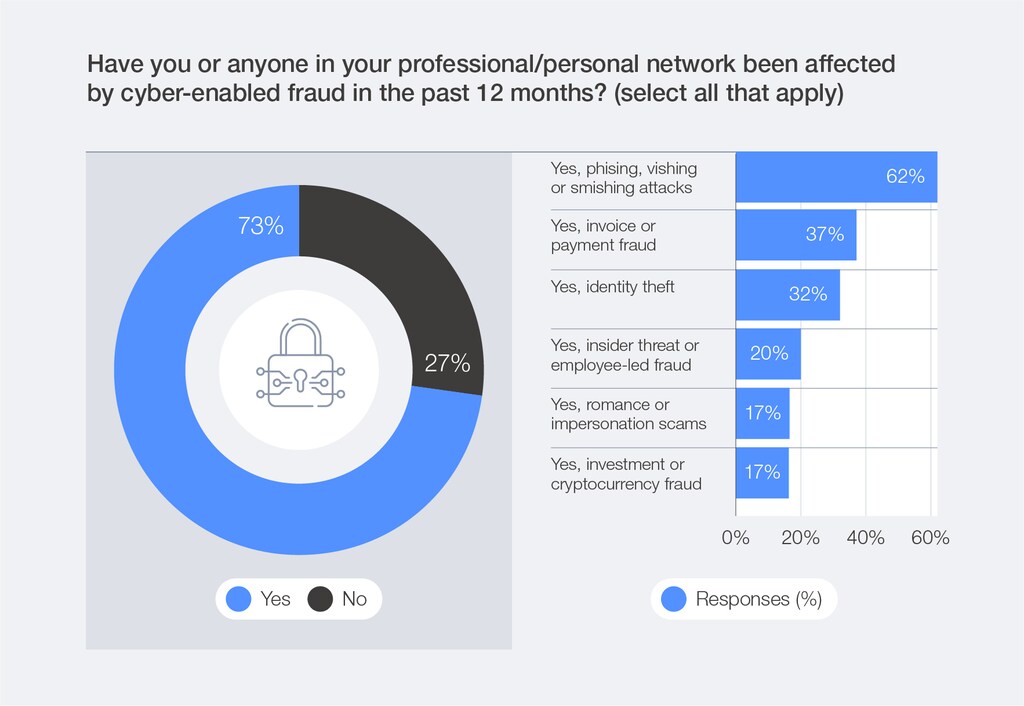
En la encuesta, el 73% de las personas encuestadas declaró que ellas mismas o alguien de su entorno había sufrido personalmente un fraude facilitado por medios cibernéticos durante 2025.
Prevalencia del fraude facilitado por medios cibernéticos (todas las personas encuestadas)
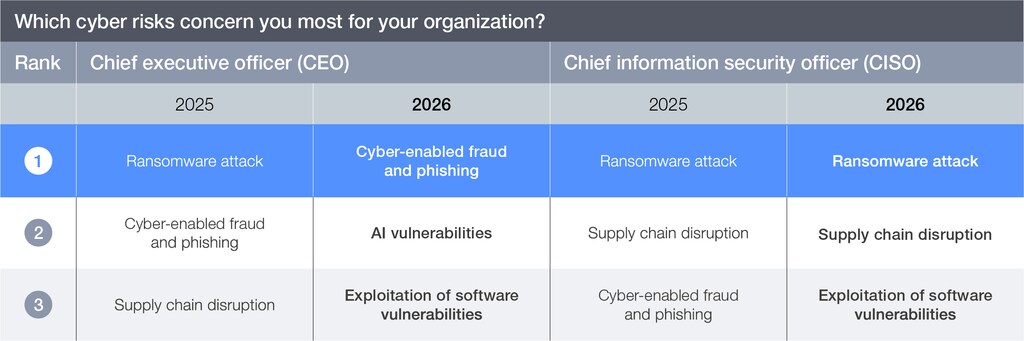
Los directores ejecutivos (CEO) consideran que el fraude facilitado por medios cibernéticos es su principal preocupación, y desplazan la atención del ransomware hacia riesgos emergentes como ese tipo de fraude y las vulnerabilidades de la IA. En cambio, los directores de seguridad de la información (CISO) siguen preocupados por el ransomware y la resiliencia de la cadena de suministro. Esto refleja cómo las prioridades de ciberseguridad difieren entre la sala de juntas y la primera línea.
Clasificación de las preocupaciones de los CEO y los CISO sobre los riesgos cibernéticos para sus organizaciones
Protección de las cadenas de suministro ante la opacidad y los riesgos de concentración
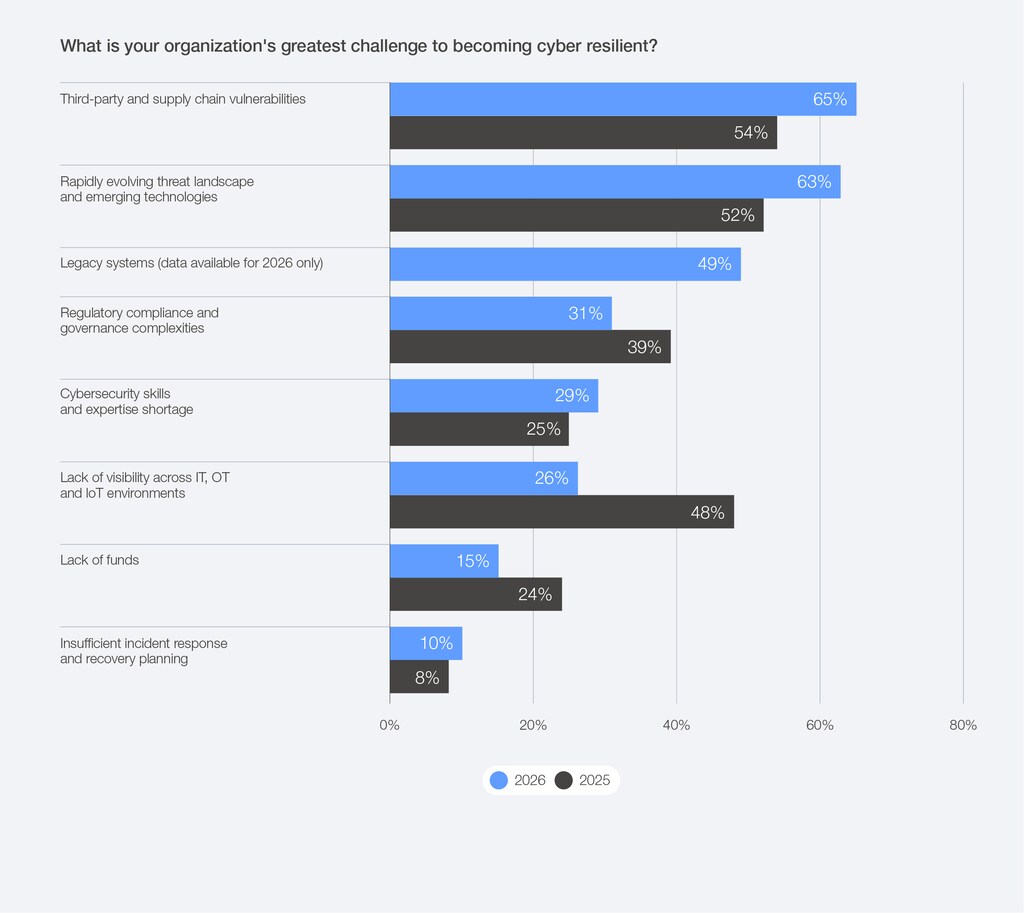
La preocupación por la resiliencia de las cadenas de suministro frente a los ciberataques sigue inquietando a los directivos empresariales y de ciberseguridad. Los datos de la encuesta de este año muestran que el 65% de las grandes empresas, según sus ingresos, señala las vulnerabilidades de terceros y de la cadena de suministro como su mayor desafío, frente al 54% en 2025.
Principales obstáculos para la resiliencia cibernética de las grandes empresas, 2025–2026