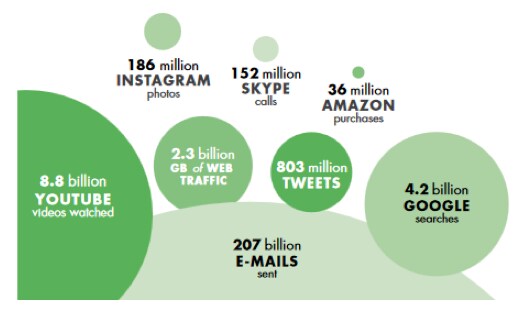
El riesgo cibernético, reconocido desde hace tiempo como motivo de preocupación en el ámbito de la seguridad nacional, también se entiende ahora como una amenaza desde el punto de vista macroeconómico, ya que una proporción cada vez mayor del valor añadido se produce mediante tecnologías de la información y las comunicaciones (TIC). En 2012, las industrias de la información por sí solas representaron el 6% del valor añadido total, el 4% del empleo y el 12% de la inversión fija total en el área de la OCDE, mientras que las patentes relacionadas con las TIC supusieron el 40% del total de las presentadas en virtud del Tratado de Cooperación en materia de Patentes (OCDE 2014, 2015). En 2014, el sector digital —una pequeña muestra de todas las industrias habilitadas por las TIC— empleó a 1,4 millones de personas y representó el 7,3% de la economía del Reino Unido (Departamento de Cultura, Medios de Comunicación y Deporte del Reino Unido, 2016). Estas cifras son estimaciones mínimas muy conservadoras del valor añadido que la tecnología digital aporta a la economía en su conjunto. El Banco Mundial (2016) propuso otra descripción ilustrativa de la omnipresencia de la digitalización al retratar un día típico en la vida de Internet.
La digitalización no solo se extiende rápidamente, sino que, por su propia naturaleza, profundiza la interconexión dentro de la economía. Por ello, el impacto de los ciberataques va más allá de los daños causados a víctimas individuales. Del mismo modo, la percepción generalizada de inseguridad cibernética podría ralentizar la adopción de tecnología y la integración comercial en sectores intensivos en conocimiento, perjudicando la productividad (Foro Económico Mundial, 2014).
Para que el ciberespacio sea más seguro, es necesario entender que la ciberseguridad no es solo una cuestión de programar bien; también es, si no principalmente, una cuestión de incentivos económicos.
Hace más de 15 años, Anderson (2001) señaló que la incidencia del fraude en cajeros automáticos (ATM) en distintos países dependía de las normas sobre responsabilidad, y no de la capacidad técnica de los defraudadores. En Estados Unidos, donde los bancos asumían las pérdidas salvo que pudiera probarse la intención delictiva del cliente, el fraude era mucho menos frecuente que en jurisdicciones donde la pérdida recaía en el titular de la tarjeta.
Los ataques sofisticados conocidos como amenazas persistentes avanzadas (APT, por sus siglas en inglés), a menudo patrocinados por Estados, son sin duda una parte importante del problema de la ciberseguridad (Centro de Estudios Estratégicos e Internacionales, 2016); sin embargo, los ataques simples suelen causar daños considerables, aunque podrían detenerse mediante una combinación de formación básica en seguridad, programas de protección ampliamente disponibles y buenas prácticas organizativas. En 2013, vulneraron el sistema de punto de venta (POS) de la cadena minorista estadounidense Target, lo que provocó pérdidas de unos 300 millones de dólares; los delincuentes accedieron al sistema mediante una cuenta robada a un proveedor de servicios de aire acondicionado con escasas medidas de seguridad. En 2017, unos piratas informáticos emplearon una técnica básica conocida como «secuestro del sistema de nombres de dominio (DNS)» para redirigir durante unas cinco horas todas las operaciones en línea de un banco brasileño a sitios web falsos («phishing»), y robar las credenciales de todos los clientes que intentaron iniciar sesión.
El crecimiento del Internet de las cosas —la red de dispositivos conectados a Internet, o «inteligentes», que realizan operaciones en el mundo físico— abrirá un territorio nuevo y aún inexplorado, y ejemplifica el equilibrio entre las nuevas tecnologías de gran potencial y el riesgo de que su adopción retroceda si la ciberseguridad no se aborda tanto en el plano técnico como en el económico. Ya se han producido ataques a través del Internet de las cosas: en 2016, se utilizaron unos 100.000 grabadores de vídeo digital y cámaras web para interrumpir las operaciones de plataformas sociales como Twitter y Reddit; en 2017, unas máquinas expendedoras pirateadas dejaron sin conexión a toda una universidad.
Soluciones y retos de política pública
Estos incidentes podrían evitarse mediante políticas que neutralicen las distintas fallas del mercado que obstaculizan la inversión privada óptima en ciberseguridad. Más allá de la voluntad política, hay dos obstáculos para diseñar buenas políticas: la comprensión incompleta de la microeconomía de la ciberseguridad y la falta de datos fiables y transparentes sobre los ciberataques.
Anderson y Moore (2011) describen los principales factores microeconómicos que determinan la inseguridad cibernética. En primer lugar, el mercado de hardware y software se caracteriza por externalidades de red; es decir, el valor de uso de un producto aumenta con el número de usuarios. Las externalidades de red generan una ventaja para quien llega primero: el productor que atrae con mayor rapidez una base de usuarios suficientemente amplia establece el estándar, lo que a su vez atrae a más usuarios. Este mecanismo sustenta la estructura oligopolística de los mercados de hardware y software, y dio lugar al modelo de desarrollo «lanzar ahora, corregir después»; como los clientes aún no consideran que la seguridad sea esencial, se la pasa por alto en la carrera por reducir al mínimo el tiempo de comercialización, lo que genera numerosas vulnerabilidades incorporadas.
En segundo lugar, las vulnerabilidades cibernéticas generan externalidades negativas: el costo de una brecha de seguridad puede no recaer por completo en la víctima directa. Muchos sistemas informáticos almacenan información valiosa sobre entidades distintas de sus propietarios. Por ejemplo, los ataques contra la aseguradora médica Anthem y el proveedor de correo electrónico Yahoo! perjudicaron a todos los clientes cuyos historiales médicos confidenciales o comunicaciones personales fueron consultados indebidamente. Además, los piratas informáticos suelen utilizar técnicas de ataque indirecto: en vez de ir directamente tras su objetivo final, primero toman el control de cualquier máquina desprotegida que encuentren y luego lanzan desde allí su ofensiva. Algunas redes de equipos secuestrados, conocidas como botnets, constan de millones de unidades.
A pesar de todo esto, la conciencia del riesgo cibernético sigue siendo generalmente baja y, aunque no existiera ningún tipo de externalidad, muchos usuarios de sistemas informáticos no invertirían lo suficiente en seguridad porque no comprenden los riesgos. Y aunque los comprendieran, seguiría existiendo un problema de principal y agente entre ellos y los proveedores de sistemas de protección, lo que daría lugar a una protección subóptima. Hasta ahora, los fabricantes de hardware y software han eludido la responsabilidad por los productos inseguros alegando que imponer una carga financiera por los inevitables errores en el código informático acabaría con el incentivo para innovar; como señaló recientemente The Economist (2017), la percepción pública y la postura de los legisladores podrían cambiar drásticamente en cuanto un automóvil inteligente pirateado atropellara a alguien.
Se han propuesto varias opciones para eliminar las externalidades negativas. La mayoría busca equilibrar la necesidad de internalizar los costos de las brechas de seguridad con la idea de que no se debería obligar a un ciudadano común, cuya lavadora conectada al Internet de las cosas haya sido secuestrada para atacar a una petrolera, a indemnizarla. Un ejemplo es la responsabilidad selectiva, por la que agentes especializados, como los proveedores de servicios de Internet (ISP), asumirían parte del costo de los ataques que transitan por las redes que gestionan.
La mayoría de los países de la OCDE están empezando a elaborar leyes de ciberseguridad que ofrecen soluciones parciales a las fallas del mercado; por ejemplo, exigen que los custodios de datos personales notifiquen las brechas a los titulares de la información a la que se accedió ilegalmente, o imponen requisitos de seguridad a las infraestructuras críticas cuyo fallo podría perjudicar a la población en general. En los sectores intensivos en tecnología y conscientes de la seguridad, las estrictas obligaciones jurídicas nacionales se complementan con normas regulatorias internacionales y buenas prácticas.
El sector financiero, que resulta muy atractivo para piratas informáticos de toda índole (Maurer et al., 2017), ilustra bien la interacción entre estos niveles. En las economías avanzadas, la legislación somete a las instituciones financieras a un escrutinio más riguroso, requisitos de cumplimiento más estrictos y normas de responsabilidad más severas que a la mayoría de las demás empresas. Por ejemplo, a partir de 2018, los proveedores de servicios de pago de la UE deberán cumplir la nueva Directiva sobre servicios de pago (PSD2), que establece normas de ciberseguridad muy estrictas para todos los pagos digitales.
Los bancos centrales y otros reguladores financieros también pueden imponer obligaciones a las entidades supervisadas, como la divulgación de incidentes cibernéticos importantes, y al mismo tiempo cooperar para elaborar normas de seguridad que, aunque no sean vinculantes, estén reconocidas internacionalmente y sirvan de referencia para aplicar las leyes nacionales. El Banco de Pagos Internacionales y la Organización Internacional de Comisiones de Valores impulsaron una iniciativa transnacional para reforzar la seguridad del sistema financiero; de ella surgió la Guía sobre ciberresiliencia para las infraestructuras de los mercados financieros (BPI e IOSCO, 2016), que no se limita a los aspectos técnicos, sino que también aborda la gobernanza, el papel del factor humano y la importancia del intercambio de información.
Todos estos esfuerzos reducen, pero no eliminan, el riesgo de que surjan nuevos escenarios de crisis. Por ejemplo, una gran institución financiera podría ser perfectamente solvente y, aun así, quedar inoperativa a causa de un ciberataque. Proteger un solo sector, aunque sea útil, sigue sin ser suficiente. Se necesitan políticas para toda la economía: ningún punto del ciberespacio puede estar seguro si el entorno que lo rodea no lo está. A diferencia de la mayoría de las leyes vigentes, las políticas deberían aplicarse a todos los tipos de ataques, no solo a los que implican datos personales, y a todos los agentes económicos, no solo a las infraestructuras críticas o a los proveedores de determinados servicios.
La brecha de datos: un reto clave para las políticas públicas
La grave falta de datos obstaculiza el diseño de buenas políticas. ¿Cuán vulnerables son las empresas comunes? ¿Con qué frecuencia sufren ataques? ¿Cuál es el costo de la seguridad? Se sabe muy poco. Las estadísticas que más suelen citar los medios proceden de empresas especializadas en ciberdefensa, con un evidente conflicto de intereses, y la información subyacente a nivel microeconómico no es pública. Se han hecho muy pocos intentos por producir datos con la calidad y transparencia adecuadas.
Un ejemplo es la Encuesta sobre brechas de ciberseguridad del Gobierno del Reino Unido, realizada por primera vez en 2016; los resultados más recientes se publicaron en abril de 2017 (Departamento de Cultura, Medios de Comunicación y Deporte del Reino Unido, 2017). Según la encuesta, el 46% de las empresas británicas sufrieron al menos un ciberataque durante los 12 meses anteriores a la entrevista; la incidencia de las brechas aumentaba con el tamaño de la empresa y alcanzaba un máximo del 68% entre las grandes empresas. Aunque los daños medios causados por los ataques fueron relativamente modestos (19.600 libras esterlinas en las grandes empresas), la distribución era asimétrica: la brecha más perturbadora registrada en el conjunto de datos supuso por sí sola 500.000 libras esterlinas en costos de recuperación.
El Banco de Italia realizó un ejercicio similar, aunque menos detallado (Biancotti, 2017), aprovechando sus encuestas de larga trayectoria a empresas manufactureras y de servicios no financieros italianas. Aunque menos del 2% de las empresas declaró no aplicar ninguna medida de ciberseguridad, alrededor de un tercio sufrió al menos algunos daños por un ciberataque entre septiembre de 2015 y septiembre de 2016. Se elaboró un modelo de imputación para tener en cuenta la reticencia de algunos encuestados a informar de los ataques o su incapacidad para detectarlos; la proporción de empresas atacadas durante el período observado subió al 45,2%, y las empresas grandes, de alta tecnología y expuestas a nivel internacional obtuvieron resultados peores que el promedio.
Estos datos deberían servir de llamada de atención para los gobiernos y las instituciones públicas. Se necesita con cierta urgencia más información de este tipo, idealmente basada en definiciones armonizadas a nivel internacional y disponible gratuitamente para los investigadores, a fin de desarrollar respuestas adecuadas en los planos técnico, económico y jurídico.




