Para la mayoría de las formas de vida, la amenaza de un ataque —por parte de un depredador, de cambios en las condiciones ambientales, de formas de vida inferiores (como bacterias y virus) o de alguna otra fuerza— está siempre presente. De hecho, para muchos habitantes del mundo natural, la pregunta no es si sino cuándo estarán sujetos a algún tipo de ataque, y cómo (o si) responderán y saldrán de esa experiencia.
Por supuesto, las empresas se enfrentan a una situación análoga y deben lidiar con sus propias amenazas potenciales. Por eso, la mayoría de las compañías consideran prioritarias la identificación, evaluación y mitigación de riesgos. Sin embargo, en nuestra opinión, hoy existe un tipo específico de amenaza para el que muchas compañías están significativamente poco preparadas: el riesgo asociado con la TI y la gestión de la información. A medida que sigue creciendo el papel de la digitalización en las operaciones de las empresas —según Ben Hammersley, editor colaborador de la revista Wired UK, «el ciberespacio se está convirtiendo en la plataforma dominante para la vida en el siglo XXI»—, también aumenta al mismo ritmo la vulnerabilidad de las compañías al robo de datos, la filtración de propiedad intelectual, el sabotaje corporativo, los ataques de denegación de servicio y otros similares. El daño que estos incidentes pueden causar a los beneficios, la reputación, la marca, la posición competitiva e incluso la viabilidad de una compañía puede ser enorme. Por ejemplo, una empresa tecnológica sufrió daños materiales en su negocio como resultado de una extensa intrusión en sus sistemas. Otra padeció un daño considerable a su reputación después de que una brecha comprometiera la seguridad de los datos personales de sus clientes.
En el mundo natural, una sólida capacidad inmunitaria y defensiva es esencial para sobrevivir (al igual que, en la sociedad humana, las vacunas y los sistemas de salud son fundamentales para proteger la vida). Para las empresas actuales, la capacidad de proteger los sistemas de TI y la información puede ser igual de vital. Para armarse adecuadamente, las compañías deben comprender los riesgos relacionados con la TI y la información a los que se enfrentan y construir sistemas de protección suficientemente robustos; además, deben hacerlo procurando controlar los costos y minimizar cualquier impacto negativo en el negocio. Por supuesto, la seguridad perfecta está fuera del alcance de cualquier compañía. El reto consiste en determinar y proporcionar el nivel adecuado de defensa, a un costo razonable, y hacerlo sin comprometer significativamente las prácticas comerciales ni la cultura de la organización. Además, la compañía debe lograr este equilibrio comprendiendo y gestionando los riesgos asociados con las concesiones en materia de seguridad. Según nuestra experiencia, hasta ahora pocas compañías han logrado hacerlo.
¿Quiénes están en riesgo?
Por regla general, las compañías que corren mayor riesgo de sufrir un ataque y sus consecuencias son aquellas en las que la información impulsa gran parte de la generación de valor y pasa por numerosos sistemas interconectados. Las industrias con entornos complejos de aplicaciones y sistemas también corren un alto riesgo, al igual que las que dependen de redes complejas o malladas. Entre las compañías de estas categorías se cuentan los bancos, los proveedores de la industria automotriz y las empresas de energía (que afrontan diversas vulnerabilidades a lo largo de toda su cadena de valor, incluida la generación, la distribución y la infraestructura).
Las compañías cuyo negocio depende en gran medida de las transacciones móviles también corren un riesgo particular. (Por ejemplo, en muchos mercados asiáticos, las transacciones en línea móviles ya superan en número a las realizadas mediante la plataforma tradicional de escritorio). Para estas compañías, el rápido crecimiento de las transacciones móviles puede traducirse en un aumento de los ingresos, así como en una mayor probabilidad de sufrir una brecha y un robo de datos. También puede hacerlas cada vez más atractivas para los hackers y otros actores similares, a medida que acumulan datos de clientes más numerosos y variados.
En general, las empresas que procesan grandes cantidades de información de clientes y financiera (por ejemplo, datos de tarjetas de crédito) también afrontan un riesgo elevado; las pequeñas y medianas empresas son especialmente vulnerables. Muchas de estas empresas más pequeñas carecen, por ejemplo, del presupuesto y las competencias necesarios para proteger adecuadamente sus entornos en línea o de puntos de venta, lo que las convierte en objetivos frecuentes.
Sin embargo, a medida que la creación de valor se digitaliza cada vez más en todo el panorama empresarial, prácticamente todas las compañías se vuelven más vulnerables y aumentan las preocupaciones. (Véase el Anexo 1). Las empresas de atención médica, telecomunicaciones y medios de comunicación, las organizaciones de servicios públicos y las empresas industriales y de bienes de consumo con abundante propiedad intelectual son objetivos cada vez más probables y tienen mucho que perder si sus sistemas de TI e información no están suficientemente protegidos. (Véase La ventaja de la confianza: cómo ganar con los macrodatos, BCG Focus, noviembre de 2013).

Al fin y al cabo, los objetivos de los hackers y los ladrones de datos a menudo no son los sistemas en sí, sino la información que almacenan y procesan. Y el valor de esa información suele depender de quien la contempla (de forma ilegítima). Los planes estratégicos y la información relacionada con las estrategias de mercado, producción y precios de una compañía son activos claramente valiosos que deben protegerse cuidadosamente. Pero otra información, que la compañía podría considerar mucho menos crítica, bien podría ser de sumo interés para competidores, delincuentes, terceros respaldados por gobiernos o el público. (Por ejemplo, una empresa de servicios de alimentación podría considerar que los pedidos de sus clientes tienen relativamente poco valor para terceros y no esforzarse demasiado en proteger esa información; pero si, por ejemplo, uno de sus clientes resulta ser un organismo policial, un pedido inusualmente grande en un día determinado podría indicar a un observador interesado que el organismo está planeando una operación importante).
Y el círculo de organizaciones en riesgo sigue ampliándose. La seguridad de TI se está convirtiendo rápidamente en una preocupación fundamental para las compañías que usan computadoras no solo para procesar datos, sino también para supervisar, mover y controlar equipos, máquinas y líneas de producción críticos. Para estas compañías, la seguridad de TI comprometida en sus sistemas ciberfísicos puede tener graves consecuencias operativas y para la salud, la seguridad y el medioambiente. Por ejemplo, un robot de soldadura ligeramente desajustado podría causar daños considerables a la estabilidad de un automóvil y a la reputación de su fabricante. El virus informático Stuxnet es otro ejemplo, aún muy presente, del riesgo potencial en cuestión. Por eso no sorprende que estas compañías presten cada vez más atención a la seguridad de TI industrial.
En resumen, el problema abarca ahora empresas de todo tipo. Pero no se limita a ellas. Es evidente que los gobiernos son vulnerables a los riesgos para la seguridad de la TI y la información, y un número creciente está tomando medidas defensivas. El Centre for the Protection of National Infrastructure del Reino Unido, el National Cybersecurity and Communications Integration Center de Estados Unidos, la Australian Signals Directorate y el National Cyber Response Centre y el National Cyber Security Council de Alemania son entidades creadas específicamente para centrarse en este problema.
Optimizar la seguridad de TI y de la información
Un programa destinado a proporcionar seguridad eficaz para la información de una compañía y la tecnología utilizada para almacenarla y procesarla debe abordar varios elementos fundamentales, entre ellos los siguientes:
Confidencialidad: la información solo está al alcance de quienes tienen el derecho o la necesidad de consultarla.
Integridad: la información es precisa, válida y fiable.
Disponibilidad: la información, los recursos y los servicios están disponibles cuando se necesitan.
Rendición de cuentas: cada acción o transacción puede atribuirse a una persona responsable.
Procedencia: se conocen y están bien definidos el origen y el historial de cada pieza de información (o elemento de datos).
Este tipo de programa también debe aportar claridad y garantías razonables sobre la fiabilidad de los controles y la validez de los supuestos que sustentan la iniciativa. La prioridad asignada a cada uno de estos elementos variará según el tipo de compañía y la industria.
Para garantizar que su iniciativa de seguridad sea suficientemente sólida, las compañías deben examinarla desde varias perspectivas. Tres de las más importantes son la tecnología, el costo y el posible impacto negativo del riesgo y de las medidas adoptadas para mitigarlo. Acertar con la tecnología requiere, como primer paso, comprender y cuantificar el valor de los riesgos que la compañía intenta mitigar. Luego, la compañía debe identificar las tecnologías disponibles para abordar los riesgos que más le preocupan: la combinación de cortafuegos, sistemas de detección y prevención de intrusiones y protección contra la filtración de datos que resulte más eficaz. También debe procurar comprender el uso de estas tecnologías a la luz de las regulaciones nacionales y del sector; por ejemplo, en algunos países, utilizar tecnología para identificar y eliminar automáticamente el correo basura puede infringir las protecciones constitucionales de las comunicaciones.
El costo es, obviamente, otra consideración clave. Dado que es imposible crear un entorno totalmente seguro, una compañía debe determinar el nivel básico de seguridad que necesita; en otras palabras, cuál es el riesgo máximo (para la reputación, las operaciones o las finanzas, incluidos los costos de remediación) con el que está dispuesta a convivir, y luego evaluar el valor marginal de cualquier seguridad adicional que pudiera obtenerse con un mayor gasto. Después, la compañía puede decidir cuál es el nivel óptimo de gasto en función de su estrategia empresarial, su tolerancia al riesgo para la marca y las operaciones, y otras consideraciones. Aunque parezca una evaluación bastante sencilla, no lo es, y observamos que a la mayoría de las compañías les cuesta realizarla.
Por último, es fundamental tener en cuenta el posible impacto negativo en el negocio —incluidos su cultura, flexibilidad, capacidad de innovar y ritmo de innovación— tanto de los riesgos no gestionados como de las medidas de mitigación que se implanten. Al igual que con el costo, se trata en última instancia de una cuestión de equilibrio, y las compañías tendrán que encontrar su punto óptimo particular. Hemos visto a varias compañías lidiar con esto, entre ellas varias empresas de recursos naturales e ingeniería que operan internacionalmente. Una de ellas, en un esfuerzo por minimizar el riesgo de robo de datos y espionaje, no permite que sus empleados lleven sus computadoras portátiles ni dispositivos móviles a países que considera de alto riesgo. Los desafíos logísticos que esta política puede plantear a los empleados son considerables. Por ejemplo, ¿qué debería hacer un empleado si el itinerario de un viaje de negocios regional por varios países incluye una visita a un país de alto riesgo a mitad del recorrido? ¿Dejar todo este equipo en casa, en detrimento de la eficiencia durante todo el viaje? ¿O seguir el consejo, algo cuestionable, del departamento de TI y llevar dos computadoras portátiles, pero dejar en el hotel del lugar de alto riesgo la que contiene información confidencial?
De manera similar, una gran empresa tecnológica adopta un enfoque muy riguroso para elevar el nivel de seguridad de su TI y su información. No permite que sus empleados almacenen datos de la compañía en ningún lugar que no sean computadoras proporcionadas por la propia compañía, y no habilita redes inalámbricas de área local en sus oficinas. Además, no permite que los visitantes de oficinas satélite lleven sus computadoras portátiles corporativas a la sede; en su lugar, al llegar se les entregan computadoras «vacías». Esto hace que para los empleados sea muy difícil realizar tareas habituales, como acceder a presentaciones y responder correos electrónicos. Retomando la metáfora del sistema inmunitario humano, esto equivale a una reacción alérgica o incluso autoinmunitaria, en la que el sistema ataca elementos externos o internos completamente inofensivos y compromete la capacidad general del organismo para funcionar adecuadamente.
La protección contra la filtración de propiedad intelectual es una preocupación particular y de rápido crecimiento para muchas compañías, y puede obligarlas a tomar decisiones difíciles. Por ejemplo, si a una compañía le preocupa la filtración a través de los correos electrónicos salientes de sus empleados, ¿debería bloquear todas esas transmisiones o eliminar todos los archivos adjuntos? Hacerlo resolvería el problema inmediato, pero podría generar otros nuevos; por ejemplo, el riesgo de perder un negocio si se elimina un contrato de un correo electrónico y este nunca llega a su destinatario previsto. Este enfoque también puede reducir la eficiencia y llevar potencialmente a los empleados a buscar medios de comunicación alternativos que la compañía no puede supervisar. (De hecho, hemos visto a empleados de grandes compañías recurrir a cuentas externas de correo electrónico gratuitas para poder realizar su trabajo después de intentar, sin éxito, cambiar políticas de correo electrónico corporativas que consideraban poco prácticas). Adoptar el enfoque opuesto y permitir (pero supervisar) todas las comunicaciones salientes también implica contrapartidas: se mantiene la cultura abierta de la compañía, pero aumenta la posibilidad de filtraciones, lo que hace necesarias inversiones en tecnología de supervisión, capacidad de detección y respuesta rápida, y personal relacionado.
Estos ejemplos ilustran los tipos de decisiones que las compañías tendrán que tomar cada vez más. También apuntan a las numerosas complejidades que afrontarán al intentar garantizar la seguridad en todos sus ecosistemas, es decir, el conjunto de organizaciones con las que tratan en el curso de sus operaciones. Obsérvese también que las contrapartidas que implican estas decisiones probablemente serán muy distintas en la TI empresarial (donde la confidencialidad suele ser primordial) y la TI industrial (donde la disponibilidad suele ser la máxima prioridad).
Por supuesto, las compañías deberían procurar «no hacer daño» al equilibrar la eficacia de las medidas de seguridad con las normas establecidas. Cuando las medidas de seguridad interfieran con la cultura corporativa y las formas de operar establecidas, las compañías deben garantizar que los cambios necesarios se gestionen activamente.
Tratar la seguridad de TI como un componente de la gestión integral de riesgos
No existe un retorno de la inversión ex ante que sea fácilmente calculable para la seguridad de TI: al igual que el seguro de vivienda o un automóvil con airbags adicionales, es dinero que se gasta hoy para mitigar el riesgo, el posible costo y el impacto de sucesos que quizá nunca se produzcan. Por lo tanto, la seguridad de TI debe considerarse un costo necesario para hacer negocios. También debe verse como un componente del programa general de gestión de riesgos de TI de la compañía, que, a su vez, debe considerarse parte integral de la gestión general de riesgos corporativos. (Véase el Anexo 2). Sin embargo, a menudo constatamos que las compañías no hacen ni lo uno ni lo otro.
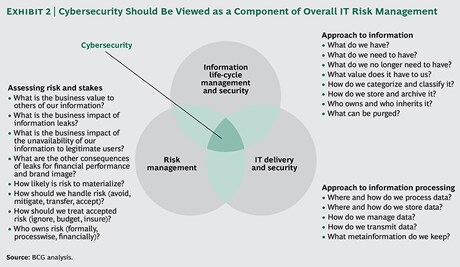
Para ponerlo en contexto, hay seis grandes categorías de riesgo de TI:
El riesgo relacionado con la seguridad de TI en su sentido más estricto. Por ejemplo, ¿cuáles son los riesgos de una política de contraseñas inadecuada o mal aplicada, o de parches de software y firmware desactualizados?
El riesgo relacionado con las operaciones de TI y la continuidad del negocio. Por ejemplo, ¿qué riesgos afronta un banco si sus sistemas bancarios centrales y de pagos no funcionan como se espera, dejan de estar disponibles o simplemente fallan y siguen siendo poco fiables durante días o incluso semanas?
El riesgo relacionado con los proyectos e inversiones de TI. ¿Qué riesgos afronta una compañía si un proyecto de TI emprendido para cumplir un plazo regulatorio no se entrega a tiempo, o si un proyecto concebido para aprovechar un mercado nuevo se estanca durante un año porque los sistemas de TI subyacentes no funcionan como se requiere?
El riesgo relacionado con las actividades de TI subcontratadas. ¿Qué riesgos afronta una compañía si se inunda el centro de datos de un proveedor o si el propietario del código fuente de una de sus aplicaciones clave quiebra? ¿Qué riesgos existen si se compromete parte del hardware o software de la compañía, o si uno de los empleados de un proveedor publica accidentalmente (o deliberadamente) los registros de clientes de la compañía en Internet? Los contratos de nivel de servicio no pueden mitigar esos riesgos.
El riesgo para la reputación de una compañía. ¿Qué riesgo supone para la reputación de un banco o una empresa de telecomunicaciones un grave error relacionado con TI en los extractos de facturación de los clientes, o las caídas repetidas del sitio web?
El riesgo para la protección de datos y la privacidad. ¿Qué riesgos afronta una empresa de atención médica si los hackers hacen públicos los historiales de sus clientes? ¿Qué riesgo existe si los datos de recursos humanos almacenados en la nube terminan en una ubicación geográfica remota?
Las organizaciones deberían procurar desarrollar un plan unificado y coherente para abordar estos riesgos. El primer paso es identificar los riesgos específicos que afronta la compañía en cada una de las seis categorías. El segundo es determinar cuál de las cuatro estrategias para gestionar el riesgo —evitarlo, transferirlo, mitigarlo o aceptarlo— aplicar a cada riesgo y categoría de riesgo específicos, y cómo gestionar mejor los riesgos restantes (por ejemplo, contratando un seguro contra el impacto financiero de un riesgo primario o residual determinado). Luego, la compañía debe decidir cómo integrar mejor esas estrategias en su forma de trabajar.
Inclinar la balanza a su favor
En nuestro trabajo sobre seguridad de TI y de la información con compañías de una amplia variedad de industrias, entre ellas banca, seguros, defensa, aeroespacial, bienes industriales, energía, materias primas, telecomunicaciones y logística, hemos identificado otras medidas que los directivos pueden tomar para mejorar las posibilidades de éxito de sus compañías. Entre ellas se encuentran las siguientes:
Adopte una perspectiva sistémica e integral, en lugar de centrada en componentes, de los sistemas de TI y la información de su compañía, así como de los riesgos relacionados. Por ejemplo, si su compañía es un banco, en lugar de centrarse en el tiempo de actividad de las bases de datos, la red o la respuesta de voz interactiva (IVR), examine la disponibilidad integral de su servicio de banca en línea dirigido a los clientes (y considere resolver una interrupción de la IVR desviando las llamadas a su centro de atención telefónica).
Procure que, desde el diseño y no como algo añadido a posteriori, los procesos y principios de seguridad de TI y gestión de riesgos se incorporen a los procesos corporativos de la compañía. Asegúrese, por ejemplo, de que la seguridad de TI se convierta en parte integral de las prácticas de arquitectura empresarial, programación, pruebas y contratación, y de que el cumplimiento de las políticas de seguridad de TI de la compañía forme parte del proceso de cada proyecto (y de la aprobación o liberación del presupuesto) desde el principio.
Una vez más, pregúntese cuánto riesgo puede permitirse su negocio, en lugar de cuánta seguridad puede obtener con un presupuesto determinado. Intente cuantificar el impacto financiero de distintos tipos de riesgo y categorías de incidentes, incluidos los costos relacionados con la interrupción del negocio; las labores de recuperación y remediación; los posibles daños a los clientes, el personal y la reputación de la compañía; y las medidas de mitigación. Piense qué riesgos quizá convenga aceptar en lugar de mitigar.
Asegúrese de que el personal de TI centrado en la seguridad de TI y de la información no actúe como aguafiestas. Más bien, debería procurar que se le considere asesor del negocio, que, a largo plazo, al garantizar que los proyectos cumplan todos los requisitos de seguridad, ayude a la compañía a proteger la información y los sistemas críticos de manera económicamente sensata y, a corto plazo, ayude a que los proyectos avancen sin perjudicar el ritmo de innovación.
Reconozca que, pese a sus mejores esfuerzos, la seguridad al 100 por ciento no es posible y que probablemente sea inevitable algún tipo de brecha de seguridad. Después, prepárese en consecuencia. Pruebe periódicamente los sistemas y su capacidad de recuperación; identifique vulnerabilidades; diseñe procedimientos de operación de emergencia y planes de respuesta, y póngalos a prueba. Hágase algunas preguntas difíciles, como estas: ¿Podemos desconectar la compañía de forma controlada si es necesario? Cuando dejamos fuera de línea, por ejemplo, a Europa, ¿realmente estamos desconectados o existe algún canal alternativo hacia nuestras operaciones en Asia (por ejemplo, un enlace de red de conmutación por error para recuperación ante desastres) que nadie haya tenido en cuenta en este contexto? ¿Están preparados nuestros departamentos de comunicación y relaciones públicas para gestionar las comunicaciones internas y externas necesarias en caso de una brecha?
Utilice la planificación por escenarios y los ejercicios de simulación de crisis para identificar amenazas a la seguridad y deficiencias en los procesos, y diseñar respuestas adecuadas. (Véase «Repensar los escenarios: qué diferencia puede marcar un día», BCG Perspectives, octubre de 2010). Los ejercicios de mesa sobre gestión de incidentes de seguridad son una buena forma de empezar; sin embargo, las compañías más avanzadas no se detienen ahí, sino que realizan pruebas en vivo. Por ejemplo, algunos gigantes de Internet tienen departamentos encargados de interrumpir sus servicios para activar una respuesta inmunitaria que se actualiza continuamente, y muchos de nuestros clientes encargan ejercicios de «hacking ético» (también conocidos como pruebas de penetración), de forma parecida a como los fabricantes de automóviles someten sus vehículos a pruebas de choque.
Considere la posibilidad de evaluar la capacidad de gestión de riesgos de TI de su compañía utilizando un marco pragmático y centrado en los resultados, como el IT Capability Maturity Framework del Innovation Value Institute. (Véase «Gestionar la TI para crear valor empresarial: el nuevo estándar de referencia», artículo de BCG, septiembre de 2010).
Los sistemas inmunitarios han evolucionado a lo largo de millones de años y ofrecen ideas sobre cómo debería ser un programa corporativo eficaz de ciberseguridad. Por ejemplo, identifican qué es «propio» y qué no, reconocen a un intruso, determinan cómo neutralizarlo y siguen aprendiendo a medida que este evoluciona. Aportan los recursos adecuados a la lucha (por ejemplo, un ejército de linfocitos T). Sin duda, estos sistemas aún tienen mucho más que enseñarnos y, dado el riesgo creciente que afrontan las compañías, existe una urgencia cada vez mayor por aprender de ellos.
Sin embargo, ningún sistema inmunitario (ni esfuerzo de ciberseguridad) es eficaz al 100 por ciento. Aunque hay formas de inclinar las probabilidades a su favor, la mayoría de nosotros acabaremos teniendo dolor de garganta, por muy precavidos que seamos. Que esto solo cause una molestia menor o tenga consecuencias más graves dependerá de si se ha resfriado o contraído una gripe en toda regla, así como de las condiciones ambientales sobre las que puede influir, su grado de preparación, la rapidez de su reacción y la profundidad de sus defensas. Para saber en qué situación se encuentra, pida a su médico un chequeo. Y considere revisar al mismo tiempo la seguridad de TI de su compañía.
Este artículo fue publicado originalmente por The Boston Consulting Group. Lea más análisis de BCG en bcg.perspectives. La publicación no implica que el Foro Económico Mundial respalde las opiniones expresadas.
Para mantenerse al día con la Agenda suscríbase a nuestro boletín semanal.
Autor: Stefan Deutscher es Principal en BCG Berlin. Walter Bohmayr es Senior Partner & Managing Director en BCGVienna. William Yin es Partner & Managing Director en BCG Hong Kong. Massimo Russo es Senior Partner & Managing Director en BCG Boston.
Imagen: Una ilustración muestra una proyección de código binario alrededor de la silueta de un hombre que sostiene una computadora portátil. REUTERS/Kacper Pempel.




