• La informática conectada ubicua y las complejas cadenas de suministro plantean nuevos retos de seguridad.
• Los procesos de ciberseguridad necesitan visibilidad de todo el sistema y entre sistemas para identificar amenazas.
• La multitud de dispositivos y estándares de seguridad diferentes dificulta actualmente esta visibilidad.
Las transformaciones tecnológicas fundamentales de las que depende la prosperidad futura —la conectividad ubicua, la inteligencia artificial, la computación cuántica y los enfoques de nueva generación para la gestión de identidades y accesos— no solo plantearán retos para la comunidad de seguridad. Pueden generar riesgos nuevos y sistémicos para el ecosistema mundial y, por ahora, no se conoce bien todo su impacto.
Si queremos aprovechar todos los grandes beneficios de la informática conectada ubicua, debemos afrontar algunos retos de seguridad nuevos y particulares; la seguridad del 5G es solo uno de ellos, y los líderes empresariales deben tener la certeza de que podremos superarlos. La creciente interconexión de los procesos digitales implica cadenas de suministro cada vez más complejas. Es tanto una bendición como una maldición: estas nuevas conexiones digitales abren oportunidades de negocio, pero también traen consigo un número equivalente de incógnitas y riesgos.
El Foro Económico Mundial Future Series reunió a expertos de todo el mundo para trabajar en la identificación de los riesgos sistémicos que surgen de estas nuevas tecnologías. Una de sus principales conclusiones es que los expertos pueden cuantificar los riesgos sistémicos, pero la responsabilidad de gestionarlos sigue siendo claramente incierta. Este es el gran problema que la comunidad mundial debe abordar: sin una asignación clara de la responsabilidad, los problemas de seguridad quedan sin resolver. Para ello, debemos afrontar el reto de la visibilidad.
Comprender los riesgos de seguridad
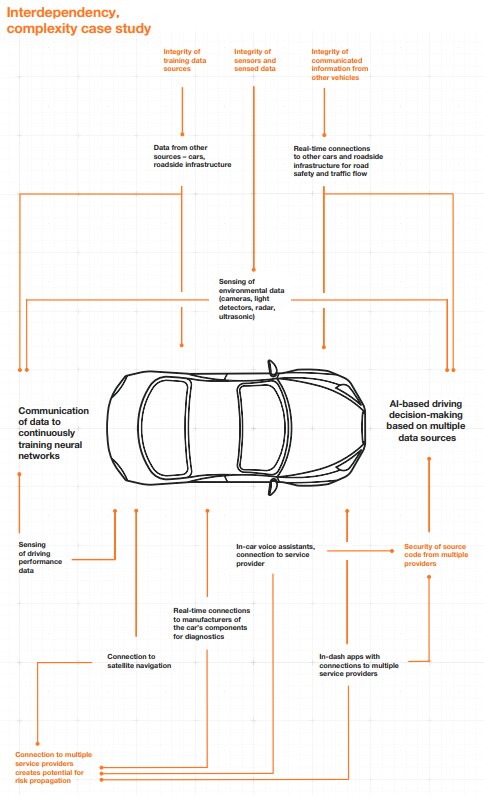
Ya estamos en camino hacia un cambio profundo. Las empresas están abandonando rápidamente los centros de datos tradicionales, donde guardan de forma privada su propiedad intelectual y otra información empresarial sensible, para trasladarla a la nube y aprovechar su capacidad clave de conectar y correlacionar distintos datos, de modo que el conjunto sea más que la suma de sus partes. Los modelos de computación distribuida que ofrecen la nube y la computación en el borde prescinden de múltiples vías de procesamiento digital y dan paso a complejas mallas de datos en tiempo real que hacen posibles los coches conectados y las ciudades inteligentes. Basta con pensar en cuántas fuentes de datos puede procesar en paralelo un coche conectado. Ya hemos visto cómo un conjunto de datos incorrecto o mal interpretado puede tener un impacto catastrófico.
El informe Future Series plantea dónde podría recaer la responsabilidad si un coche autónomo choca con otro: ¿en el sistema de radar, el software que lo controla, el software de comunicación entre los dos coches, el sistema de software principal que controla la seguridad del vehículo, o la velocidad o calidad de la conexión entre ambos? La lista podría no tener fin. Para los líderes empresariales, este es uno de muchos ejemplos en los que tendrán que decidir si la empresa acepta y gestiona los riesgos, o espera que los gestione un tercero. En ciberseguridad, es necesario poder ver cuál es el riesgo.
Otras dos tendencias técnicas ponen de relieve el problema:
Aumento del uso de dispositivos de borde e IoT: Pensemos en el caso de un sensor de temperatura IoT inalámbrico de 5 dólares y un escáner de resonancia magnética que cuesta más de 500.000 dólares conectados a la misma red de comunicaciones. No cuentan con el mismo nivel de inversión en ciberseguridad, por ejemplo, en código fiable, aplicación de parches de seguridad y uso de credenciales seguras. Por eso, se necesitarán herramientas inteligentes de visibilidad de red que ayuden a definir la separación (o segmentación, como se conoce más comúnmente) para agrupar los dispositivos que deberían comunicarse entre sí y aplicar controles de seguridad acordes con los riesgos de esos grupos.
Datos: Conectar dispositivos abre posibilidades ilimitadas y nuevas oportunidades de negocio. Sin embargo, las leyes de privacidad, como el RGPD y la CCPA suelen exigir que la información personal solo se comparta bajo ciertas condiciones, como el consentimiento y la finalidad. Para compartir datos personales legalmente en estos contextos, es necesario saber qué dispositivos de la red recopilan datos personales y definir controles de intercambio adecuados; esto implica entender qué dispositivos se comunican y qué tráfico permite esa comunicación.
En cuanto a la visibilidad de los datos, las cadenas de suministro son fundamentales y cada vez más complejas. Esto, a su vez, exigirá una cadena de infraestructura, es decir, el software de todos los dispositivos conectados, el hardware que utiliza cada uno, los servicios de comunicación a través de los cuales se conectan y el hardware de comunicaciones por el que circulan. En poco tiempo, la prestación de este nuevo servicio puede involucrar a 30 proveedores o más.
Crear visibilidad en un mundo conectado
En el ámbito digital, la visibilidad (la capacidad de reconocer y comprender que un elemento digital se comunica con otro) es clave para habilitar nuevas capacidades. Todo proceso digitalizado requiere tres elementos: (1) datos procesados por (2) un «dispositivo», por ejemplo, un sistema IoT (dispositivo de borde), y (3) conectividad. En esencia, la ciberseguridad busca patrones de comportamiento esperados («normas») para tomar decisiones. Pero, a medida que establecemos más conexiones con nuevos dispositivos, este ámbito se vuelve extremadamente complejo.
En el centro de toda labor de ciberseguridad, la comunidad debe poder responder una pregunta cada vez más compleja —«¿Parece estar todo bien?»— y tomar después una decisión sencilla. Un «sí» permite que el proceso funcione; un «no» lo impide. Se puede aplicar una gestión de riesgos para controlar el impacto de resultados imprevistos o no deseados. En última instancia, para crear visibilidad, la comunidad de seguridad debe dar prioridad a tres retos:
Los estándares siguen siendo inmaduros en todo el mundo, y los dispositivos IoT suelen utilizar sus propios lenguajes de comunicación y comunicarse de muy diversas maneras. Algunos dispositivos utilizan cifrado, que ayuda a proteger los datos, pero dificulta aún más comprender el tráfico de comunicación y detectar anomalías sospechosas. Por ello, se necesita una ciberseguridad capaz de identificar todos los dispositivos y definir continuamente normas de comportamiento.
Es necesario ver todo el flujo de tráfico para localizar cualquier problema. En el caso específico del 5G, un dispositivo o elemento siempre se conecta a la antena de radio más cercana, que le asigna una dirección de red (un identificador). Cuando el dispositivo pasa de una antena a otra, esa identidad cambia. Los protocolos garantizan que la comunicación con el dispositivo final sea fluida. Pero, si la ciberseguridad no acompaña al dispositivo cuando cambia de antena, se necesitan herramientas de ciberseguridad que puedan volver a correlacionar ese tráfico para encontrar el dispositivo realmente comprometido por un ciberataque o vulnerable a futuros ataques. Para gestionar el riesgo, es necesario seguir los flujos de comunicación en movimiento (tanto en 4G como en 5G), entender qué se comunica con qué y analizar si funciona según lo diseñado o previsto, o si existe una amenaza.
Por último, los controles de seguridad deben adaptarse a los controles de segmentación y priorización del tráfico. La segmentación de redes es un enfoque arquitectónico que divide una red en varios segmentos o subredes, cada uno de los cuales funciona como una pequeña red independiente; esto permite a los administradores controlar el flujo de tráfico entre subredes y priorizarlo según sea necesario. Las herramientas de ciberseguridad deben diseñarse para comprender este proceso y ajustarse a él. Como el 5G permite tantas conexiones, también permite segmentar el tráfico, por ejemplo, para dar prioridad a sistemas o procesos críticos (es decir, recursos de infraestructura nacional crítica).
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración entre sectores y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y afrontar retos que requieren respuestas colectivas.
Si los líderes empresariales y de seguridad comprenden qué entidades participan en la cadena de custodia de los datos, las organizaciones pueden identificar los puntos débiles y reforzar su resiliencia. Para ello, debemos entender que hoy no es fácil responder a «¿Quién es responsable del riesgo?» debido a la falta de visibilidad. Está claro que tendremos que desentrañar la complejidad y ver qué hay en el ecosistema de los procesos digitales para tomar decisiones informadas sobre los riesgos y asegurarnos de que la comunidad de seguridad tenga la capacidad de responder a esa pregunta.




