Se estima que dos tercios de las personas que usan internet —más de 2.000 millones de personas— han sufrido el robo o la vulneración de sus datos personales, y una empresa es víctima de un ataque de ransomware cada 40 segundos. Las amenazas cambian constantemente y la creación de nuevos ataques se acelera, sobre todo la de aquellos que evolucionan con frecuencia para eludir unos controles de seguridad incapaces de seguirles el ritmo. El malware Emotet, por ejemplo, cambió hasta 24 veces al día los enlaces o archivos adjuntos utilizados para propagar el virus. Y el 99 % del malware se utiliza durante menos de un minuto.
Ante una variedad tan amplia de amenazas, es fácil centrarse en invertir en tecnología: cortafuegos, antivirus, detección de malware, protección contra ataques DDoS y cualquier otro tipo de tecnología que intente evitar una posible brecha de seguridad.
La inteligencia es vital
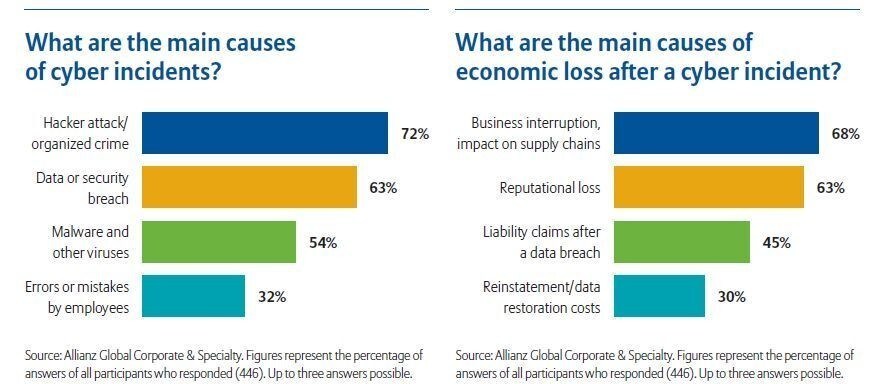
Ante un panorama de amenazas que cambia rápidamente, los equipos de seguridad pueden verse desbordados por el volumen de datos que recopilan las numerosas herramientas de monitorización de seguridad.
Pero una herramienta no sirve de nada sin el analista que la maneja. Al detectar anomalías a partir de información de inteligencia, los analistas pueden examinar las amenazas, comprenderlas y actuar con rapidez para mitigar los riesgos.
Eso no significa que no sea importante invertir en seguridad informática. Pero el aumento de las amenazas de ciberseguridad ha creado una necesidad sin precedentes de personas con habilidades, talento y experiencia. De hecho, habrá un déficit mundial de 3,5 millones de puestos de trabajo en ciberseguridad para 2021.
Hay tres ámbitos en los que las organizaciones pueden contribuir al desarrollo de las habilidades necesarias:
1. Concienciación sobre seguridad
La seguridad se está volviendo más personal, y las organizaciones empiezan a comprender el papel cada vez más importante que deben desempeñar los empleados para reforzar la ciberseguridad de su organización.
A menudo, las personas son el eslabón más débil de la cadena de seguridad: hacen clic en ese enlace de un correo electrónico que promete un premio demasiado tentador, dejan abierta con una cuña la salida de emergencia para que entreguen una pizza durante el turno de noche o revelan secretos comerciales a los pasajeros que viajan con ellas de vuelta a casa.
A muchos directivos todavía les cuesta «vender» los beneficios de la formación en seguridad porque no logran transmitir las consecuencias de un ciberataque de forma concreta. Seguimos viendo que se indica a las personas que asistan a cursos de concienciación sin implicarlas ni explicarles de verdad por qué les afecta.
Pero eso no vuelve innecesarios los programas de concienciación. Si la concienciación sobre seguridad pasa a ser responsabilidad de todos, a menudo se puede ayudar a proteger no solo a la organización, sino también la vida personal de los empleados y la de sus familias e hijos.
Al recompensar las buenas conductas, invertir en las personas, formarlas y crear procesos que modifiquen su comportamiento de forma continua, los empleados pueden convertirse en el mayor activo de seguridad de la organización.
2. Educación desde la base
Ante la importante escasez de profesionales cualificados que se avecina, es fundamental que aunemos esfuerzos para formar desde ahora a la próxima generación de defensores contra las ciberamenazas.
Desde apoyar el Mes Nacional de Concienciación sobre Ciberseguridad, la campaña anual para dar a conocer la importancia de la ciberseguridad, hasta ofrecer gratis a los centros de secundaria planes de clases sobre ciberseguridad o charlas de expertos en seguridad, las organizaciones pueden crear vías estructuradas para atraer a más profesionales cualificados al sector de la seguridad.
También existen iniciativas como Cyber Security Challenge UK, una serie de competiciones nacionales, programas de aprendizaje e iniciativas de creación de redes diseñadas para identificar, inspirar y ayudar a más personas a convertirse en profesionales de la ciberseguridad.
Los programas de aprendizaje también son una excelente manera de superar la brecha de habilidades. Los resultados no son inmediatos, pero, con el tiempo, estos programas proporcionan un flujo constante de profesionales de seguridad cualificados, formados y con preparación específica.
3. Retención del personal cualificado
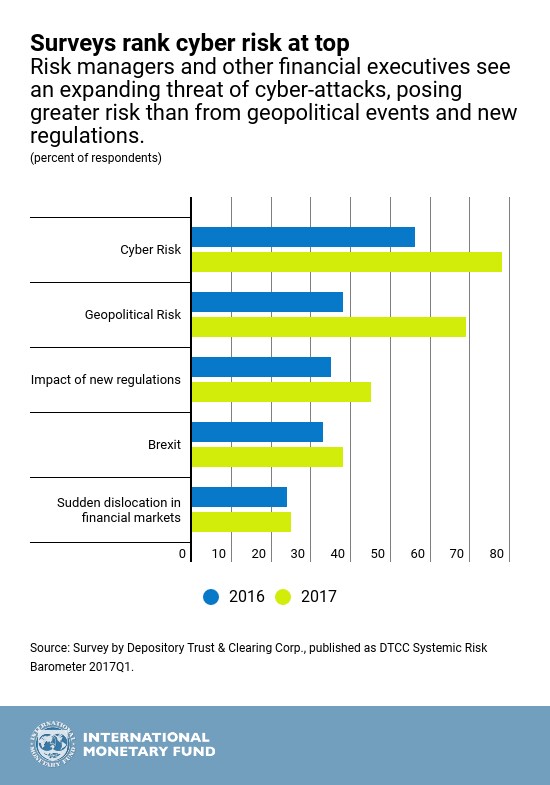
Un abrumador 97 % de las organizaciones está preocupado por la falta de habilidades en seguridad, y dos tercios tienen dificultades para retener al personal de seguridad con el que ya cuentan.
Así pues, una vez que se ha contratado a personas cualificadas, ¿cómo se consigue mantener su interés?
Quienes tienen las habilidades adecuadas suelen exigir salarios elevados, lo que los deja fuera del alcance de todas las organizaciones salvo las más importantes. Los expertos en seguridad buscan oportunidades estimulantes y proyectos exigentes e innovadores. Pueden aburrirse con facilidad y necesitan nuevas experiencias para mantener la motivación, por lo que a veces el dinero no es el único factor para retenerlos.
Una forma de retener al personal cualificado es mediante planes de desarrollo diseñados específicamente para ayudarle a tener éxito en su trabajo y avanzar en su carrera. Ofrézcale acompañamiento interno, formación externa y apoyo práctico.
También puede asegurarse de que sus expertos en seguridad, especialmente los «atacantes éticos» —quienes atacan sus propias defensas para detectar vulnerabilidades—, dispongan de tiempo para ser creativos. Si les da tiempo para idear nuevas formas de atacarle, podrá mitigar los riesgos y protegerse.
La seguridad va más allá de la tecnología
La seguridad no consiste solo en tecnología. También depende de las personas, las alianzas, la inteligencia y los conocimientos especializados que necesita para ir un paso por delante en la carrera por la seguridad.
Si pone a las personas en el centro de la protección de lo que más importa, podrá adelantarse a un panorama de amenazas cambiante.




