La pandemia ha creado un nuevo conjunto de oportunidades para los ciberdelincuentes.
Desde el trabajo remoto hasta las estafas de phishing, debemos repensar nuestro enfoque de la ciberseguridad en todos los ámbitos.
Estas son tres áreas en las que deberíamos centrarnos.
El miedo y la sensación de urgencia son algunos de los vectores más poderosos de explotación humana en materia de ciberseguridad, y esto se hizo evidente en los primeros días de la pandemia de COVID-19.
Todo comenzó en marzo con estafas y esfuerzos de phishing relacionados con la emergencia de la COVID-19, como la suplantación de figuras de autoridad como la OMS y otras instituciones mundiales y gubernamentales. El inicio de la pandemia también mostró claramente cómo la falta de preparación para proteger a los usuarios domésticos y a los trabajadores remotos puede volverse en su contra.
La pandemia ha cambiado el mundo, y eso incluye la ciberseguridad. Al reflexionar sobre los últimos tres meses en un mundo post-pandemia, surgen tres aspectos destacados concretos.
Desafíos en un mundo post-pandemia
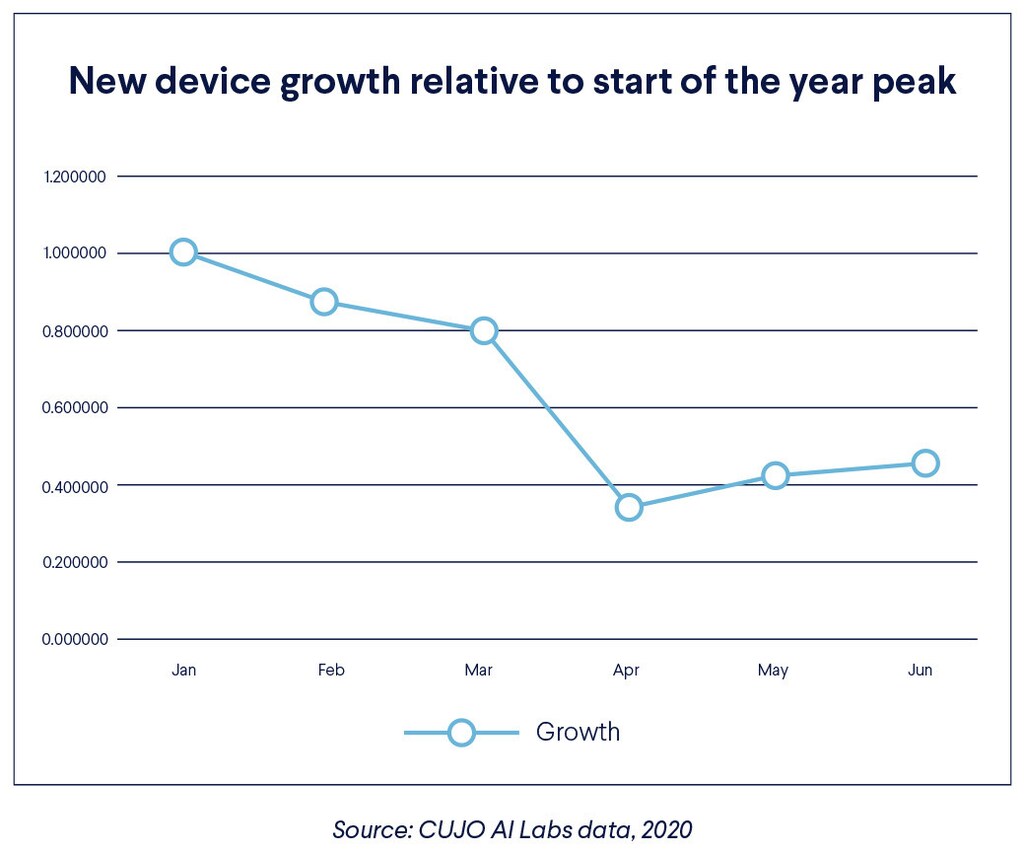
Durante el confinamiento, las personas en sus hogares empezaron a pasar mucho más tiempo en línea que antes. Nuestros datos muestran que el volumen aumentó un 20 % en el hogar medio entre marzo y mayo. Esto indicaría un aumento de las entidades que generan tráfico de internet, pero, sorprendentemente, se produjo una caída de casi el 50 % en el número de nuevos dispositivos que aparecían en los hogares de los usuarios finales, ya que los usuarios dejaron de comprar equipos innecesarios. Las conductas públicas y las recomendaciones de cuarentena de aislamiento, junto con la interrupción o ralentización de los servicios postales, contribuyeron a la caída general (véase la figura siguiente).
Las corporaciones y las pequeñas y medianas empresas (pymes) tuvieron que adaptar rápidamente sus procesos empresariales a la nueva realidad de «trabajo totalmente remoto». Las empresas solían priorizar la prestación ininterrumpida de servicios frente a la seguridad de los espacios y dispositivos de trabajo remotos, lo que hizo que las personas empezaran a trabajar desde casa protegidas únicamente por soluciones orientadas al consumidor (o sin protección alguna).
El acceso remoto a los recursos corporativos a través de redes privadas virtuales (VPN) tradicionalmente ha dado lugar a políticas de acceso remoto más estrictas; sin embargo, el cambio al trabajo remoto ha provocado políticas de acceso VPN más permisivas, lo que genera riesgos de seguridad que comprometen indirectamente las redes corporativas.
Y aunque el crecimiento de nuevos dispositivos se ha ralentizado, los datos más recientes sugieren que ha vuelto casi a su volumen anterior. El creciente número de dispositivos del internet de las cosas (IoT) en las redes domésticas y la falta de seguridad pueden crear oportunidades de acceso para personas ajenas. Cuando sumamos entornos domésticos diversos con políticas de seguridad laxas, contraseñas wifi compartidas, IoT e infraestructuras construidas con rapidez para garantizar la continuidad empresarial ininterrumpida, llegamos al punto en que una única vulnerabilidad o un error de configuración puede abrir la puerta a actores malintencionados.
Las nuevas oleadas de malware más complejo que utilizan dispositivos o usuarios como intermediarios para llegar a activos más valiosos en las redes corporativas se cuentan entre las mayores amenazas potenciales en el mundo post-pandemia. La situación también resulta muy propicia para las amenazas persistentes avanzadas (APT) o para los actores de espionaje industrial que planean ataques dirigidos contra víctimas seleccionadas. Y, mientras enumeramos problemas futuros, garantizar que las redes domésticas sean seguras, al tiempo que se mantienen segmentadas y transparentes para los usuarios familiares habituales, es un desafío de máxima importancia.
IA: cerrar la brecha entre la inteligencia de amenazas en tiempo real y la reactiva
Aunque numerosos esquemas de protección han demostrado ser útiles y eficaces en determinadas situaciones frente a vectores de ataque y amenazas conocidos, uno de los mayores desafíos es hacer frente a lo desconocido. La IA es uno de los instrumentos que pueden utilizarse para cerrar la brecha entre la detección y protección de amenazas basadas en el conocimiento y las amenazas desconocidas o que cambian rápidamente. Si bien la inteligencia y el conocimiento recopilados suelen ser la fuente indiscutible de verdad para la protección, actualmente son sobre todo eficaces para señalar lo conocido: una determinada amenaza se ha producido (ahora o antes) y así es como se protege contra ella.
Un ejemplo de cómo se utiliza la IA en el panorama de la pandemia y la post-pandemia, en rápida evolución, es el reconocimiento de sitios web no categorizados o sin etiquetar con intenciones ilícitas, relacionados con los desencadenantes habituales, como el miedo. Según MarkMonitor, existen más de 100.000 dominios registrados relacionados con la COVID-19. Nuestro análisis de IA de sitios web no categorizados a los que las personas accedieron durante un periodo de 50 días muestra que entre el 20 % y el 35 % de los sitios web contienen contenido que, aunque no es directamente peligroso, resulta al menos engañoso o presenta indicios de posible intención ilícita.
Si bien la inteligencia sobre amenazas confirma la malicia de los actores de amenazas, el uso de la IA permitirá prever la posible malicia de los actores antes de que sean conocidos o registrados en las bases de conocimiento. Y aunque existen ciertas políticas bien definidas (por ejemplo, el principio de mínimo privilegio), es posible que aquí haya pocos problemas o ninguno. Sin embargo, en un mundo con derechos y normas mixtos en materia de trabajo remoto, o al menos al garantizar que los riesgos sí existen (y no solo en los simulacros de recuperación ante desastres), la IA tiene una gran capacidad para superar y ayudar a resolver numerosos desafíos.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
Tendencias post-pandemia entre las amenazas emergentes
En los últimos meses, la comunidad de ciberseguridad ha observado numerosos vectores de ataque que utilizan el tema de la COVID-19, ya sea como cebo o como forma de ocultar la actividad maliciosa para evitar una identificación y detección sencillas. Por ello, dado que los contagios de COVID-19 parecen estar disminuyendo en algunos países, los cambios en los patrones de ataque más comunes son inevitables. Sin embargo, parece que estos cambios no se deben a intentos de explotar rápida y fácilmente el tema de la pandemia (como al principio, cuando los actores de amenazas crearon rápidamente campañas de estafa), sino a la utilización de campañas sofisticadas y bien desarrolladas en momentos cuidadosamente elegidos.
La comunidad de ciberseguridad ha tenido conocimiento recientemente de numerosos intentos de imitar aplicaciones informativas, y de que pueden producirse actividades maliciosas bajo un mapa de infección de aspecto atractivo o un supuesto «radar de infección». En otras palabras, estas aplicaciones actúan como troyanos de acceso remoto (RAT) en los dispositivos de los usuarios. Cuando se instala un RAT en un dispositivo, el actor de amenazas no solo es capaz de capturar y manipular datos sensibles, sino que también puede llevar a cabo toda una serie de actividades de espionaje. Aunque se ha observado que estas campañas se producen en todo el mundo, parece que los intentos de lanzar este tipo de ataques aumentan solo en regiones específicas y únicamente cuando esa región experimenta un nuevo repunte de contagios de COVID-19. En otras palabras, las campañas de amenazas se correlacionan directamente con el número de contagios y con la percepción pública de la pandemia: cuando las personas están más angustiadas, los actores de amenazas aumentan la explotación del tema de la COVID-19.
Se prevé que, mientras la COVID-19 esté erradicada en al menos una región (como epidemia) y hasta que el público en general se sienta menos inquieto por la amenaza que representa, es probable que sigamos viendo una variedad de ciberamenazas aún más sofisticadas que utilicen la COVID-19 como cobertura para llevar a cabo actividades maliciosas.



