La carrera por desarrollar una vacuna contra la COVID-19 ha captado la atención de los ciberdelincuentes.
Los investigadores, las grandes farmacéuticas, las instituciones sanitarias y la cadena de suministro están potencialmente amenazados.
Estas son 3 preguntas que las organizaciones deberían plantearse, así como las medidas que pueden adoptar para protegerse frente a ataques.
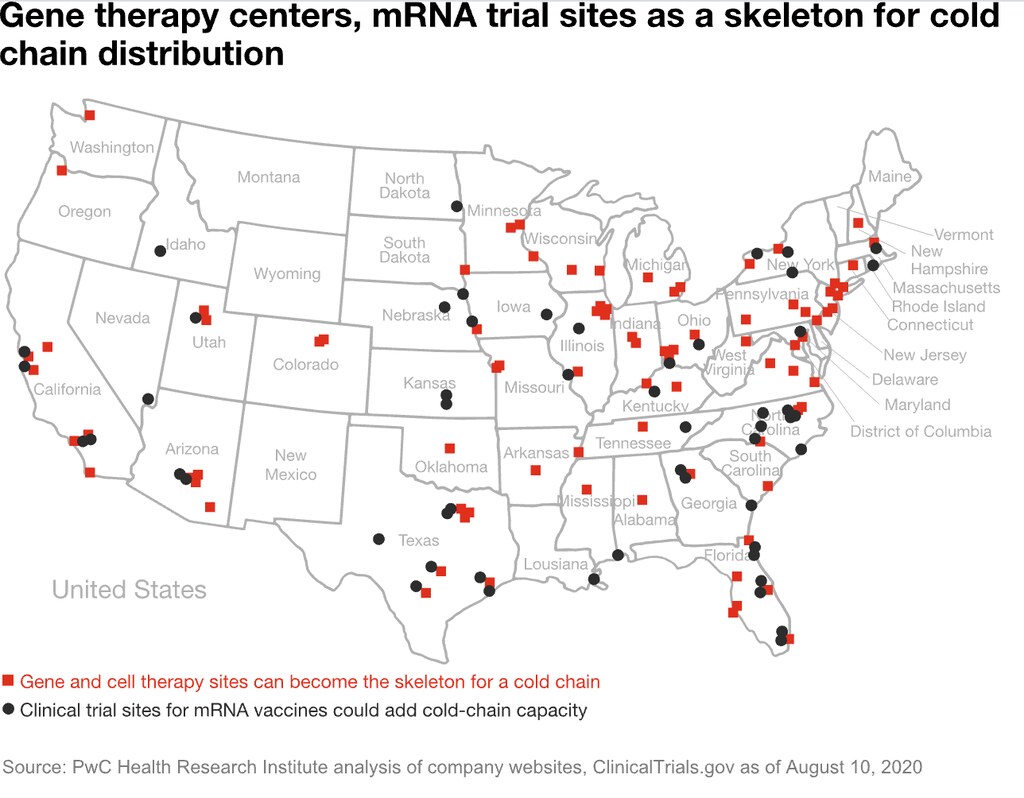
Este artículo se publicó por primera vez el 18 de noviembre. Desde entonces, IBM y funcionarios estadounidenses han descubierto que los piratas informáticos han estado atacando a empresas y gobiernos, según The New York Times informó. Identificadas como ciberespionaje, las campañas de piratería tienen como objetivo la «cadena de frío», fijada a -70 grados Celsius, para garantizar la eficacia de las vacunas.
“Quien haya diseñado esta campaña conocía íntimamente los productos involucrados en la cadena de suministro para distribuir una vacuna para una pandemia mundial”, declaró la analista de IBM Claire Zaboeva a Reuters. Estas acciones podrían provocar interrupciones, robos y el comercio de vacunas en el mercado negro. Según informes, Alemania, Italia, Corea del Sur y Taiwán figuran entre los países objetivo, junto con la Dirección General de Fiscalidad y Unión Aduanera de la Comisión Europea, el organismo que establece las normas para la importación de vacunas en la UE.
Tras la pandemia, ¿cómo pueden Estados Unidos y otros países recuperar una buena salud pública y una recuperación económica? Respuesta corta: desarrollar suficientes dosis de vacunas para distribuirlas y administrarlas a millones de personas sin contratiempos.
Eso es lo ideal, pero la cadena de suministro de la vacuna contra el SARS-CoV-2 está plagada de complejidades. Además, la propiedad intelectual y los datos, enormemente valiosos, sobre las distintas vacunas, componentes y terapias son relativamente fáciles de sustraer para los «actores de amenazas». De hecho, los Estados nación ya intentan robar las fórmulas de las vacunas y alterar las operaciones.
Usted es un objetivo potencial si se dedica a investigar, desarrollar, realizar ensayos, fabricar o distribuir la vacuna contra el SARS-CoV-2, el virus que causa la COVID-19. Si forma parte de la red altamente interconectada de grandes farmacéuticas, empresas de biotecnología, organizaciones de desarrollo y fabricación por contrato (CDMO) o instituciones de investigación clínica y sanitaria, puede adoptar varias medidas para prepararse ante posibles ataques.
Estas son tres preguntas para debatir con su equipo directivo.
1. ¿Cuáles son las amenazas cambiantes de los Estados nación y los riesgos resultantes para el desarrollo de vacunas y las cadenas de suministro?
Los actores estatales son pacientes, persistentes, cuentan con buena financiación y son sofisticados. Pueden desestabilizar el desarrollo de vacunas y la cadena de suministro mediante diversas técnicas:
i) Robo de propiedad intelectual en la fase de investigación. La investigación académica está expuesta a la influencia extranjera a través de dos vías: personal con vínculos con gobiernos extranjeros o subvenciones financiadas en última instancia por adversarios extranjeros. Muchas organizaciones de investigación están actualmente bajo investigación del Departamento de Justicia y del Departamento de Seguridad Nacional de EE. UU., así como de los Institutos Nacionales de Salud.
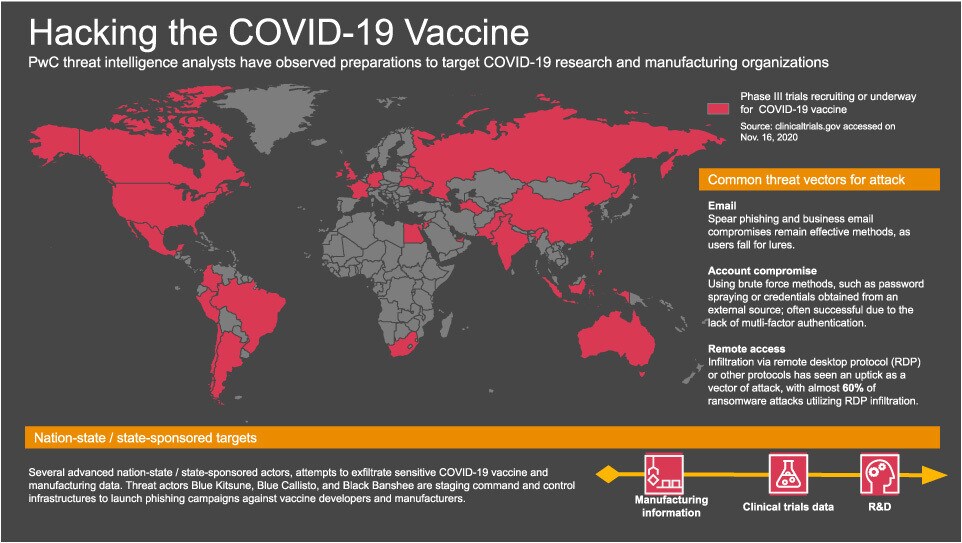
Además, los analistas de inteligencia de amenazas de PwC han observado preparativos para atacar a organizaciones de investigación sobre la COVID-19 y a desarrolladores de vacunas. Los actores de amenazas están preparando infraestructuras de mando y control para utilizarlas contra desarrolladores y fabricantes de vacunas.
ii) Robo de propiedad intelectual y alteración en la fase de ensayos. En julio, el Departamento de Justicia de EE. UU. acusó formalmente a dos ciudadanos extranjeros por espionaje en varios sectores. Se les acusa de encontrar formas de acceder a las redes de empresas de biotecnología y otras firmas que, según se sabe, trabajan en vacunas, tratamientos y tecnologías de prueba en al menos 11 países, incluido Estados Unidos.
iii) Interrupciones en la fabricación. Pocos días después de recibir la autorización para iniciar los ensayos de la fase final de una vacuna contra el SARS-CoV-2, una de las mayores empresas farmacéuticas genéricas de India habría sufrido un ciberataque y tuvo que cerrar plantas en varios países. Recuerda al ataque de 2017 NotPetya –un ataque de ransomware combinado con herramientas para propagarse por una red–, que paralizó hospitales, el transporte marítimo, la fabricación de alimentos, los sistemas postales y la banca, y provocó la paralización de la producción de medicamentos durante varios días en una farmacéutica.
iv) Baja aceptación de la vacuna y daño reputacional por desinformación. En una encuesta de septiembre de 2020 realizada a estadounidenses, el 49 % afirmó que definitivamente o probablemente no se vacunaría en este momento. La velocidad histórica del proceso de desarrollo de vacunas y la desconfianza hacia la comunidad médica entre algunos estadounidenses han contribuido a aumentar los niveles de reticencia a la vacunación en EE. UU. Entran en juego los Estados nación que podrían lanzar campañas de desinformación para amplificar la duda o desacreditar a un desarrollador o fabricante de vacunas. El resultado equivaldría a un cierre de la fabricación, lo que frenaría los esfuerzos para mejorar la salud pública y la economía.
Conclusiones para el equipo directivo: Trabaje en estrecha colaboración con sus colegas del nivel C para identificar los emplazamientos, sistemas, personal y procesos que intervienen en el desarrollo y la fabricación de vacunas. Evalúe los riesgos y revise su plan de mitigación de riesgos frente a la amenaza de los actores de los Estados nación. Refuerce las capacidades de inteligencia de amenazas en tiempo real en toda su cadena de suministro. En cuanto a la influencia extranjera, trabaje con auditoría interna, cumplimiento normativo y el director jurídico para ayudar a cerrar las brechas en su programa de cumplimiento y reitere sus políticas contra el soborno y la corrupción.
Conclusión para el consejo de administración: Comprenda los riesgos que estas amenazas suponen para su organización. Solicite a la dirección comunicaciones periódicas sobre riesgos, defensas y planes de respuesta.
2. ¿Qué tan bien puede defenderse de las amenazas?
Muchas organizaciones afectadas son objetivos fáciles. ¿Cuál es su talón de Aquiles? Según nuestra experiencia, los controles débiles son la fuente de riesgo más significativa. En muchas organizaciones de investigación sanitaria, el alcance de la posible influencia extranjera a través de sus conexiones internacionales es un punto ciego. Además, las plantas de fabricación suelen operar con sistemas obsoletos, sin parches o desplegados de forma insegura. Las redes planas y abiertas, la falta de gestión de accesos privilegiados, la falta de control de soportes extraíbles y la conectividad con proveedores contribuyen aún más a una resiliencia insuficiente.
Su capacidad para defenderse de los ataques de los Estados nación depende de la solidez de sus programas de ciberseguridad y cumplimiento normativo, que pueden resultar abrumadores de reforzar de una sola vez. Pero puede empezar centrándose en estos aspectos:
i) Dificulte que los atacantes se afiancen en su sistema – agudice su caza de amenazas. Trace una imagen general de la superficie de ataque e identifique a los posibles atacantes, sus motivos y sus métodos. Además, los actores de amenazas pueden aprovechar las debilidades del sistema, las configuraciones incorrectas y las vulnerabilidades para obtener acceso privilegiado una vez dentro de un sistema. Las organizaciones deben reforzar las capacidades de gestión de accesos privilegiados, incluido el acceso remoto de proveedores.
ii) Reduzca la probabilidad de que los actores de amenazas se desplacen lateralmente en su sistema: segmente el acceso a la red. Con la segmentación de la red, puede aislar mejor un incidente, reducir la superficie de ataque y evitar la propagación del ransomware, por ejemplo.
iii) Atienda a todo su ecosistema: gestione los riesgos de terceros. La I+D de vacunas y las actividades de fabricación dependen de numerosos terceros. Los actores de amenazas suelen utilizar organizaciones con protocolos de ciberseguridad más débiles como puerta trasera hacia los objetivos finales. Evalúe la postura de ciberseguridad de los terceros.
Y no pase por alto sus conexiones físicas y digitales con hospitales, que han sido objeto de ataques de ransomware de ciberdelincuentes con sede en el extranjero. De hecho, los ataques de ransomware se han disparado en 2020 en muchos sectores, impulsados por la llegada de nuevos actores de ransomware, la expansión de los esquemas de afiliados existentes y la búsqueda de mayores ingresos por parte de ciberdelincuentes consolidados.
Conclusiones para el equipo directivo: Priorice las tres defensas anteriores, teniendo en cuenta que los atacantes pueden ser personal interno. Configure paneles en tiempo real para vigilar actividades inusuales entre investigadores, empleados, proveedores, socios comerciales y partes interesadas. Informe periódicamente al consejo de administración sobre los indicadores de defensa eficaz frente a intrusiones y amenazas.
3. En caso de un ataque exitoso, ¿tiene un plan de respuesta implementado?
Cualquier organización que participe en la investigación, los ensayos, la fabricación y la distribución de vacunas debe contar con un plan de respuesta y remediación ante crisis. Un buen plan de respuesta incluye estos cuatro elementos:
i) Realice simulacros de respuesta a incidentes. Realice estos ejercicios a nivel del equipo directivo y, preferiblemente, con el consejo de administración, y no solo dentro de los grupos de TI y seguridad. Planifique la subsanación de las brechas en sistemas y procesos, con enfoques diferentes para distintos tipos de ataques: phishing, ransomware y otros.
Si no dispone de un centro de crisis, debería crear uno ahora para vigilar y comunicar las amenazas, según corresponda, a las partes interesadas, incluido el consejo de administración.
ii) Formalícelo; nombre a su equipo de resiliencia. Vaya más allá de la gestión de crisis, la recuperación ante desastres o la planificación de la continuidad del negocio; piense en la resiliencia. Un plan de respuesta eficaz necesita un líder claro que pueda coordinar con rapidez las actividades de las funciones repartidas por la organización. Decida quién gobierna en última instancia el plan. Asigne funciones y responsabilidades a personas capaces de ejecutar el manual de resiliencia.
iii) Ensaye sus manuales de resiliencia. Quienes no tengan manuales implementados podrían tardar semanas o incluso meses en recuperarse de un ataque, un tiempo que no tenemos con las vacunaciones contra el SARS-CoV-2. Los manuales deben ensayarse para que, en una crisis real, los miembros del equipo puedan responder de forma automática y fluida, casi como si activaran la memoria muscular.
iv) Defina cómo colaborará con las fuerzas del orden y las agencias gubernamentales. Un ataque de un Estado nación es, por defecto, una cuestión de seguridad nacional, lo que puede implicar la participación del Departamento de Seguridad Nacional (DHS), la Oficina Federal de Investigación (FBI), la Agencia de Ciberseguridad y Seguridad de Infraestructuras (CISA) y otros organismos. El gobierno federal tiene un interés sustancial que proteger por su inversión de 11 000 millones de dólares en el desarrollo de vacunas a través de Operación Warp Speed. Establezca una relación de trabajo con las agencias, pero conserve la plena responsabilidad de la comunicación con sus clientes, inversores y otras partes interesadas.
En caso de ransomware, colabore con las fuerzas del orden para realizar el pago del rescate de forma segura y legal, así como para las investigaciones y el seguimiento de los pagos; una nueva guía advierte contra los pagos de rescate que se realicen, sin querer, a entidades delictivas y adversarios sancionados.
Conclusiones para el equipo directivo: Elabore un plan de respuesta y resiliencia transparente para los directivos, el consejo de administración y los socios comerciales, a fin de generar confianza. Involucre al director de operaciones (COO), al director de marketing (CMO), al director de seguridad de la información (CISO) y al director de información (CIO) en el desarrollo y la ejecución de estas estrategias. Obtenga el respaldo del director financiero (CFO) para cualquier gasto o inversión necesarios para mitigar los impactos financieros de las intrusiones de Estados nación.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender la evolución de los riesgos cibernéticos y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
En resumen: proteger la vacuna
Lo que está en juego es enorme. Las empresas farmacéuticas y de biotecnología compiten por obtener la ventaja financiera y reputacional de ser las primeras en llegar al mercado. Los fabricantes esperan las mayores ventas de fabricación por contrato de la historia reciente. Hasta la fecha, además de 11 000 millones de dólares en subvenciones, podría haber diez veces más en dinero de inversores pendiente de los resultados. Los precios de las acciones de algunas empresas competidoras cotizan cerca de máximos históricos.
La industria farmacéutica obtuvo un máximo histórico del 73 % de los entrevistados a nivel mundial que afirmaron confiar en el sector, según el Edelman Trust Barometer actualización de primavera. Pero algunos Estados nación probablemente intentan robar propiedad intelectual, provocar desorden y generar un nivel de desconfianza. Las empresas farmacéuticas, la cara de la salida del mundo de la pandemia, deben liderar todo el ecosistema de vacunas para asegurarse de que el impulso de confianza de la primavera de 2020 no sea solo una burbuja de confianza.



