Los ciberdelincuentes están aprovechando la COVID-19 para lanzar ciberataques.
Las contraseñas son uno de los objetivos más vulnerables de los ataques.
Eliminar las contraseñas puede mejorar la seguridad, reducir los costes y aumentar la facilidad de uso.
La crisis que se desarrolla a raíz de la pandemia de COVID-19 y su impacto en la economía mundial hacen que la ciberseguridad sea fundamental para la resiliencia colectiva, ya que millones de trabajadores y empresas de todo el mundo pasan a depender masivamente de la infraestructura digital e implementan políticas de trabajo a distancia a gran escala. En este momento de dependencia digital sin precedentes, es fundamental contar con un acceso seguro a los servicios y la infraestructura en línea, mientras observamos un aumento de la actividad de los ciberdelincuentes que buscan aprovecharse de esta crisis.
La situación actual no hace más que acelerar la tendencia de la dependencia económica mundial de Internet, que sigue siendo un motor estratégico clave para las empresas de todo el mundo. Los líderes empresariales afirman ahora que sus riesgos de ciberseguridad también están aumentando: según el Foro Económico Mundial y su Informe de riesgos globales 2020.
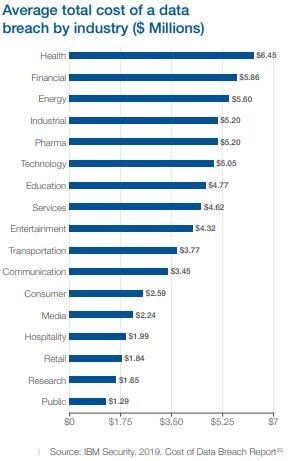
Solo en los primeros seis meses de 2019, las filtraciones de datos dejaron expuestos 4.100 millones de registros, a menudo con millones de credenciales difundidas en la web pública y la oscura en una sola filtración. El coste medio de una filtración se estima en 3,92 millones de dólares, y se prevé que la ciberdelincuencia cueste 6 billones de dólares en todo el mundo para 2021. Esto ocurrió antes de que estallara la pandemia.
Las contraseñas y el uso de credenciales robadas y comprometidas son ahora uno de los puntos más vulnerables que debemos abordar si queremos reducir de manera significativa la ciberdelincuencia en línea. Para los ejecutivos y los responsables políticos, este es un elemento fundamental para ayudar a proteger y habilitar la infraestructura digital, la seguridad de empleados y clientes, y sus riesgos de seguridad.
Según el Informe de investigaciones sobre filtraciones de datos de Verizon de 2019, las credenciales comprometidas son responsables de más del 80 % de todas las filtraciones. Por eso pedimos que se avance hacia un futuro sin contraseñas.
Un análisis más detallado de las grandes filtraciones revela un tema común: en todas las filtraciones que acaparan los titulares, el vector de ataque ha sido la contraseña común. La razón es sencilla: la contraseña es, con diferencia, el eslabón más débil de la ciberseguridad actual.
Michael Chertoff, secretario de Seguridad Nacional de Estados Unidos
Los límites de las contraseñas
Las contraseñas se inventaron en la década de 1960 y nunca se concibieron para proteger cuentas bancarias, historiales médicos, correos electrónicos ni una larga lista de otros usos que se les han impuesto. Se inventaron para compartir el tiempo de uso de las computadoras y, en su momento, funcionaron lo bastante bien para ese propósito.
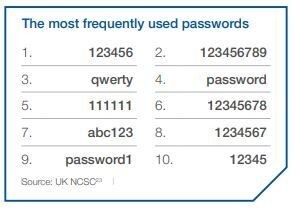
Sin embargo, la llegada de la era digital ha tenido consecuencias imprevistas. Pese a los intentos de los últimos años por proteger las credenciales estáticas mediante métodos como la autenticación de dos factores (2FA), que utiliza SMS, contraseñas de un solo uso (OTP) y tokens de hardware, estas capas adicionales solo sirven para encubrir un mecanismo intrínsecamente defectuoso: los nombres de usuario y las contraseñas.
En esencia, «sin contraseñas» significa poder verificar con precisión la identidad de un usuario sin usar nombres de usuario, contraseñas, SMS, OTP ni ningún tipo de escritura. Esto implicaría la adopción generalizada de nuevas tecnologías, como la biometría, el análisis del comportamiento y los atributos del dispositivo, que validan la identidad sin exigir al cliente o empleado que escriba una contraseña. La autenticación sin contraseñas mejora enormemente la seguridad de una empresa al reducir la superficie total de ataque y eliminar el riesgo de que se comprometan credenciales.
Las ventajas de un futuro sin contraseñas
Para 2022, el 60 % de las grandes empresas y las multinacionales, y el 90 % de las empresas medianas (MSE), implementarán métodos de autenticación y, cada vez más, las organizaciones comprenden que necesitan adoptar estrategias sin contraseñas. Como se explica en un reciente informe del Foro Económico Mundial, existen incentivos y factores clave que impulsan el cambio hacia un futuro sin contraseñas:
Mayor seguridad: Cuando las empresas adoptan soluciones sin contraseñas, reducen considerablemente su exposición a las filtraciones de datos. Al usar estas soluciones para la autenticación, los ciberdelincuentes no tienen contraseñas que robar del servidor de una plataforma.
Reducción de costes: La ciberseguridad se ha percibido tradicionalmente como un coste empresarial, por lo que el factor financiero quizá sea la razón más destacada para que las empresas consideren la transición a la autenticación sin contraseñas. No solo reduce los costes asociados a la gestión de contraseñas y las filtraciones de datos, sino que también puede aumentar los ingresos gracias a una mayor productividad y mejores valoraciones de los clientes.
Transformación digital: Un sistema de autenticación moderno no es solo una necesidad desde el punto de vista de la seguridad; también puede ser un habilitador digital clave. Facilita mucho la movilidad, reduce las dificultades para los usuarios y, por tanto, mejora la experiencia de clientes y empleados. Impulsa la eficiencia operativa y mejora el cumplimiento normativo.
Mayor facilidad de uso: En una infraestructura sin contraseñas, los usuarios pueden utilizar su teléfono inteligente como token de autenticación, sin tener que escribir nada ni almacenar información en una base de datos. Como las personas autentican su identidad con datos biométricos para desbloquear sus teléfonos (FaceID, huella dactilar, etc.), esta posibilidad puede extenderse al inicio de sesión en otros sistemas y productos. Los usuarios y empleados ya están muy familiarizados con el uso de los teléfonos inteligentes como extensión de su identidad y con esta experiencia.
Cinco ámbitos para impulsar el cambio
Las estrategias de autenticación sin contraseñas para toda la empresa deben dar prioridad a soluciones que puedan integrarse con una amplia variedad de sistemas y casos de uso, además de revisar los ámbitos críticos en los que una organización depende de las contraseñas. El objetivo es retirar estas soluciones basadas en credenciales de las interfaces más expuestas para empleados y consumidores y trasladarlas a sistemas de backend más seguros.
Esto permitirá ampliar la escala y lograr una integración más fluida en una gama más amplia de procesos empresariales, en particular mediante la adopción de métodos de autenticación compatibles con protocolos de uso extendido, como Security Assertion Markup Language (SAML) y OpenID Connect (OIDC), que permiten la integración entre varios sistemas y establecen un estándar para intercambiar datos de autenticación en toda la empresa.
Uno de los desafíos para las empresas es saber exactamente dónde y cómo empezar. Hay cinco ámbitos clave que las empresas pueden considerar al empezar a adoptar tecnologías y soluciones sin contraseñas:
VPN / acceso remoto: A medida que la fuerza laboral remota sigue creciendo rápidamente, eliminar las credenciales estáticas reduce el riesgo.
Tecnologías de contacto e información: Las empresas reciben entre el 30 % y el 50 % de todas las consultas relacionadas con estos servicios por restablecimientos de contraseñas y bloqueos de cuentas.
Escritorio remoto e infraestructura de escritorio virtual (VDI): Esto puede garantizar la cobertura más amplia al empezar desde una base fundamental.
Gestión de identidades y accesos de clientes: Este despliegue podría ofrecer cobertura integral para las funciones empresariales más críticas de una empresa.
Aplicaciones críticas: Esto agilizará la productividad y la colaboración, al tiempo que reforzará la seguridad.
Si eliminamos las contraseñas ahora, podemos cambiar la dinámica actual del ecosistema de seguridad y digital. Al adoptar inicios de sesión sin contraseñas, podemos frenar la ciberdelincuencia y contribuir a habilitar y liberar la prosperidad digital. Eso, por sí solo, debería impulsar la acción.
En palabras del célebre novelista y poeta Victor Hugo: «Ningún ejército puede resistirse a la fuerza de una idea a la que le ha llegado su hora».



