Este artículo se actualizó el 2 de abril de 2020.
Responder a la pandemia de COVID-19 exige servicios vitales, redes y capacidades seguros.
Sin embargo, los recientes ciberataques contra organizaciones, entre ellas la Organización Mundial de la Salud, revelan una brecha de pobreza cibernética entre quienes están preparados y quienes no lo están.
Las soluciones incluyen la adopción de tecnología de nueva generación y la inversión en el desarrollo de competencias.
La necesidad de que los servicios vitales, las redes y las capacidades nacionales sigan funcionando sin interrupción nunca ha sido tan evidente. La respuesta mundial a la pandemia de COVID-19 no tiene precedentes y está poniendo a prueba los límites de nuestra capacidad para comunicarnos, comprender la situación y reaccionar adecuadamente.
La reciente revelación de dos fallos de seguridad importantes en la plataforma Zoom, que es una herramienta gratuita de videoconferencia que millones de usuarios domésticos han utilizado a causa de la pandemia, es solo un ejemplo de cómo los ciberdelincuentes pueden aprovechar la crisis y muestra una brecha de pobreza cibernética cada vez mayor entre quienes están seguros en línea y quienes no lo están.
En otro ejemplo, uno de los elementos vitales de nuestra respuesta global, la Organización Mundial de la Salud (OMS), fue ampliamente informado de haber sido el objetivo de un ciberataque malicioso en el preciso momento en que resulta crucial para la respuesta global y es un componente clave de nuestra resiliencia colectiva.
Especialmente durante una crisis, es primordial mantener la infraestructura digital subyacente de nuestro tejido social. Sin embargo, a escala mundial corremos ahora el riesgo de quedar expuestos a una brecha de pobreza en ciberseguridad, en la que las capacidades, competencias y servicios de seguridad esenciales tienen un precio fuera del alcance de quienes los necesitan en los sectores y servicios clave de los que todos dependemos colectivamente.
¿Qué está haciendo el Foro Económico Mundial frente al brote de coronavirus?
La brecha de pobreza cibernética
El ataque contra la OMS es solo un ejemplo de un fuerte aumento de la actividad cibernética que afecta a servicios críticos. En la República Checa, un ciberataque contra uno de los hospitales de pruebas de COVID-19 lo dejó fuera de servicio, obligando a reubicar a todos los pacientes e interrumpiendo las pruebas en un momento crítico. También se alega que los ciberdelincuentes lanzaron recientemente un ataque contra el Departamento de Salud y Servicios Humanos de EE. UU. en un intento de frenar su respuesta.
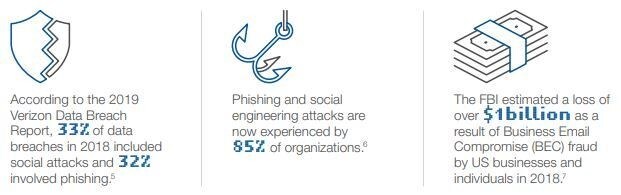
En este momento de dependencia sin precedentes de los servicios digitales y la infraestructura, y de necesidad de información fiable, la ciberseguridad nunca ha sido tan importante. Mientras que la mayor parte de la sociedad ve la pandemia como un momento de acción colectiva, los delincuentes han lanzado ataques de spear-phishing que imitan a la OMS y a los Centros para el Control y la Prevención de Enfermedades (CDC), utilizando en última instancia el contexto de la pandemia para difundir malware y ransomware así como para lanzar sitios web fraudulentos que se aprovechan de usuarios que desean ayudar a otros.
Durante la última década, la seguridad se ha regido por un principio fundamental: quienes más invierten son los mejor protegidos. Pero en ámbitos como la sanidad, el comercio minorista y los servicios de gobierno local, las últimas semanas han indicado que el mercado no alcanza lo necesario para construir resiliencia colectiva en un momento de crisis.
A pesar de que el gasto mundial en ciberseguridad supera los 100.000 millones de dólares al año, las brechas y las interrupciones son una realidad cotidiana. El mercado no logra crear una comoditización de la ciberseguridad y las empresas vulnerables pagan el precio. El sector sanitario es especialmente vulnerable, ya que Crowdstrike informa de más intrusiones dirigidas que en defensa, aeroespacial y manufactura.
Con el aumento del coste de adquisición de sistemas y controles de seguridad, y con la escasez de las competencias necesarias para administrar e implantar correctamente estos sistemas, es probable que las redes con mayor necesidad en sanidad, bienestar social o en el complejo ecosistema de cadenas de suministro que las sustentan sigan estando fundamentalmente mal preparadas frente a la amenaza de los ciberataques.
Los líderes pueden abordar esta brecha de pobreza cibernética de tres maneras:
1. Incentivar la adopción de defensas de nueva generación.
Ahora es el momento de desplegar toda la promesa de la Cuarta Revolución Industrial y ampliar el uso de capacidades avanzadas de automatización de la seguridad, incluidos el aprendizaje automático y la inteligencia artificial. Esto incluye una automatización inteligente que puede gestionar flujos de trabajo de seguridad complejos, inteligencia compartida y conocimiento del comportamiento de los adversarios, y responder a riesgos potenciales a velocidad de máquina y sin intervención humana. Esto nos permitirá ampliar nuestra respuesta colectiva y reducir drásticamente el coste de la seguridad para hacerla más accesible.
Las empresas que ya ofrecen acceso gratuito a soluciones de ciberseguridad durante este momento de crisis podrán aprovechar una nueva economía de la automatización y productos más baratos, rápidos y escalables que permiten a un grupo mucho más amplio de clientes a lo largo de la cadena de suministro (incluidas la logística, el transporte y la manufactura) acceder a capacidades esenciales y servicios.
En niveles superiores, la automatización ya desempeña un papel crucial en la ampliación de la respuesta a la ciberamenaza. El Reino Unido, con su programa «Active Cyber Defence» y iniciativas como la reciente desactivación de Necurs por parte de Microsoft tienen como objetivo, a nivel estratégico, desactivar o bloquear automáticamente decenas de miles de sitios web maliciosos y ataques de spearphishing antes de que hayan tenido siquiera la oportunidad de ser utilizados, y todos los usuarios posteriores se benefician de una mayor protección.
2. Acelerar el desarrollo de competencias.
Con una brecha mundial de competencias cibernéticas de 4 millones que se amplía, los sectores vulnerables se están quedando muy atrás. Cuando el NHS del Reino Unido se vio afectado por el brote de Wannacry, la investigación posterior indicó que algunos de los mayores fideicomisos sanitarios del Reino Unido “no contaban con ningún” profesional de ciberseguridad cualificado.
Abordar la brecha de pobreza cibernética requerirá un liderazgo audaz. Los líderes impulsan la adopción y el valor de las nuevas tecnologías e innovaciones, adoptan los modelos de gobernanza adecuados y despliegan estrategias en todo el ecosistema empresarial. En sectores críticos como la sanidad, los hospitales suelen operar con pérdidas y márgenes operativos reducidos; sin embargo, el salario medio de un director de seguridad de la información supera ahora los 200.000 dólares. Para abordar esto necesitamos incentivar y acelerar un grupo de talento mucho más amplio y un nuevo ecosistema, dado que estas competencias serán los posibles trabajadores clave de crisis futuras.
Este liderazgo futuro se construirá mediante iniciativas novedosas como el desafío Cyber 9/12 del Atlantic Council, una competición mundial que ha animado a cientos de jóvenes de Europa, EE. UU. y Australia a emprender carreras en políticas cibernéticas y en funciones de liderazgo en ciberseguridad y en el ecosistema en general. Desarrollar marcos futuros para formar líderes será esencial si la industria quiere crear modelos de negocio de mercado masivo y no solo servicios boutique.
3. Corregir los desequilibrios del mercado.
Uno de los temas estratégicos será cómo se ajusta el mercado para abordar la brecha de pobreza cibernética, y podemos buscar inspiración en el sector sanitario.
Tras la Segunda Guerra Mundial, el Reino Unido estableció rápidamente un servicio de salud nacionalizado. Su visionario fundador, Aneurin Bevan, resumió su filosofía de fondo en relación con el equilibrio entre ricos y pobres: “la esencia de un servicio de salud satisfactorio es que ricos y pobres reciban el mismo trato, que la pobreza no sea una desventaja y que la riqueza no reciba ventajas.”
El coronavirus no se preocupa por la riqueza de quienes infecta, y lo mismo puede decirse de los ciberataques. Solo trabajando juntos la sociedad encontrará formas de contener su propagación y reducir su impacto. Puede que se necesite una versión cibernética del NHS para reorientar las prioridades de la industria hacia el bien colectivo y garantizar, como expresó Bevan, que la enfermedad no sea una falta por la que se penalice a las personas y que el coste recaiga sobre la comunidad.
Los gobiernos de todo el mundo ya están abordando estos desequilibrios. El Departamento de Asuntos Digitales, Cultura, Medios de Comunicación y Deporte del Reino Unido permite a organizaciones como entidades benéficas y empresas de formación optar a subvenciones de hasta £100.000 para ampliar más rápidamente las competencias en las áreas que más lo necesitan, pero ahora debemos trabajar en cómo funcionan estas iniciativas a escala mundial.
La integridad del ciberespacio es un elemento crítico de nuestra resiliencia colectiva y una preocupación profunda en tiempos de crisis inmediata, como la pandemia actual. Por tanto, la seguridad es una necesidad básica que los líderes deberán atender para subsanar la brecha entre quienes tienen recursos cibernéticos y quienes no los tienen. Hacerlo será de suma importancia para el futuro de la Cuarta Revolución Industrial y para el bienestar del tejido social en el que vivimos.



