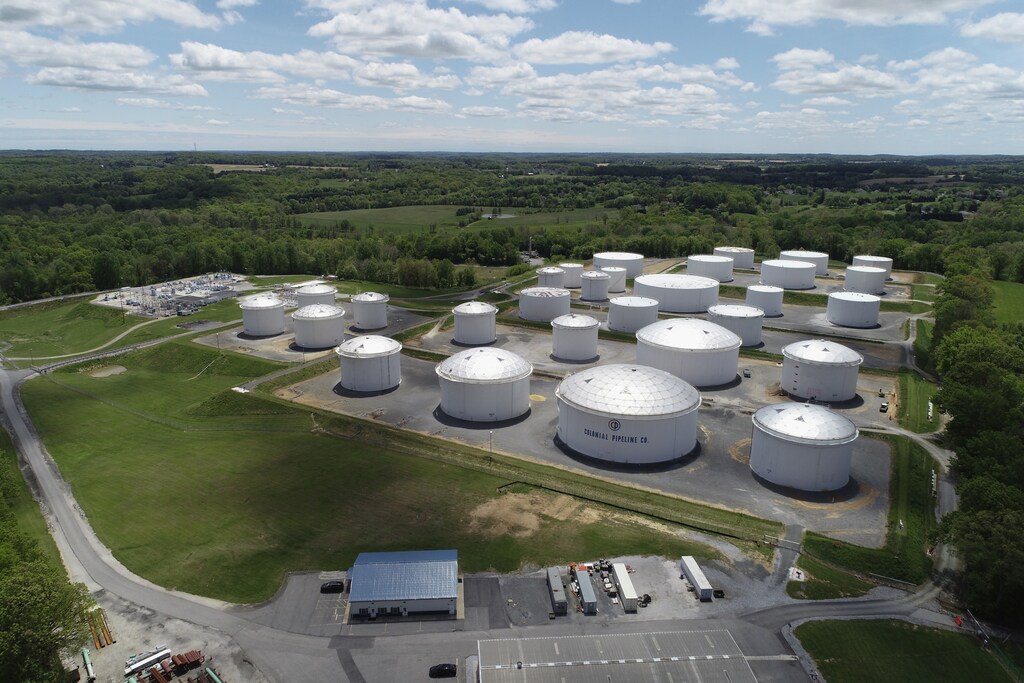
Un ciberataque a Ámsterdam-Róterdam-Amberes (ARA) puede tener consecuencias de gran alcance para las operaciones empresariales y la economía en toda Europa.
Los ataques de ransomware han aumentado un 150 % en el último año y son cada vez más exitosos, mientras que las defensas convencionales suelen resultar insuficientes.
Se necesitan más intercambio de información, alianzas y colaboración para desarrollar medidas de higiene cibernética frente a estos ciberataques destructivos, cada vez más frecuentes.
Un ciberataque contra los principales centros europeos de refinación de petróleo de Ámsterdam-Róterdam-Amberes (ARA) ha sido considerablemente perturbado la carga y descarga de cargamentos de productos refinados en medio de una crisis energética continental.
La perturbación podría tener nuevos efectos en cascada, con repercusiones sociales y económicas potencialmente mayores en todos los países europeos. Esto se suma a un ataque similar contra dos empresas alemanas que provocó una interrupción leve en el suministro de gasolina en el norte de Alemania.
¿Por qué es importante?
Los primeros informes indican que se utilizó un tipo de ransomware en los ataques en Alemania. Los ataques de ransomware aumentaron un 150 % en el último año y pueden causar daños considerables incluso en mercados bien abastecidos y estables. El reciente ataque recuerda al incidente de Colonial Pipeline en Estados Unidos del año pasado, cuando un oleoducto estadounidense sufrió un ataque de ransomware que provocó importantes interrupciones del suministro en partes de la costa este de EE. UU.
El ciberataque contra ARA parece agravar una situación ya difícil para los mercados energéticos europeos. Las reservas de petróleo y gas son bajas y los precios se encuentran en niveles no vistos desde hace años. Por ello, es probable que aumente el nivel de tensión en el sistema más que su impacto físico real. Además, estos ataques y las interrupciones se producen en un momento de crisis geopolítica, lo que incrementa las probabilidades de una escalada política involuntaria más amplia.
El incidente también pone de relieve el impacto cinético que tendría para la sociedad en su conjunto una interrupción de la infraestructura causada por un ciberataque. Estos ataques figuraban entre las tres principales preocupaciones de los líderes en ciberseguridad en el informe Global Cyber Outlook 2022.
Ataques precedentes
El ataque actual no es la primera vulnerabilidad expuesta por ciberataques contra infraestructuras energéticas críticas. Por ejemplo, el ataque de ransomware contra Colonial Pipeline en Estados Unidos en mayo de 2021 provocó el cierre de 5.500 millas de oleoducto que transportaba alrededor del 45 % del suministro de combustible de la costa este.
Otros ciberataques recientes, como los dirigidos a una planta de agua en Florida en febrero de 2021 y a un proveedor de software SolarWinds en 2020, subrayan aún más que el éxito de estos ataques depende de las deficiencias de las medidas defensivas. También es evidente la necesidad de proteger los sistemas heredados, insuficientemente protegidos debido a la rápida digitalización y a su conexión a internet, a pesar de que dicha conectividad no estaba prevista en su diseño original.
Impactos profundos
Estos ataques pueden interrumpir infraestructuras críticas que dan soporte fundamental a las economías actuales y a las sociedades funcionales. También pueden impulsar la acción gubernamental en torno a la importancia de la ciberseguridad. Por ejemplo, tras el caso de Colonial Pipeline, el presidente de Estados Unidos, Joe Biden, firmó una orden ejecutiva para reforzar la ciberseguridad en el gobierno federal y en las infraestructuras críticas. La Agencia de Ciberseguridad y Seguridad de Infraestructuras (CISA) emitió recientemente alertas anticipadas sobre amenazas a las infraestructuras críticas en Estados Unidos, con recomendaciones y sugerencias concretas.
A medida que las ciberamenazas se vuelven más sofisticadas, la transformación digital actual en el sector expone las infraestructuras críticas y toda la cadena de suministro de petróleo y gas a riesgos cibernéticos, con posibles impactos futuros en la seguridad y el medioambiente, así como interrupciones de las operaciones empresariales.
Tendencias principales
La protección frente a estas ciberamenazas es cada vez más difícil ante la creciente superficie de ataque, la proliferación de capacidades cibernéticas ofensivas y las carencias en la cooperación internacional.
Por tanto, el sector se enfrenta a tres tendencias significativas:
– La expansión y convergencia del panorama de amenazas digitales entre TI y TO (tecnología operativa), con una mayor conectividad de las infraestructuras críticas y la rápida adopción de tecnologías emergentes para acelerar la transformación del modelo de negocio.
– El auge y la complejidad de los ataques a la cadena de suministro en la protección de los entornos operativos globales del petróleo y el gas, con un entorno altamente interconectado de socios, empresas conjuntas y proveedores, donde la higiene cibernética está fragmentada y la responsabilidad se comparte entre prioridades diversas.
– La escalada de ciberataques en el sector amenaza las operaciones empresariales y la seguridad pública, como subrayó el 80 % de los líderes en ciberseguridad en el informe Cybersecurity Outlook.
¿Qué podemos hacer?
El sector debe actuar ya para mitigar futuras interrupciones causadas por ciberataques similares al incidente de ARA.
Para contribuir a este esfuerzo, la Comunidad de Resiliencia Cibernética en el Petróleo y el Gas del Foro Económico Mundial reúne a más de 60 líderes en ciberseguridad del sector para ayudar a fortalecer la resiliencia cibernética del sector del petróleo y el gas. La comunidad ha desarrollado y dado forma a los siguientes principios rectores, que constituyen el primer paso para que los altos directivos actúen en materia de resiliencia cibernética:
– Establecer un modelo integral de gobernanza de la ciberseguridad.
– Promover una cultura de seguridad y resiliencia desde el diseño.
– Aumentar la visibilidad de la exposición al riesgo de terceros y considerar el impacto más amplio en el ecosistema.
– Implementar mecanismos holísticos de gestión de riesgos y defensa con capacidades eficaces de prevención, monitoreo, respuesta y recuperación.
– Preparar y probar un plan de resiliencia basado en una lista de escenarios predefinidos para mitigar el impacto de un ataque.
– Fortalecer la colaboración público-privada internacional entre todas las partes interesadas del sector.
Para obtener más información, puede leer sobre el proyecto del Centro para la Ciberseguridad sobre Resiliencia Cibernética en el Petróleo y el Gas y sobre la Asociación contra la Ciberdelincuencia. Para más información, consulte el reciente informe Global Cybersecurity Outlook.




