Los edificios inteligentes pueden reducir significativamente el consumo energético de los edificios.
La integración de nuevas tecnologías en los edificios inteligentes aumenta el riesgo de ciberataques, por lo que el sector debe mejorar su ciberseguridad.
Esto implica establecer procesos que garanticen que la ciberseguridad sea una prioridad a lo largo del ciclo de vida de todos los productos utilizados en los edificios inteligentes.
Para afrontar problemas como el aumento de la población y el cambio climático, necesitaremos infraestructuras inteligentes que funcionen de forma eficiente y permitan ahorrar energía. En la Unión Europea, por ejemplo, 40% del consumo energético se atribuye a los edificios existentes. Los edificios inteligentes ofrecen una vía para reducir los niveles de consumo, pero para ello el sector necesita mejorar su ciberseguridad.
Un edificio inteligente utiliza procesos automatizados para controlar operaciones como la calefacción, la ventilación, el aire acondicionado, la iluminación y la seguridad. Muchos edificios inteligentes dependen de la tecnología del Internet de las Cosas (IoT), lo que significa que disponen de sensores para recopilar datos y software para gestionarlos con el fin de minimizar el consumo de energía y el impacto ambiental.La demanda de este tipo de edificios aumentará significativamente en los próximos años. Según estudios recientes, se prevé que el mercado mundial de edificios inteligentes alcance los $127.09 mil millones en 2027, con una tasa de crecimiento anual compuesta del 12.5%.
El sector debe abordar los desafíos de seguridad que plantean los edificios inteligentes. Los estudios han demostrado que el 57% de los dispositivos IoT son vulnerables a ataques de gravedad media o alta. Los ciberataques ya han perjudicado a varias empresas, incluidas infraestructuras críticas como hospitales, centros de datos y hoteles.
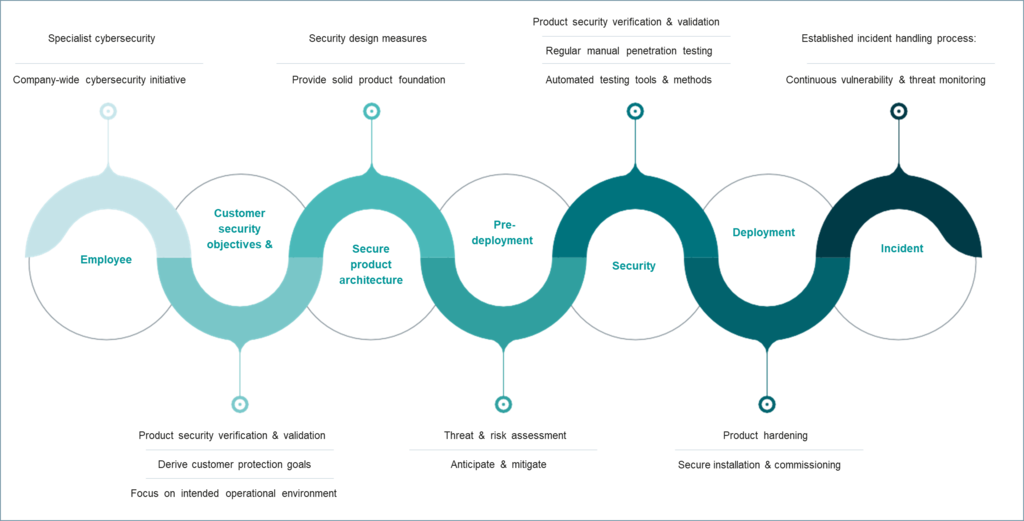
Para protegerse frente a la ciberdelincuencia, las empresas de edificios inteligentes deben seguir los siguientes 7 principios.
1) Gobernanza
Las empresas necesitan conocimientos adecuados en materia de seguridad. Deben tener claros los roles y responsabilidades en este ámbito y desarrollar un conjunto claro de mensajes de seguridad sobre cómo deben gestionarse los incidentes. Cada equipo debe garantizar que su producto, solución o servicio cuente con una ciberseguridad integrada adecuada. Las empresas deben apoyar a los clientes para mantener la ciberseguridad a lo largo de todo el ciclo de vida del producto o del edificio.
2) Cadena de suministro segura
Las empresas deben exigir a sus socios de toda la cadena de suministro que cumplan niveles razonables de seguridad antes de establecer acuerdos comerciales. Deben integrar sus requisitos de seguridad en sus términos y condiciones y evaluar a los proveedores para detectar posibles fugas de protección. También necesitan un proceso para identificar y gestionar los riesgos de seguridad de todos los componentes de origen externo. Esto puede hacerse mediante una herramienta automatizada para supervisar y rastrear las vulnerabilidades.
3) Ciberseguridad en el desarrollo de productos
Las empresas deben incluir la ciberseguridad en el diseño inicial de los productos. Este proceso podría comenzar definiendo un objetivo de ciberseguridad para cada producto basado en las necesidades del mercado. Es más rentable abordar la seguridad en las primeras fases del ciclo de vida de un producto que solucionar los problemas más adelante.
Los expertos en seguridad deben realizar evaluaciones de amenazas y riesgos a lo largo del ciclo de vida del producto, con el fin de identificar y mitigar los riesgos potenciales. Esto debe comenzar en las primeras fases del proceso de desarrollo del producto y repetirse con cada actualización significativa. Antes de lanzar un nuevo producto, las empresas deben pedir a organizaciones externas independientes que lo sometan a pruebas para detectar posibles vulnerabilidades.
4) Concienciación en ciberseguridad interna y externa
Las personas son el núcleo de una estrategia de ciberseguridad exitosa y eficaz. Invertir en formación y concienciación continuas ayudará a proteger a las organizaciones frente a los ciberataques. Los empleados que participan en procesos relacionados con la seguridad deben recibir la formación adecuada, y debe haber directrices claras sobre a quién contactar ante dudas o problemas internos.
Las empresas del sector de los edificios inteligentes también necesitan compartir información y colaborar para mantenerse mutuamente informadas sobre las nuevas amenazas, así como sobre las mejores prácticas.
5) Gestión de vulnerabilidades e incidentes
Cualquier incidente sospechoso debe tratarse como real hasta que se demuestre que se trata de una falsa alarma. Toda empresa necesita una guía que establezca cómo deben resolverse los incidentes de seguridad de manera oportuna. Deben asegurarse de haber hecho todo lo posible para mitigar el riesgo de una brecha.
Es fundamental que las empresas sean transparentes sobre los incidentes, informando a los clientes y a otras partes interesadas necesarias cuando detecten vulnerabilidades. En caso de problema, la comunicación corporativa es tan importante como subsanar el defecto técnico, ya que los ciberataques pueden dañar la reputación de una empresa y erosionar la confianza del cliente.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos en constante evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar los desafíos que requieren respuestas colectivas.
6) Gestión de activos basada en el riesgo
El entorno de desarrollo del producto es uno de los activos más críticos de una empresa y debe protegerse. Es importante garantizar que el producto no haya sido alterado ni divulgado de ninguna forma durante el proceso de desarrollo. Por ejemplo, un desarrollador podría descargar involuntariamente un programa malicioso que podría provocar que una infección se distribuyera como parte de un producto. Es fundamental realizar la clasificación de activos, así como su protección, y repetirla periódicamente. Los activos críticos deben identificarse y clasificarse, y deben definirse medidas de protección para cada activo.
7) Cumplimiento de las normas de ciberseguridad
Los propietarios deben cumplir la normativa de ciberseguridad más reciente e incluir la ciberseguridad como parte de las especificaciones de licitación. Existen tres normas clave de ciberseguridad para el sector de los edificios inteligentes: dos internacionales (IEC 62443, ISO 27001) y una a nivel de la UE (Directiva NIS europea). Los operadores de edificios se benefician de la definición precisa de los requisitos, de la implantación de procesos estandarizados y de la disponibilidad de documentación relacionada con cada norma. No obstante, ningún proveedor puede garantizar por sí solo la seguridad informática: los operadores de edificios, los integradores de sistemas, los planificadores y los propietarios son una parte fundamental de ella.
Siguiendo estos principios, el sector de la edificación podrá proteger no solo sus productos, sino también su éxito económico. La ciberseguridad desempeña un papel importante en el proceso de fabricación y se convertirá en una parte integral de todas las estrategias empresariales futuras. A medida que más tecnología llegue al mercado, debemos garantizar la protección de los edificios inteligentes del mañana.




