Este artículo se publica en colaboración con Techonomy.
Cuando se trata de las ciberguerras, ¿están ganando los buenos o los malos? Recientemente moderé un panel en la conferencia Techonomy 2015 celebrada en California, que abordó esta cuestión, así como el impacto que la tecnología seguirá teniendo en nuestra seguridad.
La respuesta no es un simple sí o no, y a la luz de los recientes acontecimientos en París, la cuestión de nuestra seguridad parece aún más crítica. Todos los miembros del panel citaron numerosos ejemplos que sugieren que estamos avanzando. Pero sigue siendo una lucha constante. En nuestro debate de amplio alcance, sobre temas que iban desde la ciberdelincuencia, la privacidad y la regulación hasta el «Internet de las cosas» (IoT), coincidimos en que la industrialización de la ciberdelincuencia ya está aquí y en que un gran número de delincuentes actuales están conectados en red y bien equipados. Esta ciberguerra no se ganará con rapidez ni facilidad. Todas las organizaciones deben prepararse para una serie de batallas. Estas son las razones.
En el último año se ha hablado mucho del potencial positivo del Internet de las cosas, o IoT, es decir, la creciente conectividad de objetos físicos, desde aviones hasta lavadoras e incluso juguetes infantiles. Todo se está dotando de software, electrónica y redes. Estos nuevos avances son prometedores y espero que hagan nuestro mundo más eficiente gracias a su interconectividad.
Pero también ha habido motivos de preocupación. En julio pasado, Wired dio a conocer en primicia una noticia sobre dos investigadores, Charlie Miller y Chris Valasek, que explotaron una vulnerabilidad en un Jeep Cherokee que les permitió acceder de forma inalámbrica al aire acondicionado, los limpiaparabrisas y la radio del vehículo, e incluso a sus frenos y al volante. La noticia se difundió rápidamente y, en una semana, Chrysler se vio obligada a retirar 1,4 millones de vehículos.
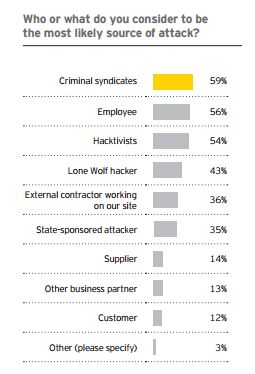
Se trató de una crisis evitada, pero, a medida que el Internet de las cosas se expande, amenazas de este tipo serán cada vez más frecuentes. Los ciberdelincuentes seguirán explotando vulnerabilidades en las nuevas tecnologías y podrían causar daños irreparables tanto a organizaciones como a particulares. Por eso considero que las empresas, y más concretamente los directivos y los miembros de los consejos de administración, deben prepararse para ser más resilientes ante ataques inevitables.
Estos riesgos no son nuevos. El coste anual de la ciberdelincuencia ya se estima en bastante más de 400.000 millones de dólares. Para contextualizar, equivale a que el mayor robo a un banco de la historia —el robo de 1.000 millones de dólares en 2003 al Banco Central de Irak— se hubiera perpetrado más de una vez al día, todos los días.
Parte del problema radica en los frágiles cimientos digitales de las empresas. En la prisa por digitalizar el negocio, las compañías suelen abordar las ciberamenazas «parcheando» software escrito hace treinta años, en lugar de reescribir el código para combatir las amenazas actuales.
Los consejeros han incluido la ciberseguridad en sus agendas, pero no existe una metodología estándar para que los consejos de administración piensen en la ciberseguridad, ni directrices que les ayuden a orientarse en este asunto. Para hacer frente a ciberamenazas cada vez más complejas, las empresas deben facultar a los directivos y consejeros para que rindan cuentas de la ciberseguridad, evaluar sistemáticamente los activos para comprender cuáles son los más importantes y vulnerables, y priorizar distintos niveles de protección cibernética en función del riesgo. Las organizaciones también deben evaluar sus relaciones con terceros para limitar la exposición digital a través de socios comerciales. Asimismo, deben buscar de forma proactiva indicios de compromiso en sus entornos y abordar de inmediato cualquier problema que detecten.
Y quizá lo más importante: las empresas deben formular planes rigurosos de respuesta a incidentes para minimizar y mitigar los daños cuando inevitablemente se produzca una brecha de seguridad. Cuando todo esto se haga de forma coherente, solo entonces estaremos preparados para los desafíos existentes y los nuevos. Las tecnologías y los delincuentes aumentan sus capacidades tan rápido como las empresas mejoran sus respuestas.
Otro punto clave que abordó el panel es la importancia de que los consumidores y los empleados se formen sobre los peligros de la ciberdelincuencia para minimizar los errores humanos que aumentan la vulnerabilidad. Los empleadores deben invertir en un programa de gestión de riesgos real que combine productos de seguridad de la información con programas continuos de concienciación, educación y formación en ciberseguridad. Del mismo modo, los propietarios de objetos inteligentes —lo que cada vez significa todos nosotros— también deben formarse sobre formas de limitar su exposición al riesgo.
Las ciberguerras afectan a todo el mundo, todos los días, nos guste o no: solo en 2014 se estima que el 47 % de todos los adultos estadounidenses vieron robados sus datos personales por piratas informáticos, principalmente a través de brechas de datos en grandes empresas. Para ganar batallas clave en esta ciberguerra debemos cambiar nuestro comportamiento empresarial y nuestra mentalidad para centrarnos en la ciberresiliencia, tanto como consumidores como empresas que proporcionan productos y servicios.
Esto significa que debemos estar protegidos de forma inteligente, pero también preparados para responder a la ciberdelincuencia inevitable con la mayor rapidez y eficacia posibles. Vivir en un mundo cada vez más interconectado nos permitirá hacer muchas cosas innovadoras, pero debemos ser prudentes y prepararnos para los posibles riesgos. Sin duda estamos más seguros y somos más eficientes gracias a la conectividad y la automatización que nos proporciona la tecnología informática, pero debemos hacer más para mantenernos por delante de las explotaciones de los ciberdelincuentes.
La publicación no implica el respaldo de las opiniones del Foro Económico Mundial.
Para estar al día con la Agenda, suscríbase a nuestro boletín semanal.
Autor: Michael Patsalos-Fox es consejero delegado de Stroz Friedberg, empresa que se dedica a la informática forense, las investigaciones y el descubrimiento electrónico centrados en la ciberseguridad.
Imagen: Un hombre escribe en un teclado de ordenador. REUTERS/Kacper Pempel/Files.


