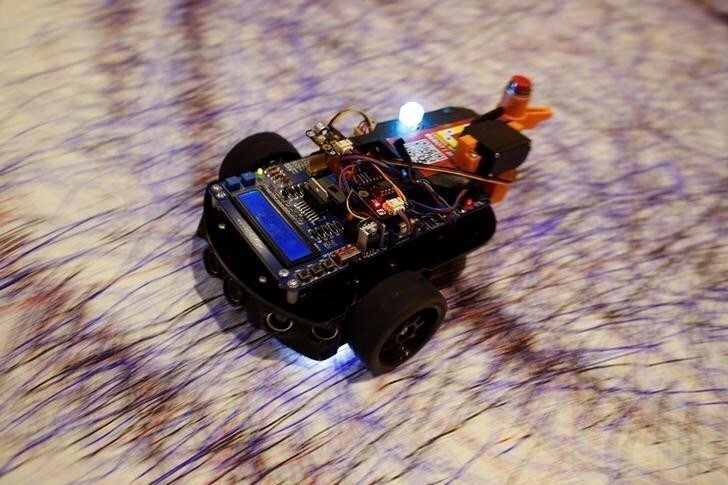
Es lo bastante pequeño como para caber en una caja de zapatos, pero este robot de cuatro ruedas tiene una gran misión: proteger las fábricas y otras grandes instalaciones de los piratas informáticos. Se trata del HoneyBot.
Este diminuto dispositivo atrae a los alborotadores digitales que han puesto la mira en las instalaciones industriales y, a continuación, los engaña para que revelen información valiosa a los profesionales de la ciberseguridad.
El robot señuelo llega en un momento en que cada vez más dispositivos, nunca diseñados para funcionar en internet, aparecen en línea tanto en hogares como en fábricas, lo que abre una nueva gama de posibilidades para los piratas informáticos que pretenden causar estragos tanto en el mundo digital como en el físico.
Atacar a los atacantes
«Los robots hacen hoy más que nunca, y algunas empresas avanzan no solo con los robots de las cadenas de montaje, sino también con robots independientes que pueden desplazarse por las plantas de fabricación», afirma Raheem Beyah, profesor y presidente interino de la Escuela de Ingeniería Eléctrica e Informática de Georgia Tech.
«En ese tipo de entorno, puede imaginarse lo peligroso que podría ser si un pirata informático accediera a esas máquinas. Como mínimo, podrían causar daños a los productos que se fabrican. Si el robot es lo bastante grande, podría destruir piezas o la cadena de montaje. En el peor de los casos, podría herir o causar la muerte de las personas que se encuentren cerca».
Desde hace tiempo, los profesionales de la seguridad informática emplean sistemas informáticos señuelo conocidos como «honeypots» para despistar a los ciberatacantes. Los investigadores aplicaron el mismo concepto al HoneyBot. Una vez que los piratas informáticos acceden al señuelo, dejan tras de sí información valiosa que puede ayudar a las empresas a reforzar la seguridad de sus redes.
«Muchos ciberataques quedan sin respuesta o impunes porque existe un nivel de anonimato que se concede a los autores maliciosos en internet, y a las empresas les resulta difícil señalar quién es el responsable», afirma la estudiante de posgrado Celine Irvene, quien trabajó con Beyah en el diseño del nuevo robot.
«Los honeypots brindan a los profesionales de la seguridad la capacidad de estudiar a los atacantes, determinar qué métodos utilizan y averiguar dónde se encuentran o, incluso, quiénes son».
Engañar a los piratas informáticos
Los operadores pueden supervisar y controlar el dispositivo a través de internet. Pero, a diferencia de otros robots controlados a distancia, la capacidad especial del HoneyBot consiste en engañar a sus operadores para que crean que está realizando una tarea, cuando en realidad hace algo completamente distinto.

«La idea que hay detrás de un honeypot es que no quieres que los atacantes sepan que están en un honeypot», afirma Beyah. «Si el atacante es astuto y está atento a la posibilidad de un honeypot, quizá examine los distintos sensores del robot, como un acelerómetro o un velocímetro, para verificar que el robot hace lo que se le ha ordenado. Ahí es donde falsificaríamos también esa información. El pirata informático vería, al observar los sensores, que la aceleración se produjo desde el punto A hasta el punto B».
En un entorno de fábrica, un robot HoneyBot de este tipo podría permanecer inmóvil en un rincón y cobrar vida cuando un pirata informático accediera a él, lo que serviría como indicador visual de que un autor malicioso está atacando la instalación.
En lugar de permitir que el pirata informático siembre el caos en el mundo físico, los investigadores podrían diseñar el robot para que obedezca ciertas órdenes consideradas inofensivas, como deambular lentamente o recoger objetos, pero sin llegar a hacer nada peligroso.
Hasta ahora, su técnica parece estar funcionando.
En los experimentos diseñados para comprobar lo convincentes que resultarían los datos de sensores falsos para las personas que controlan el dispositivo a distancia, los voluntarios, en diciembre de 2017, utilizaron una interfaz virtual para controlar el robot y no pudieron ver lo que ocurría en la realidad.
Para incitar a los voluntarios a infringir las reglas, en puntos específicos del laberinto se encontraban «atajos» prohibidos que les permitirían terminar el laberinto más rápido.
En el laberinto real, en el laboratorio, no existía ningún atajo y, si los participantes optaban por atravesarlo, el robot permanecía inmóvil. Mientras tanto, los investigadores proporcionaban a los voluntarios, que ahora se habían convertido sin saberlo en piratas informáticos a efectos del experimento, datos simulados de los sensores que indicaban que habían pasado por el atajo y continuaban su recorrido.
«Queríamos asegurarnos de que sintieran que este robot estaba realizando esta acción real», afirma Beyah.
En las encuestas realizadas tras el experimento, los participantes que controlaron el dispositivo en todo momento y aquellos a quienes los investigadores proporcionaron datos simulados sobre el falso atajo indicaron en proporciones similares que los datos resultaban creíbles.
«Es una buena señal, porque indica que vamos por el buen camino», afirma Irvene.
La Fundación Nacional para la Ciencia respaldó el trabajo. Las opiniones, los resultados, las conclusiones o las recomendaciones expresadas en este material son las de los autores y no reflejan necesariamente los puntos de vista de la Fundación Nacional para la Ciencia.




