Unos estafadores utilizaron un deepfake de IA para robar 25 millones de dólares a la empresa británica de ingeniería Arup.
Aquí, el director de Información de Arup, Rob Greig, habla de las lecciones aprendidas.
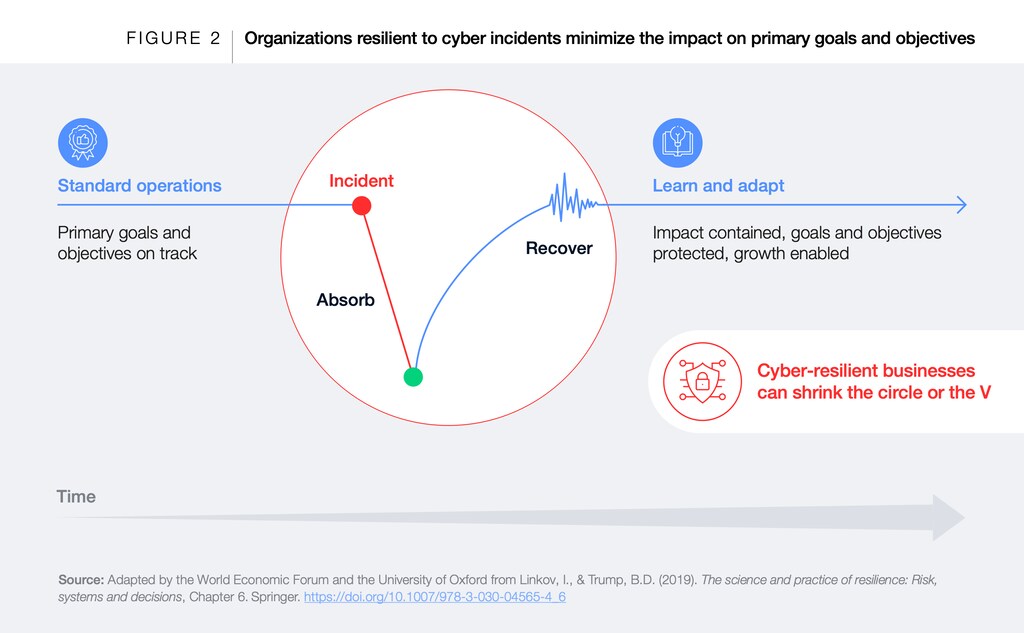
La resiliencia cibernética frente a amenazas cada vez mayores es un objetivo fundamental para cualquier organización, según el documento técnico del Foro Económico Mundial Unpacking Cyber Resilience.
A principios de 2024, un empleado de la empresa británica de ingeniería Arup realizó una transferencia aparentemente rutinaria de millones de dólares de la empresa, tras una videollamada con la alta dirección.
Sin embargo, resultó que el empleado en realidad no había hablado con directivos de Arup, sino con deepfakes creados mediante inteligencia artificial. El empleado había sido engañado para enviar 25 millones de dólares a delincuentes.
No se trató de un ciberataque tradicional, de los que comprometen los sistemas digitales de una empresa. Este ataque utilizó la psicología y una sofisticada tecnología deepfake para ganarse la confianza del empleado.
Es un ejemplo de cómo evoluciona la ciberdelincuencia. En ese momento, el director de Información de Arup, Rob Greig, afirmó que la empresa había observado un fuerte aumento tanto del número de ciberataques como de su sofisticación.
Esta tendencia se subraya en un informe del Foro Económico Mundial titulado Unpacking Cyber Resilience, cuyo objetivo es ayudar a las empresas a ser más resilientes en el plano cibernético.
Aquí, Greig, que anteriormente fue director del Servicio Digital Parlamentario del Reino Unido, habla de lo que la empresa aprendió de su ataque deepfake y de lo que las organizaciones pueden hacer para protegerse.
¿Cuál fue su primera reacción cuando Arup sufrió el ataque deepfake?
Lo primero que hay que decir es que nos atacan todos los días. Solía hacer una presentación en la que lo describía así: si los ciberataques fueran balas, todos estaríamos arrastrándonos por el suelo, porque entrarían por la ventana, miles de disparos por segundo.
Organizaciones como la mía: recibimos ataques cada semana. Y algunos tienen más éxito que otros. Es muy importante que seamos más abiertos y transparentes al respecto.
Cuanto más hablemos de lo que realmente ocurre en nuestras organizaciones y del impacto que está teniendo en las empresas, la sociedad y las personas, más podremos hacer para concienciar y combatir estas amenazas.
Lo que ocurrió en Arup, yo lo llamaría ingeniería social potenciada por la tecnología. Ni siquiera fue un ciberataque en el sentido más estricto. Ninguno de nuestros sistemas se vio comprometido y no se vio afectado ningún dato.
Se engañó a las personas para que creyeran que estaban realizando transacciones auténticas, lo que provocó la salida de dinero de la organización.
Según tengo entendido, esto ocurre con más frecuencia de lo que muchas personas creen.
Las señales auditivas y visuales son muy importantes para nosotros como seres humanos, y estas tecnologías se aprovechan de ello. Creo que realmente tenemos que empezar a cuestionar lo que vemos.
¿Cree que la distinción que hizo con la terminología es importante para ayudar a la gente a entender lo que ocurrió?
Creo que a veces los términos de moda sobre tecnología y ciberseguridad pueden dificultar que el ciudadano medio los comprenda. Podría preguntarse: ¿esto me afecta a mí o a mi negocio?
La realidad es que este delito se viene produciendo desde que se tiene constancia escrita de la historia. Siempre ha habido personas que han intentado engañar a otras para obtener algún tipo de beneficio.
Lo que es diferente hoy es que las personas usan la tecnología para hacerlo.
Deepfake suena muy glamuroso, pero ¿qué significa realmente? Significa que alguien logró hacerse pasar con éxito por otra persona. Y usó la tecnología para permitírselo.
Entonces, ¿qué ha cambiado en la tecnología que lo hace posible?
La tecnología es cada vez más eficaz, convincente y accesible. Cualquier persona con muy pocos conocimientos técnicos puede copiar una voz, una imagen o incluso un vídeo, ya que está disponible de forma gratuita.
Tras el incidente, sentí curiosidad, así que intenté crear un vídeo deepfake de mí mismo en tiempo real. Con algún software de código abierto, me llevó unos 45 minutos.
No resultó especialmente convincente, pero fue sorprendente lo que se puede lograr en tan poco tiempo.
¿Cuáles son algunas de las medidas inmediatas que puede adoptar una organización si se enfrenta a este tipo de ataque?
En primer lugar, se trata de tener visibilidad de lo que ocurre desde la perspectiva tecnológica, cibernética y de datos.
¿Quién tiene acceso a qué y cuándo? ¿Qué datos circulan por la organización? ¿Quién es de confianza y quién no? ¿Qué tipo de actividad errónea se produce dentro de la organización?
Poder detectarlo permite responder. En nuestro caso, lo primero que hicimos fue evaluar rápidamente el alcance del ataque e identificar si toda la organización se había visto afectada. ¿Corrían riesgo nuestros clientes? ¿Corrían riesgo nuestras personas o sus datos?
Con esa visibilidad, pudimos determinar muy rápidamente que no habíamos sido comprometidos y que todo se debía a otra causa.
En segundo lugar, es importante haber ensayado una respuesta, no para un incidente concreto, sino para un conjunto general de incidentes que podrían producirse, de modo que todos sepan cuál es su función.
¿Cómo aborda el Foro los desafíos globales de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al permitir la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a reforzar la resiliencia cibernética y a afrontar desafíos que requieren respuestas colectivas.
¿Cuáles son otras ciberamenazas a las que se enfrentan hoy las organizaciones?
Se habla mucho de cosas como la IA y la computación cuántica, y de términos como el cifrado cuántico y de cómo esto cambiará el panorama tecnológico para siempre. Y supone una enorme amenaza para nosotros.
Pero la realidad es que hoy los mismos problemas a los que nos hemos enfrentado durante la última década, e incluso antes, siguen suponiendo un grave riesgo para las personas y las empresas.
Un ejemplo sencillo son los dispositivos USB, que aún se utilizan como vector para atacar a organizaciones y personas.
Y el clásico correo electrónico de phishing sigue siendo una de las principales formas que tienen de intentar comprometer a personas u organizaciones, e incluso a gobiernos.
Las citas han sido editadas para ajustar su extensión y mejorar su claridad.