Los principios de seguridad desde el diseño se reflejan cada vez más en la forma en que los reguladores y las instituciones piensan sobre la seguridad en línea y la inteligencia artificial.
Este enfoque sitúa la seguridad y los derechos de los usuarios en el centro del desarrollo de productos y servicios en línea, con énfasis en anticipar los daños.
El informe Preparación para el futuro: los pilares de la previsión de la seguridad digital del Foro Económico Mundial ayuda a las organizaciones a pensar de forma más anticipatoria y a vincular la previsión con la acción.
Los principios de seguridad desde el diseño se han convertido en un pilar aceptado de la seguridad digital. Esto ya no es solo una cuestión de buenas prácticas; cada vez se refleja más en la forma en que los reguladores y las instituciones piensan sobre la seguridad en línea y la inteligencia artificial (IA).
Seguridad desde el diseño consiste en situar la seguridad y los derechos de los usuarios en el centro del diseño y desarrollo de productos y servicios en línea, con énfasis en anticipar los daños en lugar de incorporar salvaguardas a posteriori.
Muchas empresas —entre ellas OpenAI, Amazon, Anthropic, Google, Meta, Mistral AI y otras— se han comprometido públicamente con los principios de seguridad desde el diseño para la IA generativa como parte de los esfuerzos por prevenir los daños sexuales contra menores.
Con la creciente atención mundial a la seguridad digital, especialmente en la protección de la infancia, las empresas deben saber cómo podrían utilizarse sus sistemas actuales y sus nuevos lanzamientos de productos cuando sus decisiones de diseño puedan facilitar, acelerar o dificultar la detección de daños.
Sin embargo, un aspecto clave de la seguridad desde el diseño es la anticipación. La anticipación no solo se refiere a cómo los nuevos productos y las nuevas funciones pueden causar daños, sino también a mirar hacia el horizonte y a lo que está por venir. También implica comprender cómo cambia el entorno que los rodea a través de la tecnología, la regulación, el comportamiento y la adaptación de los adversarios, y cómo esos cambios pueden crear nuevas vías de daño en torno a productos, servicios y sistemas.
El panorama digital en evolución
Los cambios en el panorama digital se están acelerando, especialmente debido a la IA. La IA generativa está facilitando que algunos tipos de daños sean más fáciles de escalar, personalizar y disfrazar. En la Cumbre Mundial contra el Fraude 2026, se advirtió de que los vídeos deepfake, el audio sintético, los chatbots y otras herramientas afines están facilitando que los delincuentes suplanten a personas de confianza y defrauden a las víctimas.
Esto también se observa en los propios modelos: a medida que se vuelven más capaces, la seguridad depende cada vez más de salvaguardas en el mundo real. Safety Bug Bounty de OpenAI, lanzado en marzo de 2026, tiene como objetivo identificar riesgos de abuso y de seguridad en sus productos mediante la recepción de informes sobre problemas significativos de investigadores, hackers éticos y de la comunidad más amplia dedicada a la seguridad y la protección.
Este es un ejemplo de cómo las organizaciones pueden poner a prueba de forma activa sus sistemas para detectar vulnerabilidades emergentes y usos indebidos, pero también demuestra que la seguridad digital no puede tratarse como un ejercicio puntual, porque los propios riesgos siguen evolucionando.
En otras palabras, la seguridad digital no es una lista de verificación fija, sino un objetivo en movimiento. Una función diseñada para mejorar la comodidad o automatizar decisiones puede mejorar la seguridad en un aspecto y, al mismo tiempo, crear nuevos puntos ciegos en otro. Una salvaguarda que funciona hoy puede eludirse mañana. Los actores malintencionados no se detienen, como tampoco se detienen los sistemas, los incentivos y los entornos en los que se producen los daños.
Por eso importa la previsión. La previsión consiste en estar más preparados y anticipar los cambios, por lo que constituye una extensión natural de la seguridad desde el diseño.
Pilares de la previsión en seguridad digital
La previsión exige plantear preguntas, como: ¿qué señales están surgiendo? ¿Qué cambios en la tecnología, las políticas, los mercados o el comportamiento de los usuarios podrían redefinir el riesgo? ¿Qué ocurre cuando los daños conocidos se combinan con nuevas capacidades?
Este es el marco en el que debe leerse el nuevo informe del Foro Económico Mundial, Preparación para el futuro: los pilares de la previsión de la seguridad digital. Ayuda a las organizaciones a pensar de forma más anticipatoria y vincula la previsión con la acción.
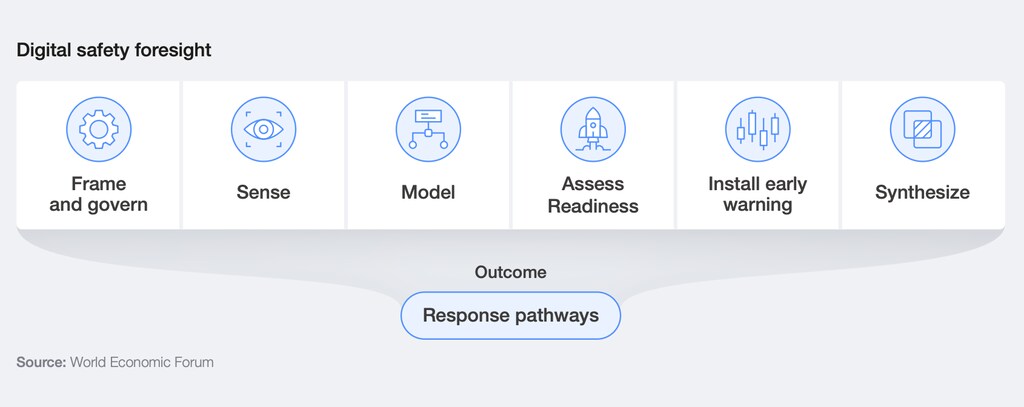
El informe presenta seis pilares para la previsión de la seguridad digital:
Enmarcar y gobernar: define la pregunta, los límites y los derechos de decisión para que los análisis posteriores se traduzcan en acción.
Detectar: explora de forma amplia para identificar condiciones emergentes, nuevas capacidades e incentivos cambiantes.
Modelizar: convierte las señales de cambio en explicaciones de cómo podrían surgir, escalar y adaptarse los daños.
Preparación: evalúa si una organización puede prevenir, detectar y responder a los daños de seguridad digital, y aprender de ellos, de forma creíble.
Alerta temprana: traduce la modelización en conciencia continua y en esfuerzos de apoyo para garantizar la preparación.
Sintetizar: consolida los resultados de los demás pilares en una vista única y lista para la toma de decisiones.
De la previsión a la acción a través de cuatro vías
La previsión solo importa si cambia lo que hacen las organizaciones. La respuesta debe depender de dos factores: cuán bien se comprende un daño y cuán preparada está la organización para abordarlo.
El informe describe cuatro vías de respuesta que muestran cómo las organizaciones pueden convertir la previsión en acción:
Vía 1: Conocido y cubierto (reforzar y endurecer)
Vía 2: Cobertura nueva o incierta (validar y preparar)
Vía 3: No cubierto (fortalecimiento específico)
Vía 4: Impredecible o desconocido (alarmas y centinelas)
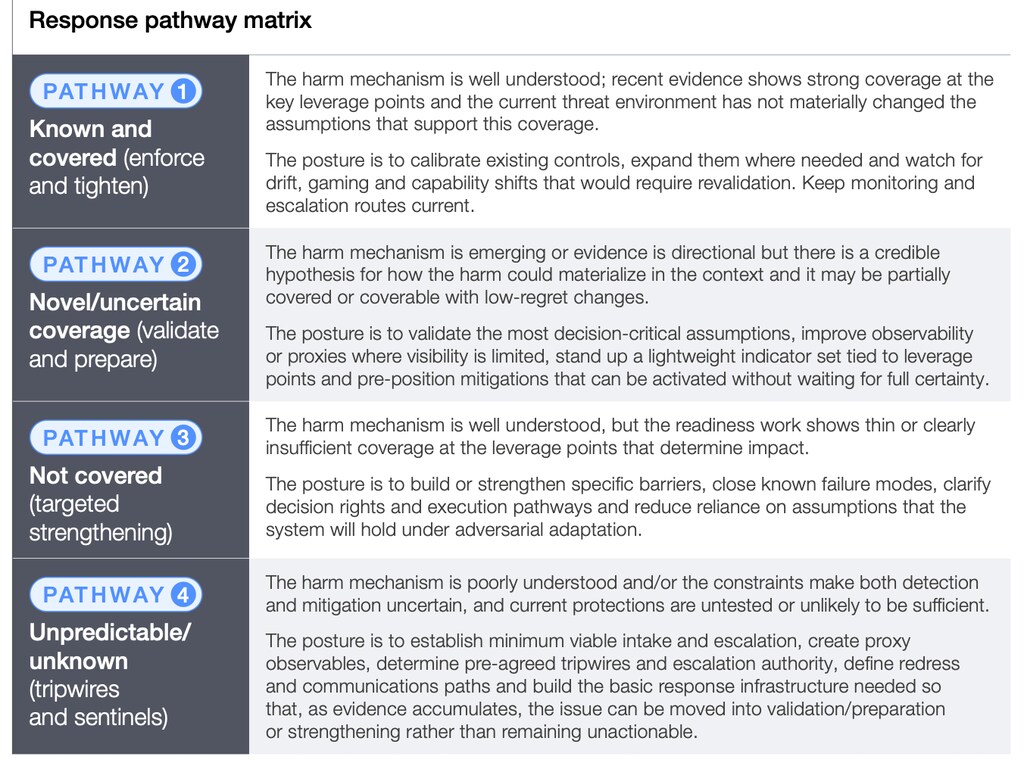
Para explicarlo: cuando un riesgo ya es muy conocido y las salvaguardas existentes parecen sólidas, la prioridad no es empezar de cero, sino mantener esas protecciones eficaces a medida que evolucionan las tecnologías, los comportamientos y los patrones de amenaza (Vía 1).
En otros casos, el daño puede estar surgiendo y la evidencia puede ser incompleta. En ese caso, la atención debe centrarse en poner a prueba las hipótesis, mejorar la visibilidad de lo que está ocurriendo y dejar preparadas las posibles medidas de mitigación para su despliegue (Vía 2).
Cuando el daño se comprende, pero las protecciones actuales son demasiado débiles o demasiado limitadas, las organizaciones deben reforzar salvaguardas específicas y abordar los puntos de fallo conocidos (Vía 3).
Cuando la amenaza aún se comprende poco, el primer paso no es una solución precisa, sino una mayor preparación mediante la creación de observables indirectos, la determinación de alarmas y autoridades de escalado acordadas previamente, y la definición de vías de reparación (Vía 4).
Visto así, las vías de respuesta son una forma de ajustar la acción al nivel de incertidumbre y de preparación.
La seguridad desde el diseño sigue siendo esencial, ya que pone el énfasis en la acción preventiva y anticipatoria en lugar de reaccionar una vez producido el daño. Pero debe combinarse con la previsión para prepararse ante un mundo digital cambiante, donde los daños evolucionan, las normas cambian, las tecnologías convergen y los actores malintencionados se adaptan.
Las organizaciones que lideren en seguridad digital no solo se preguntarán cómo construir sistemas más seguros; se preguntarán para qué futuro deben estar preparados esos sistemas.