Muchas organizaciones de distintos sectores están adoptando el modelo de seguridad zero trust para reforzar la seguridad de sus respectivas redes y mejorar la ciberresiliencia en todos los sectores.
Sin embargo, a menudo se pasa por alto la implementación del zero trust en los sistemas de tecnología operativa (OT). Gran parte de los debates sobre zero trust se centran principalmente en el entorno de tecnología de la información (IT).
Para implementar con éxito el zero trust en el entorno OT y responder a un panorama de amenazas cambiante, las organizaciones deberían considerar la adopción de buenas prácticas.
Los acontecimientos y cambios recientes en el ciberespacio, como el aumento de las ciberamenazas, el paso al trabajo híbrido y la posibilidad de llevar dispositivos propios al entorno laboral, han intensificado el debate sobre la necesidad de mejorar la postura general de ciberseguridad de las organizaciones. El zero trust ha surgido tanto como una posible solución como un desafío que genera confusión en los círculos de ciberseguridad sobre su eficacia.
¿Qué significan el zero trust y la tecnología operativa?
A menudo, se considera erróneamente el zero trust como una solución mágica o una única tecnología capaz de resolver todos los riesgos y vulnerabilidades cibernéticos de una empresa. En un intento por desmitificar el concepto de zero trust y aclarar su significado real, el Centro de Ciberseguridad del Foro Económico Mundial definió el zero trust como un «modelo basado en principios, diseñado en el marco de una estrategia de ciberseguridad, que aplica un enfoque centrado en los datos para tratar continuamente todo como desconocido —ya sea una persona o una máquina— y garantizar un comportamiento confiable».
Aunque el desarrollo y la implementación del zero trust en el entorno de tecnología de la información (IT) dominan gran parte del debate, hasta ahora la implementación del zero trust en el entorno de tecnología operativa (OT) ha pasado relativamente desapercibida.
La OT se refiere a las tecnologías que controlan y supervisan la infraestructura industrial y los equipos de fabricación. En esencia, este tipo de tecnología consta de dispositivos digitales que interactúan con objetos físicos para mantener en funcionamiento fábricas, equipos de fabricación, instalaciones de energía y otros similares.
¿Por qué es importante el zero trust para la OT?
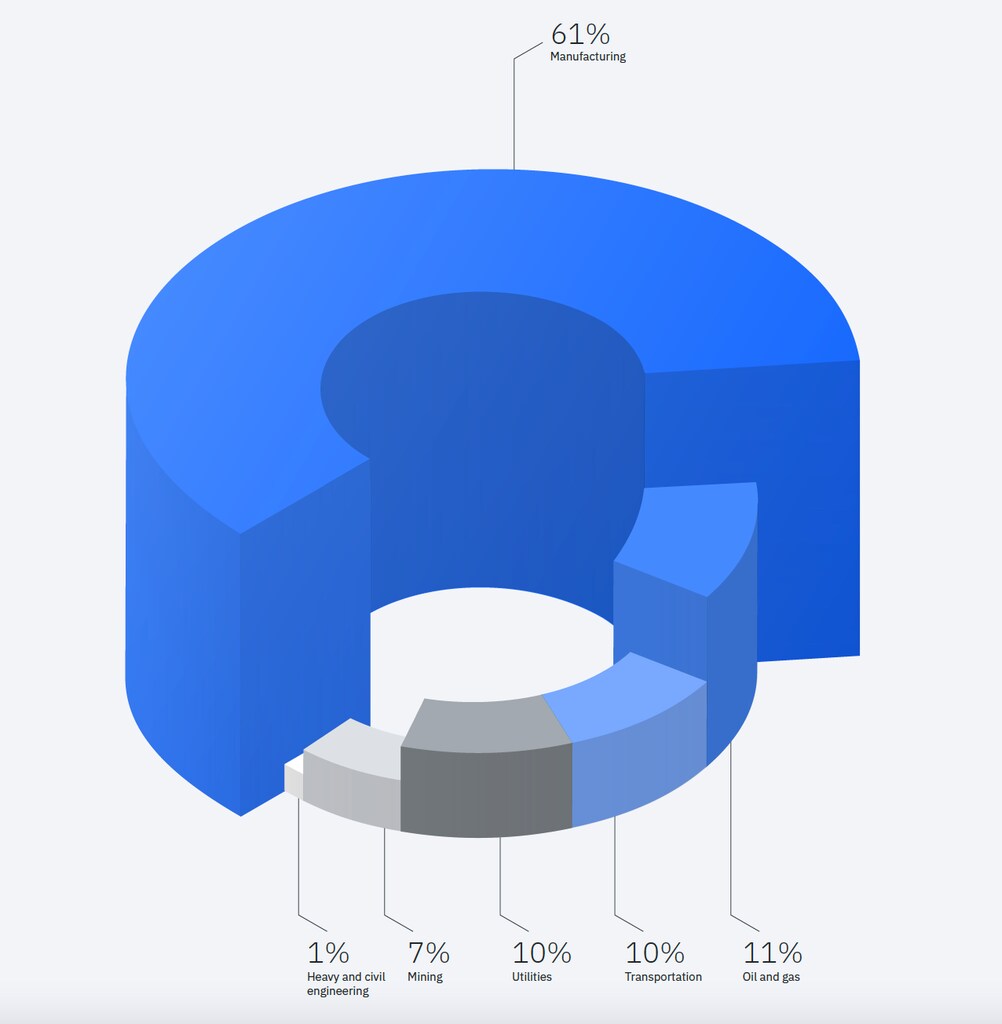
Según una encuesta publicada por Skybox Security en 2022, el 83 % de los encuestados afirmó haber sufrido al menos una brecha de seguridad de OT en los últimos 36 meses. Sin embargo, estos ataques afectan a los distintos sectores en diferente medida. Las investigaciones muestran que el sector manufacturero fue, con diferencia, el más afectado en 2021. A modo de comparación, el sector manufacturero sufrió el 61 % del total de ciberataques contra la OT, mientras que el sector del petróleo y el gas, el segundo más atacado, sufrió el 11 %.
Teniendo en cuenta que el 90 % de esas interrupciones requiere horas o más para resolverse, no se puede pasar por alto su costo. Otro hallazgo quizá más preocupante de Gartner indica que, para 2025, los ciberatacantes maliciosos podrían usar la OT como arma y causar daños físicos, con el potencial de poner en peligro vidas humanas.
¿Qué se necesita para implementar el zero trust en la OT?
Para implementar con éxito el zero trust en el entorno OT y responder a un panorama de amenazas cambiante, las organizaciones deberían considerar la adopción de las siguientes tres buenas prácticas de zero trust:
1. Aumentar la visibilidad de los activos OT críticos para protegerlos mejor
Al igual que en el entorno IT, uno de los principales desafíos en el entorno OT es la falta de una visión general de los miles de dispositivos conectados a una red OT. Según Fortinet, solo el 13 % de las organizaciones tiene esa visibilidad. Una de las razones de la escasa visibilidad es que el entorno OT suele estar muy distribuido entre distintas zonas geográficas e instalaciones físicas.
Muchas organizaciones todavía tienden a mantener un inventario manual de los activos OT mediante una simple hoja de datos. Esta práctica dificulta garantizar la exactitud y la integridad de los datos, por lo que no ofrece una imagen clara de los activos adquiridos y dados de baja.
Por eso es fundamental automatizar la gestión del inventario y mantener una visión centralizada y en tiempo real de los activos OT. Una visión clara de los recursos permite a las organizaciones identificar y cartografiar las vulnerabilidades, así como gestionar las posibles consecuencias y el impacto de una seguridad comprometida.
2. Aplicar la segmentación de redes en áreas críticas de su entorno
En una era de rápida digitalización, en la que convergen los entornos IT y OT, mantener la seguridad de ambos es imprescindible. Sin embargo, separar las redes IT y OT ayuda a prevenir los movimientos laterales entre redes al tener en cuenta todos los dispositivos.
Si está bien configurada, la segmentación de redes puede detener una brecha y minimizar los daños generales. Sin embargo, si no está configurada correctamente, alguien con acceso interno y bien situado puede abrir una puerta trasera para que el atacante se mueva por la red.
Para aislar estos distintos sistemas se necesita lo siguiente:
Una buena visibilidad de los activos en cada perímetro
La creación de segmentos de red
Un mecanismo de control de acceso basado en la identidad y bien mantenido
Hoy en día, la implementación plena del zero trust en el entorno industrial se enfrenta a un obstáculo importante: el grado de preparación de la OT desde una amplia variedad de perspectivas, incluida la fuerza laboral y la tecnología.
3. Implementar políticas y prácticas de control de acceso
A lo largo de los años, los mundos IT y OT han evolucionado con distintas prácticas de gestión de identidades y accesos. Se han incorporado diversas prácticas, como los controles de acceso físico y las conexiones remotas con o sin autenticación, entre otras. Todo el abanico de estas prácticas convierte la gestión de accesos en un desafío considerable.
Sin embargo, autenticar cada actividad es imprescindible y no debería ser negociable. Esto permite asignar permisos más granulares y que el equipo de seguridad detecte actividades inusuales en cualquier sistema, un requisito previo para gestionar de forma integral la superficie de ataque.
Las organizaciones deben definir quién tiene acceso a los sistemas y la información, en qué condiciones, y aplicar las políticas adecuadas en todo momento y a todas las personas con acceso.
Las políticas de control de acceso deben abarcar lo siguiente:
Determinar quién necesita acceso a qué dispositivos, aplicaciones y redes específicos para obtener visibilidad sobre el uso de los activos y los flujos de datos
Limitar los derechos de acceso de los usuarios a los recursos estrictamente necesarios, según la función de los usuarios y los dispositivos
Verificar y validar el acceso de forma continua y dinámica para todos los usuarios y dispositivos, respecto de todos los recursos
La seguridad debe formar parte de la mentalidad de la organización
A medida que numerosos sectores emprenden el camino hacia el zero trust para reforzar su postura cibernética, es importante considerar el paso a este modelo de seguridad como un cambio en la mentalidad de la organización y no como la introducción de una única solución técnica. Por consiguiente, exige un enfoque estratégico para todos los activos y recursos de la organización, incluidos los sistemas OT.




