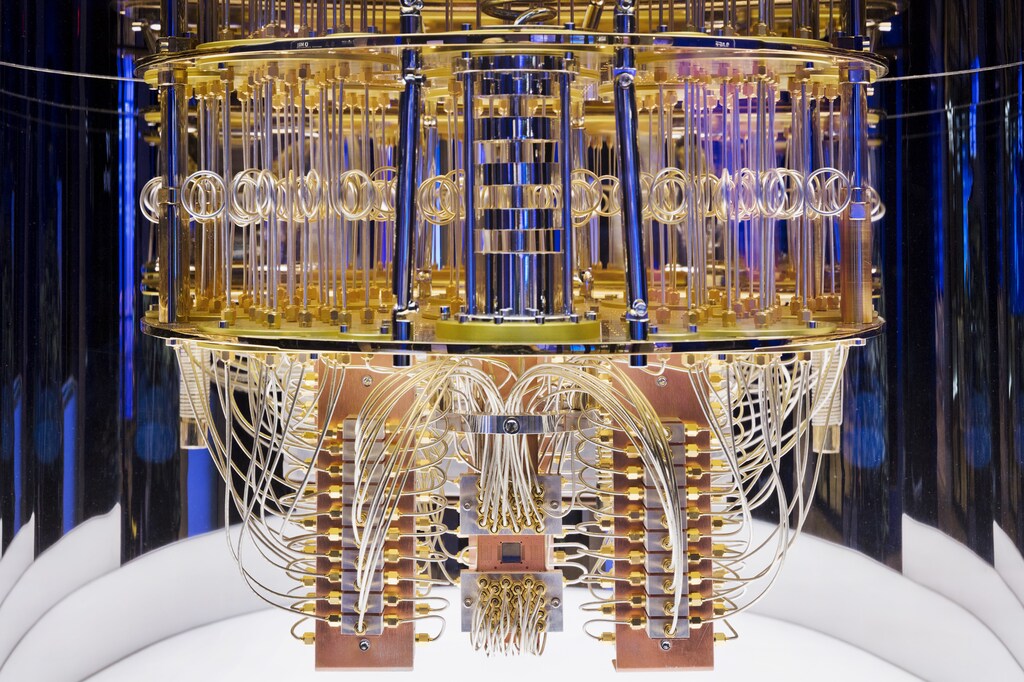
Los ordenadores cuánticos podrían permitir que actores malintencionados rompan los algoritmos de seguridad que actualmente protegen la mayoría de los sistemas de información y comunicación.
El problema "Y2Q" guarda similitudes con el error Y2K o error del milenio, pero las diferencias son más graves, desde el origen de la amenaza hasta la forma de resolver el problema.
Dada la gravedad de la amenaza y la magnitud de los esfuerzos necesarios para hacerle frente, las organizaciones deberían empezar a prepararse ahora.
El mundo fue testigo de uno de los mayores esfuerzos globales para abordar el problema del Y2K (también conocido como el error del milenio) durante la última década del siglo pasado. Se estima que se gastaron cerca de 308 000 millones de dólares en todo el mundo para hacer frente al problema del Y2K, de los cuales más de 130 000 millones de dólares se gastaron solo en Estados Unidos. Sin embargo, gracias a la coordinación y los esfuerzos internacionales, el problema del Y2K se gestionó bien.
Avanzamos dos décadas y nos encontramos con el problema "Y2Q", de nombre similar, que se espera que afecte a la mayoría de los sistemas de información y comunicación. El problema Y2Q se relaciona con los algoritmos que actualmente protegen los sistemas frente a ciberataques. Estos algoritmos se basan en problemas matemáticos complejos que resultan prácticamente intratables para los ordenadores tradicionales, pero los ordenadores cuánticos grandes y suficientemente capaces, que emplean la mecánica cuántica, podrían resolverlos en horas o incluso en minutos.
Si los actores malintencionados tienen acceso a esa potencia de cómputo cuántico, podrían vulnerar la seguridad de los sistemas gubernamentales y empresariales, alterar o incluso dañar los servicios públicos y la infraestructura de suministros, interrumpir las transacciones financieras y comprometer datos personales. Esta es la amenaza a gran escala conocida como Y2Q.
Por qué la «PQC» es la solución recomendada para Y2Q
Expertos del sector, agencias gubernamentales y organizaciones de normalización respaldadas por gobiernos y organizaciones privadas de todo el mundo trabajan en soluciones para el problema Y2Q. Se proponen dos opciones fundamentales: la criptografía poscuántica (PQC) y la distribución cuántica de claves (QKD).
Los algoritmos PQC están diseñados para resistir ciberataques que impliquen tanto ordenadores clásicos como cuánticos. Estos algoritmos siguen basándose en complejidades matemáticas clásicas y en técnicas de cómputo convencionales. Se espera que sustituyan a los algoritmos existentes que son vulnerables a las amenazas de los ordenadores cuánticos.
La QKD es un mecanismo para comunicaciones seguras que implementa protocolos criptográficos basados en los principios de la física cuántica. La QKD requiere hardware especial adicional.
La QKD, como tecnología, todavía está en desarrollo; por ello, se espera que la PQC sea la forma más común de criptografía resistente a la computación cuántica que se adopte en todo el mundo. Está diseñada con métodos clásicos y se espera que funcione en la infraestructura existente sin necesidad de hardware especial, a diferencia de la QKD.
Considerando la gravedad de la amenaza y la magnitud de los esfuerzos necesarios, la industria, los gobiernos y las organizaciones de normalización ya están trabajando en la definición de estándares para algoritmos, protocolos y sistemas.
Las organizaciones de normalización y del sector colaboran para desarrollar nuevos algoritmos PQC resistentes a la computación cuántica. El Instituto Nacional de Normas y Tecnología (NIST) del Departamento de Comercio de Estados Unidos está a la vanguardia en este ámbito. Tras un proceso de evaluación de varios años, el NIST anunció la selección de cuatro algoritmos que se espera que se conviertan en estándares de criptografía poscuántica en 2024. Se espera que las organizaciones adopten estos algoritmos criptográficos en los sistemas de tecnologías de la información y en la tecnología operativa, y que actualicen sus sistemas para protegerse frente a las amenazas de Y2Q como parte de una migración hacia la seguridad cuántica.
Comprender Y2Q en comparación con Y2K
Para comprender mejor la amenaza de Y2Q, debemos comparar y analizar ciertas similitudes y diferencias específicas entre Y2Q e Y2K.
Las similitudes incluyen:
Ambas están impulsadas por el miedo, la incertidumbre y la duda.
Ambas tienen el potencial de causar un impacto a gran escala en los sistemas informáticos de todo el mundo.
La implementación de una solución requiere muchos ingenieros capacitados.
En ambos casos, las pruebas y la validación son partes muy críticas de la solución.
Existen esfuerzos y colaboraciones globales, en Estados Unidos, Europa y Asia, para abordar el problema, incluida la participación de los gobiernos. Por ejemplo, Estados Unidos ha aplicado leyes centradas específicamente en Y2Q, como hizo con Y2K.
En ambos casos, los programas informáticos y la infraestructura de los sistemas empresariales y operativos deben revisarse, evaluarse, corregirse y actualizarse.
Las diferencias son más graves:
Plazos: en el caso de Y2K, existía una fecha límite muy clara: si no se corregía, el problema afectaría a los sistemas informáticos al inicio del nuevo siglo. En el caso de Y2Q, no sabemos cuándo estarán disponibles ordenadores cuánticos lo bastante potentes como para romper los algoritmos criptográficos en uso. Hay una incertidumbre total sobre los plazos.
Origen de la amenaza: en el caso de Y2K, se tenía la certeza de que el problema era interno a los sistemas; el origen de Y2Q es siempre externo y tiene intenciones malintencionadas de causar daño o perjuicio.
Solución: aunque Y2K fue un problema enorme, la solución para resolverlo era sencilla y directa; para resolver el problema Y2Q existen múltiples soluciones propuestas. Las dos soluciones principales descritas anteriormente presentan cada una sus propias complejidades de implementación.
Ejecución: en el caso de Y2K, existía una fecha límite clara para que todos los sistemas de una organización se actualizaran o mejoraran. Fue una actividad única y, una vez corregido el problema, quedó resuelto. Para Y2Q, es necesario realizar un análisis detallado de los sistemas y los datos. Tras preparar una hoja de ruta para corregir o actualizar estos sistemas, el resultado puede ser un proyecto de varios años en lugar de una actividad puntual. Las organizaciones necesitan alcanzar un estado de agilidad criptográfica, con ciclos dinámicos de supervisión y actualización.
Visibilidad del daño: el daño potencial causado por Y2K, si no se abordaba, se esperaba que fuera directamente visible o perceptible. Con Y2Q, los daños pueden no ser visibles ni experimentarse debido a la naturaleza de la amenaza. El agente malintencionado puede ni siquiera revelarse de inmediato y causar daños en un momento posterior.
Por qué debemos actuar ahora y cómo
Y2Q es una preocupación creciente, a medida que el riesgo cuántico en el ciberespacio surge poco a poco. Algunos avances importantes demuestran la gravedad y la urgencia del problema. Por ejemplo: la aprobación de la Ley de Preparación para la Ciberseguridad de la Computación Cuántica por parte del gobierno de Estados Unidos en diciembre de 2022 y el fin de la cobertura de los ciberataques estatales por parte de algunas aseguradoras. Las organizaciones de todo el mundo deben reconocer estos avances.
Los ordenadores cuánticos actuales todavía son rudimentarios en sus capacidades; se tardarán muchos años en crear ordenadores cuánticos lo bastante potentes como para romper los algoritmos criptográficos actuales. No obstante, dada la gravedad de la amenaza y la magnitud de los esfuerzos necesarios para hacerle frente, la industria, los gobiernos y los organismos de normalización ya han empezado a prepararse para las migraciones a la seguridad cuántica y para la adopción de los algoritmos PQC.
¿Cómo aborda el Foro Económico Mundial los crecientes desafíos de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar los desafíos que requieren respuestas colectivas.
La preparación es fundamental. Una organización debe comprender y recopilar toda la información sobre la criptografía utilizada en sus diversas aplicaciones, para determinar cómo afectarían al rendimiento de dichas aplicaciones los distintos algoritmos de criptografía poscuántica e híbridos. Debe preparar una hoja de ruta bien definida para iniciar la migración real. En esta fase, la transición a la criptografía resistente a la computación cuántica debe implementarse en todos los sistemas de la organización. Posteriormente, los sistemas actualizados deben someterse a pruebas y validarse en cuanto a su seguridad, funcionalidad y rendimiento previstos.
No disponemos de una buena estimación del coste total de la transición a la criptografía resistente a la computación cuántica, pero el tamaño y la complejidad de Y2Q son significativamente mayores que los de Y2K, lo que hace necesario desarrollar soluciones durante las próximas dos décadas. Las organizaciones deben empezar a prepararse lo antes posible.
Para saber más, lea el informe de Capgemini Y2Q: un camino hacia la criptografía resistente a la computación cuántica.




