El modelo Zero-Trust ha sido ampliamente reconocido como un enfoque eficaz para prevenir las brechas de datos y mitigar el riesgo de ataques a la cadena de suministro.
Ahora es el momento de adoptar Zero-Trust, ya que la pandemia acelera la adopción de tecnologías de nube y trabajo remoto, y las empresas se enfrentan a una regulación más estricta.
No existe un producto milagroso ni una forma única de implementar Zero-Trust; requiere un enfoque de seguridad por capas que abarque toda la infraestructura digital.
El concepto de Zero-Trust existe desde hace tiempo. Aunque este modelo ha sido ampliamente reconocido como un enfoque eficaz para prevenir las brechas de datos y mitigar el riesgo de ataques a la cadena de suministro, su adopción en los sectores privado y público ha sido lenta e incoherente. Esto está a punto de cambiar.
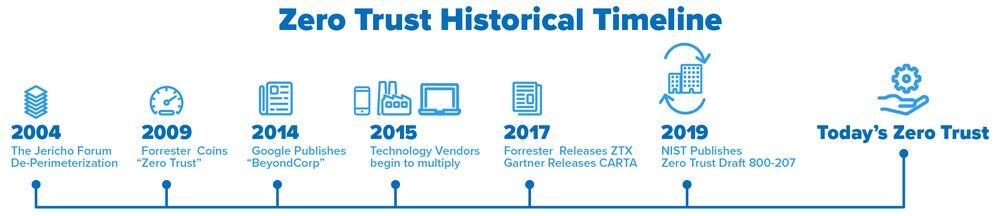
Fue en 2003 cuando el Jericho Forum, un consorcio de seguridad, definió algunos de los primeros trabajos sobre lo que hoy llamamos Zero-Trust, cuyo principio básico es que no deberíamos confiar en nadie ni en nada solo porque esté dentro del perímetro de la organización.
Forrester estableció posteriormente el modelo Zero-Trust en 2011, centrado en el principio rector «Nunca confíes, verifica siempre» y en el reconocimiento de que los cortafuegos perimetrales ya no son suficientes para proteger los secretos y los activos empresariales.
Varias organizaciones, como Google o Microsoft, establecieron metodologías para implementarlo y ponerlo en práctica, pero hasta ahora aún no se ha adoptado ampliamente. ¿Por qué, entonces, es ahora el momento de adoptar Zero-Trust y aprender las lecciones de otros que ya han recorrido este camino?
Un momento decisivo para adoptar el modelo Zero-Trust
En primer lugar, la pandemia de COVID-19 ha acelerado la adopción de tecnologías de nube y trabajo remoto, transformando aún más la superficie de ataque, así como la complejidad y la interdependencia en toda la cadena de suministro digital. La vieja mentalidad de castillo y foso, centrada en proteger el perímetro, ya no es viable.
En segundo lugar, las empresas se enfrentan a normativas más estrictas y a una presión creciente para mejorar la privacidad de los datos.
En tercer lugar, las políticas gubernamentales y las órdenes ejecutivas, como la que promulgó la administración Biden en mayo, impondrán el modelo Zero-Trust para hacer frente al creciente número de campañas maliciosas que amenazan a los sectores público y privado, así como la seguridad, la privacidad y, en última instancia, el sustento de las personas.
Las lecciones aprendidas de los recientes ataques que afectaron a Colonial Pipeline o a la empresa cárnica JBS subrayan que las organizaciones deben considerar las implicaciones que pueden afectar al ecosistema y a la sociedad en general.
¿Hacia dónde vamos a partir de aquí?
Es importante reconocer que no existe un producto milagroso ni una forma única de implementar Zero-Trust. Requiere un enfoque de seguridad por capas que abarque toda la infraestructura digital, tanto los sistemas heredados como los modernos, con énfasis en disponer de los controles adecuados en el punto en que el usuario accede a los recursos digitales y en reducir la dependencia de la seguridad perimetral.
Si bien no existen definiciones de Zero-Trust universalmente aceptadas, los siguientes principios se reconocen como esenciales para implementar una hoja de ruta estratégica de Zero-Trust:
Principio 1: Sea coherente en la forma de autenticar y autorizar a cualquier usuario y recurso digital, incluidos cualquier recurso informático y de datos dentro y fuera de la organización. Este principio asume que la arquitectura digital, los usuarios y todos los recursos que posee una organización están bien comprendidos y documentados. Aplique un mecanismo de acceso Just-In-Time para autenticar positivamente una solicitud en el momento en que se realiza, sin suponer que una solicitud es auténtica por un certificado anterior.
Principio 2: Proteja todas las comunicaciones independientemente de la ubicación de la red mediante tecnologías de cifrado y autenticación multifactor, para garantizar que los datos transmitidos permanezcan siempre protegidos.
Principio 3: Aplique el acceso basado en el principio de mínimo privilegio, apoyándose en una mayor conciencia situacional sobre los usuarios, las aplicaciones y los dispositivos utilizados y a los que se accede, así como en atributos ambientales y de comportamiento. Despliegue un mecanismo de acceso justo-suficiente basado en políticas dinámicas en tiempo real, que garantice que solo se conceda el acceso necesario y únicamente durante la duración de la solicitud.
Principio 4: Supervise y verifique de forma explícita la postura de seguridad y la integridad de todos los recursos digitales, incluidos los dispositivos personales que puedan utilizarse para acceder a determinadas aplicaciones corporativas. La recopilación de la información necesaria sobre el estado actual, la salud y la postura de los activos, a partir de puntos de datos con múltiples atributos, como la identidad del usuario, la MFA del usuario, la ubicación, el día y la hora, la autenticación del dispositivo, el estado de salud del dispositivo, el servicio o la carga de trabajo, la clasificación de datos y las anomalías. Esta mayor conciencia situacional ayudará, en última instancia, a mejorar las decisiones de acceso.
Principio 5: Consulte siempre los principios rectores «Nunca confíes, verifica siempre» y «asume que habrá una brecha». Este enfoque ayudará a centrarse en minimizar el daño causado por una brecha de datos o un ciberataque tanto como en prevenirlo.
Aunque la implementación de estos principios puede ser compleja, han demostrado ser muy eficaces para prevenir los ciberataques y las tácticas avanzadas utilizadas por actores cibermaliciosos. Es una buena práctica centrarse en los datos y recursos digitales más críticos al implementar estos principios y las políticas de acceso necesarias.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer su ciberresiliencia y a abordar retos que requieren respuestas colectivas.
El camino hacia Zero-Trust será diferente para cada organización. Y aunque es posible que nunca se llegue al estado final, todos pueden iniciar el recorrido y empezar a adoptar estos principios clave.
Como cualquier otra iniciativa de transformación, requerirá una comprensión sólida de los distintos enfoques y mecanismos de Zero-Trust, así como una evaluación exhaustiva de la preparación organizativa, los beneficios empresariales y las capacidades necesarias para maximizar el resultado operativo.




