En todos los países, los gobiernos poseen y protegen el saber hacer sobre una ciberseguridad verdaderamente sólida.
Sin embargo, dada la creciente amenaza y sofisticación de los ciberataques contra las empresas, esta situación debe cambiar.
Así es como las empresas y los gobiernos deberían dar los primeros pasos el uno hacia el otro para construir defensas cibernéticas más sólidas en todos los frentes.
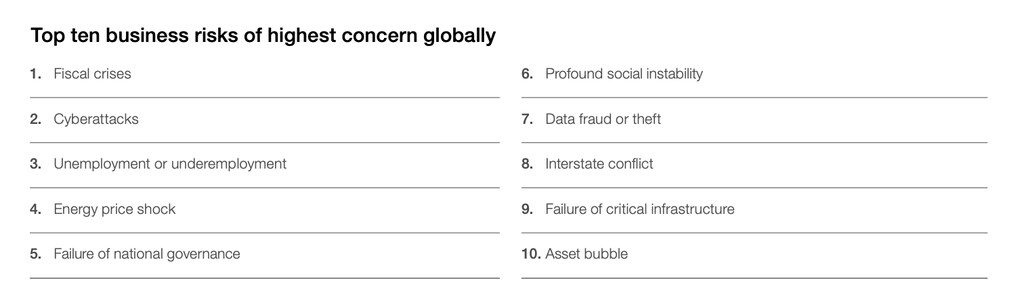
Los ciberataques siguen siendo señalados como un riesgo empresarial clave. En el reciente informe del Foro Económico Mundial Riesgos regionales para hacer negocios 2019, los encuestados de seis de las diez economías más grandes del mundo identificaron los ciberataques como su principal riesgo.
Sin embargo, a diferencia de otros riesgos, como las crisis fiscales o las subidas bruscas de los precios de la energía, los ciberataques tienen una mitigación clara: la ciberseguridad. Aun así, pese a una década de aumento del gasto, los encuestados no confían en su capacidad para ofrecer una ciberseguridad lo bastante sólida como para mitigar el riesgo. ¿A qué se debe esto?
Una razón fundamental es la falta de conocimiento y comprensión sobre ciberseguridad incluso en las mayores organizaciones comerciales. ¿Cómo puede ser esto así, si casi todas las organizaciones han nombrado a un director de seguridad de la información (CISO) y, quizá (al menos en la era previa a la COVID), el circuito de conferencias más intensivo del mundo permite compartir constantemente experiencias y buenas prácticas entre ellos? La respuesta es que, en todos los países, el conocimiento sobre cómo ofrecer una ciberseguridad sólida (una ciberseguridad en la que realmente se pueda confiar para mitigar el riesgo de ciberataques) sigue muy restringido a una comunidad gubernamental y de seguridad nacional reducida.
El arte de gobernar
Los gobiernos llevan mucho tiempo teniendo que proteger sus sistemas más sensibles frente a ciberataques, a menudo lanzados por gobiernos de otros países. Y, por supuesto, existe también la imagen especular: los gobiernos tienen experiencia en intentar lanzar ciberataques contra sus rivales. Sus enfoques para defender sus sistemas más críticos se basan, por tanto, tanto en una necesidad fundamental como en la experiencia práctica. Estos enfoques suelen ser bastante distintos de las prácticas de ciberseguridad del sector privado.
Se cree ampliamente que las medidas para defender los sistemas gubernamentales más sensibles, por ejemplo, aquellos que contienen información secreta clasificada, son sencillas pero poco prácticas. ¿Acaso no están los sistemas “aislados por completo del aire”, es decir, no conectados físicamente a sistemas menos fiables, como internet? Aunque esto fue cierto en otro tiempo, los gobiernos han desarrollado desde entonces amplios conjuntos de prácticas y directrices sofisticadas sobre cómo se pueden establecer conexiones entre sistemas sensibles y no fiables de forma que ofrezcan una sólida protección frente a ciberataques.
En términos generales, agencias gubernamentales como la NSA estadounidense o el GCHQ británico han compartido ampliamente su experiencia en ciberseguridad a través de foros como el Instituto Nacional de Estándares y Tecnología (NIST). Sin embargo, la conexión de sistemas sensibles con sistemas no fiables, a la que suele denominarse “soluciones entre dominios”, sigue siendo una frontera poco explorada, en la que el conocimiento no se comparte ampliamente, incluso entre los servicios gubernamentales. De hecho, hasta hace poco, en la mayoría de los países gran parte de la información estaba clasificada y sujeta a control de exportación. Pero, con la creciente toma de conciencia política de que proteger infraestructuras y servicios críticos, a menudo de titularidad comercial, es hoy tan importante como proteger los secretos militares y diplomáticos, muchos gobiernos están, en principio, dispuestos a compartir sus conocimientos.
Sin embargo, muy pocos profesionales comerciales de la ciberseguridad saben que existe este cuerpo de conocimiento. Dado que se sitúa en el centro de cómo los espías se protegen de otros espías, quizá esto no sea sorprendente. Quizá también sea igualmente lógico que, cuando se comunica el tema, la incomprensión se perpetúe por un lenguaje que puede resultar prohibitivo. Del mismo modo que los servicios de seguridad comerciales desconocen la experiencia gubernamental, los servicios gubernamentales con frecuencia desconocen las realidades del entorno empresarial actual. Estos puntos de partida tan dispares entre ambas comunidades hacen que la comunicación sea un obstáculo incluso cuando se intenta.
No todos estos enfoques de seguridad sólidos que proceden de los servicios gubernamentales son aún prácticos para su despliegue generalizado; al fin y al cabo, solo hace poco los productos que incorporan estos enfoques han empezado a estar disponibles para los compradores convencionales. Pero las organizaciones comerciales deben evaluar estos enfoques frente a los que promueven los proveedores tecnológicos establecidos (que, por supuesto, distan mucho de ser partes desinteresadas) y, después, trabajar con nuevas empresas y otros innovadores para desarrollar los nuevos productos y capacidades que necesitan.
Las alianzas público-privadas han sido fundamentales para el desarrollo de la ciberseguridad durante la última década, mediante el intercambio de información sobre amenazas entre organizaciones comerciales y agencias gubernamentales tradicionalmente reservadas. Ahora se presenta la oportunidad de una nueva era de alianzas público-privadas, para un nuevo ámbito de intercambio de información.
Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar retos que requieren respuestas colectivas.
Las organizaciones comerciales tendrán que presionar a sus socios gubernamentales para que compartan información sobre cómo estos logran una ciberseguridad sólida para sus sistemas más sensibles, y deberán dedicar tiempo a aprender y asimilar material desconocido. Por su parte, los gobiernos tienen una serie de responsabilidades para que el proceso de intercambio sea eficaz y productivo.
Asumir la responsabilidad
En primer lugar, los gobiernos deben hablar con mayor franqueza sobre temas que tradicionalmente solo se han compartido dentro de una pequeña comunidad. Existe un componente cultural en las organizaciones históricamente reservadas, y los paralelismos con el intercambio de inteligencia sobre amenazas son claros: se necesitan programas e iniciativas específicas para abrir el diálogo público-privado en un ámbito en el que históricamente ha habido poco o ningún diálogo.
En segundo lugar, los gobiernos deben entender que, aunque muchas de sus prácticas y experiencias pueden ser pertinentes para las organizaciones comerciales, no todas lo son. En particular, las organizaciones comerciales estarán mucho más interesadas en protegerse frente a ataques que afecten a la continuidad del negocio, por ejemplo, frente al ransomware, que en medidas específicas para la protección de secretos.
Y, en tercer lugar, los servicios de seguridad gubernamentales deben reconocer que el lenguaje que utilizan internamente no conecta con el mundo comercial y que cabe esperar una incomprensión mutua. La primera tarea es construir una alianza: descubrir términos y puntos de partida comunes que permitan una comunicación eficaz, al tiempo que se identifican las diferencias críticas que deben gestionarse. En las conversaciones sobre este tema, incluso las suposiciones más “obvias” merecen ser cuestionadas.
Hace veinte años, nadie fuera del gobierno necesitaba conocer estos enfoques de alta seguridad. Pero en un mundo en el que las empresas señalan los ciberataques como su riesgo número uno, no es razonable esperar que las empresas se defiendan frente a esos ataques sin una comprensión completa de sus opciones. Hace diez años, la conciencia sobre el riesgo cibernético era baja: la alianza público-privada para el intercambio de inteligencia sobre amenazas ha cambiado drásticamente esa situación y ha situado el riesgo cibernético en lo más alto de la agenda corporativa. Con una nueva alianza público-privada centrada en las medidas de ciberseguridad sólidas que pueden mitigar eficazmente el riesgo de ciberataques, en la próxima década podremos empezar a reducir ese riesgo.




