El reciente anuncio del primer ministro australiano de que un «actor estatal sofisticado» había pirateado las redes informáticas de los principales partidos políticos del país vuelve a poner de relieve la grave amenaza que representan los ciberataques.
Esto se produce tras una brecha en la red de la sede del Parlamento a principios de este año. Entre los ejemplos anteriores en Australia figuran el ataque con malware de 2015 contra la Oficina de Meteorología y las brechas en los sistemas informáticos de la Universidad Nacional de Australia en 2018.
De hecho, las operaciones cibernéticas dirigidas contra las infraestructuras del Gobierno australiano se han descrito como la «nueva normalidad».
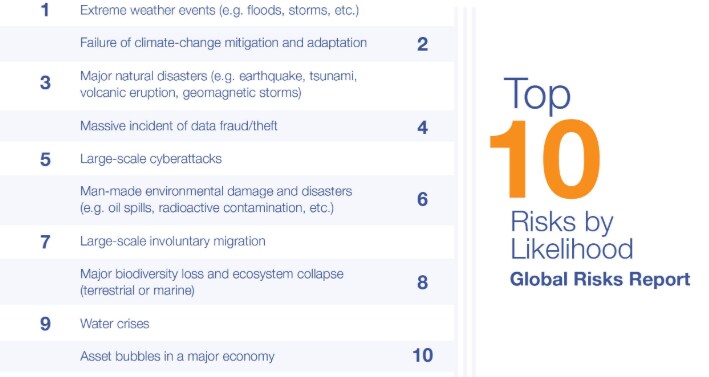
Australia no es el único país que afronta esta amenaza, que es considerable. La secretaria de Seguridad Nacional de Estados Unidos subrayó la gravedad de este desafío cuando sugirió recientemente que:
… los ciberataques, por la amplitud y el alcance de sus posibles consecuencias, superan ahora el riesgo de los ataques físicos.
Los avances tecnológicos siguen superando a la evolución jurídica. Aunque responsables de inteligencia han sugerido que el ataque más reciente procedía de un «Estado nación», la realidad es que el marco vigente del derecho internacional no ofrece recursos jurídicos oportunos ni eficaces.
El problema de la atribución
Uno de los obstáculos más importantes es el problema de la atribución. Para que un Estado nación sea considerado responsable en virtud del derecho internacional por un acto concreto, ese acto debe ser atribuible a dicho Estado. Esto puede ocurrir de diversas maneras. Por ejemplo, la conducta de los órganos estatales (como los departamentos y los funcionarios gubernamentales) suele ser atribuible al Estado.
Pero aquí surge un problema clave: en el caso de los ciberataques, los Estados no suelen actuar a través de organismos estatales formales. En cambio, tienden a recurrir a actores no estatales, menos visibles, más alejados y que ofrecen una negación plausible. Esto plantea problemas tanto de atribución fáctica como jurídica.
El problema fáctico es que a menudo resulta extremadamente difícil identificar con precisión el origen de un ciberataque. La falta de fronteras y el anonimato característicos del ciberespacio dificultan que los Estados identifiquen quién es exactamente responsable de un ciberataque concreto.
Los perpetradores son cada vez más eficaces a la hora de ocultar su verdadera identidad y ubicación. Incluso pueden hacer que parezca deliberadamente que terceros inocentes son responsables de un ataque.
El problema jurídico de la atribución surge del hecho de que, por lo general, el derecho internacional no considera a los Estados responsables de las acciones de actores no estatales.
La responsabilidad solo se atribuirá si el Estado reconoce y adopta la conducta del actor no estatal como propia, o si dirige o controla a dicho actor.
Lo primero es poco probable, dada la gran cautela con que los Estados ocultan su participación en ciberataques. Lo segundo también es improbable, debido al elevado umbral que establece el derecho internacional para demostrar la dirección o el control requeridos.
La Corte Internacional de Justicia ha sostenido que debe demostrarse que un Estado ejerció un «control efectivo» sobre cada acto concreto cuya atribución se solicita. El mero hecho de proporcionar ayuda financiera o equipos para apoyar un ciberataque, o incluso de ofrecer una base segura a hackers individuales, probablemente no bastaría para cumplir el criterio del «control efectivo».
Dados estos problemas, es muy poco probable que un Estado llegue a rendir cuentas públicamente en virtud del marco jurídico vigente.
Una cosa es que responsables de inteligencia sugieran en privado que China podría ser culpable de la brecha más reciente. Pero eso dista mucho de alcanzar el elevado umbral necesario para establecer la responsabilidad estatal en virtud del derecho internacional.
¿Cómo puede responder un Estado a un ciberataque?
Aunque pudiera establecerse la atribución jurídica, eso no resolvería por completo las complejidades legales. El derecho internacional ofrece pocos mecanismos que permitan a un Estado responder eficazmente a un ciberataque una vez ocurrido.
Un Estado puede recurrir a la fuerza en legítima defensa, pero solo en respuesta a un ataque armado. En este contexto, un ataque armado se refiere únicamente a los usos más graves de la fuerza. Es muy poco probable que actos de ciberespionaje centrados principalmente en recopilar información o datos puedan calificarse como un ataque armado según esta definición.
Del mismo modo, aunque el derecho internacional permite en determinadas circunstancias adoptar contramedidas (una amplia categoría de medidas temporales y reversibles destinadas a inducir a un Estado a poner fin a su conducta ilícita), las condiciones que se les imponen hacen que su utilidad en el contexto de los ciberataques sea limitada. Por ejemplo, salvo en las circunstancias más urgentes, un Estado perjudicado debe notificar al Estado responsable su decisión de adoptar contramedidas y ofrecerle negociar antes de aplicarlas. Estos requisitos procedimentales son sencillamente impracticables al responder a ciberataques, dada su posible rapidez y alcance.
Los ciberataques de Estados extranjeros representan una amenaza real y creciente para Australia. Lamentablemente, el marco vigente del derecho internacional ofrece poca protección o reparación eficaces. Esto hace aún más importante que Australia se asegure de hacer todo lo posible para protegerse a sí misma y a sus instituciones democráticas de los ciberataques.




