Los ciberataques casi se han duplicado en los últimos cinco años, sin señales de que vayan a disminuir. Debido al creciente número de brechas de ciberseguridad, se está produciendo un cambio en el mercado hacia la exigencia de una innovación tecnológica más segura. Tras grandes ciberataques como NotPetya y WannaCry que paralizaron durante semanas a empresas de todo el mundo, el ciberriesgo se convirtió rápidamente en uno de los factores más importantes a considerar al tomar una decisión ejecutiva sobre la estrategia empresarial.
¿Cuál es el papel de la comunidad inversora en la protección de nuestro futuro digital? Cada vez más, evaluar el ciberriesgo de las inversiones objetivo, y supervisar y mitigar el ciberriesgo de las empresas de la cartera, forman parte del deber fiduciario de los inversores. Tienen la oportunidad y la capacidad de destinar capital invertible a mejorar las cibercapacidades de una empresa de su cartera.
Tienen la responsabilidad de invertir capital en empresas. Sabiendo que buscan rendimientos de inversión significativos, y que las inversiones ciberresponsables son componentes clave a largo plazo de las empresas viables, también redunda en su interés económico fomentar la innovación responsable.
En lo que respecta a la gestión de los ciberriesgos, algunos sectores industriales están empezando a exigir más funciones de seguridad a sus proveedores. Por ejemplo, en el sector sanitario de Estados Unidos aumenta la demanda de productos más seguros. Los hospitales han comenzado a exigir que los fabricantes de dispositivos médicos mejoren las ciberdefensas de sus bombas de infusión conectadas a internet, mesas de imagen para biopsias y otros productos sanitarios. Los hospitales prueban los dispositivos y piden a los fabricantes que revelen el software propietario que ejecutan los productos para identificar vulnerabilidades. Otros sectores también están empezando a darse cuenta de que la tecnología impregna todas las empresas y de que deben prestar atención a las consecuencias.
Con la creciente demanda de productos con seguridad desde el diseño, el mercado recompensa cada vez más las mejores funciones de seguridad. La privacidad y la seguridad son de importancia creciente para los consumidores. Una investigación reciente de Bain & Company destaca que los clientes empresariales están dispuestos a comprar más dispositivos del internet de las cosas (IoT) y a pagar más por ellos si se atienden sus preocupaciones sobre los riesgos de ciberseguridad. También sugiere que el 93 % de los directivos pagaría un 22 % más, de media, por dispositivos con mejor seguridad.
El mercado puede estar reclamando una innovación más segura, pero el progreso no avanza con suficiente rapidez; no está superando la velocidad a la que se deteriora la confianza digital. El Foro Económico Mundial trabaja con sus socios para identificar nuevas formas de garantizar que la seguridad de un producto y sus funciones innovadoras se incorporen en todas las etapas del desarrollo, desde el diseño hasta la experiencia del usuario. Se ha identificado a la comunidad inversora como un grupo central clave que puede guiar a las empresas de cartera y a los emprendedores hacia una mayor seguridad en la próxima generación de innovación tecnológica. El primer paso es la concienciación y un marco empresarial global que ayude a los inversores y a otros actores a situar la seguridad digital como un componente central del riesgo.
El Centro de Ciberseguridad del Foro ha elaborado principios de alto nivel y un marco de evaluación de diligencia debida en ciberseguridad para la comunidad inversora. Los principios y el marco de ciberseguridad ofrecen orientación a los inversores sobre cómo priorizar la seguridad en sus empresas de cartera, evaluar la preparación en ciberseguridad y la seguridad de la innovación de un posible objetivo de inversión antes de invertir, y reforzar las capacidades de ciberseguridad de una organización después de la inversión.
Los inversores pueden aplicar los seis principios en su estrategia y procesos de inversión para mejorar la ciberseguridad en sus empresas de cartera y en su innovación, y para proteger mejor su propiedad intelectual, uno de los activos más valiosos de cualquier empresa innovadora.
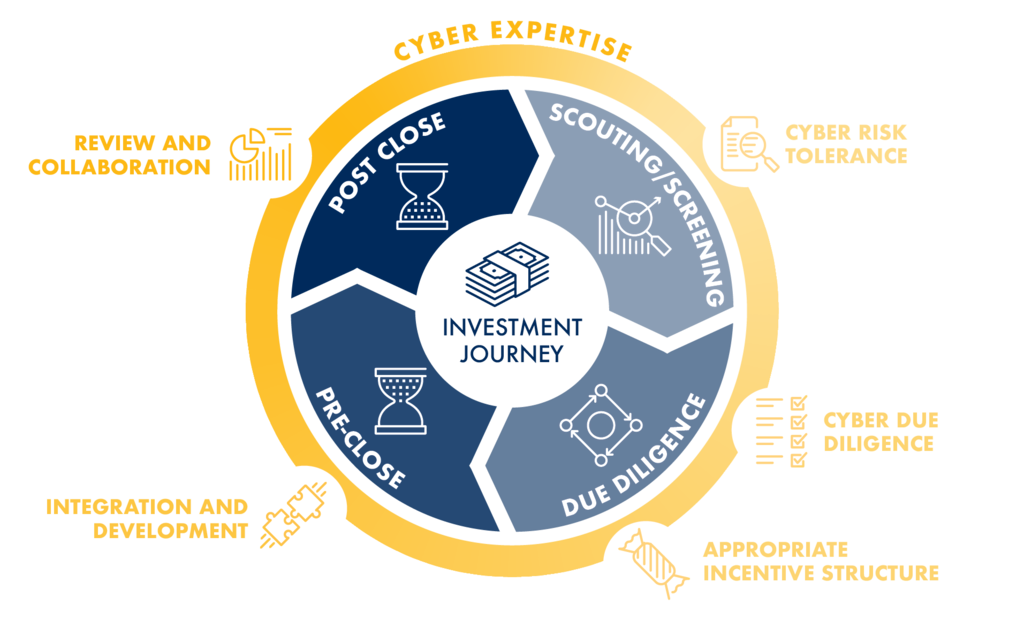
El principio cibernético general no consiste únicamente en conocimientos técnicos, sino que se basa en la concienciación sobre la seguridad en la gobernanza y la inversión. La experiencia en ciberseguridad puede lograrse mediante el establecimiento de: 1. una tolerancia al ciberriesgo; 2. una diligencia debida en materia cibernética; 3. una estructura de incentivos adecuada para incentivar la ciberseguridad o desincentivar la inseguridad; 4. la integración y el desarrollo de personas, procesos y tecnología, y; 5. la revisión periódica de los avances y retos en ciberseguridad, y la colaboración e intercambio de buenas prácticas. Estos principios de diligencia debida en ciberseguridad deben integrarse en todas las fases del proceso de inversión.
Los inversores deben incorporar la diligencia debida en ciberseguridad en el proceso general de diligencia debida. Para hacerlo con éxito, necesitan una herramienta estandarizada que permita evaluar la preparación en ciberseguridad y el grado de ciberriesgo de una empresa objetivo. El marco de evaluación de ciberseguridad es el primer paso hacia dicha herramienta para los inversores, ya que ayuda a identificar carencias en el programa de gestión del ciberriesgo y en la gobernanza de la empresa objetivo. Los resultados de la evaluación permiten a los inversores identificar los ámbitos en los que la ciberseguridad necesita mejoras y en los que pueden actuar para priorizarla con el fin de reducir el ciberriesgo.
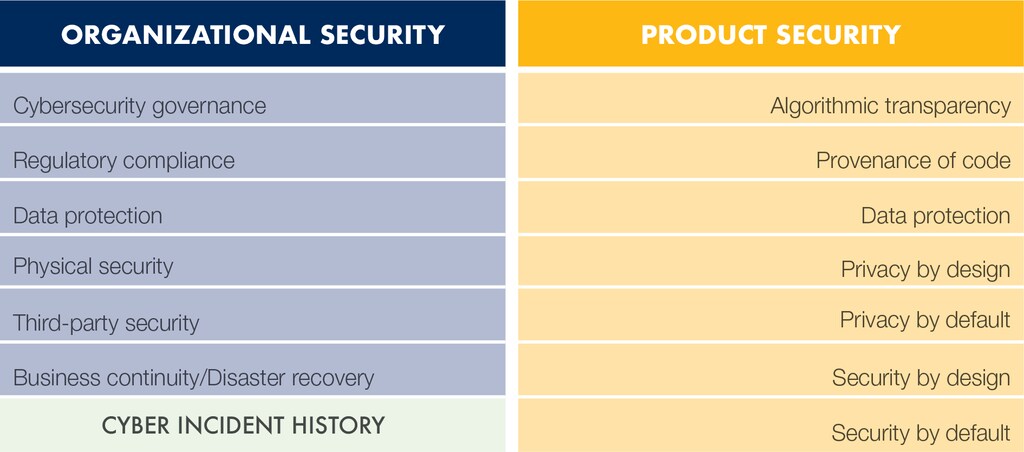
El Foro Económico Mundial ha desarrollado un Marco de Evaluación de Diligencia Debida en Ciberseguridad compuesto por dos partes: 1. seguridad organizativa; y 2. seguridad de los productos. Mediante este marco, los inversores pueden evaluar no solo la ciberseguridad de una organización, sino también la seguridad de la innovación tecnológica o del producto.
Tenga en cuenta que la responsabilidad cibernética del inversor no termina una vez realizada la evaluación de diligencia debida. Si el inversor decide invertir en la empresa, es su deber orientar y dirigir a la empresa hacia mejores prácticas de seguridad y mejorar en aquellos ámbitos en los que la empresa de cartera pueda tener un rendimiento inferior o presente un nivel de riesgo más alto. La ciberresiliencia y la preparación son un proceso en constante evolución; deben revisarse periódicamente y ajustarse.
En última instancia, el objetivo de desarrollar productos más seguros es reducir la superficie de ataque, disminuyendo el número de vulnerabilidades de la tecnología y garantizando que los productos y sistemas sean resilientes y puedan recuperarse rápidamente en caso de ataque. Al evaluar activamente el ciberriesgo de sus objetivos de inversión y dirigir a sus empresas de cartera hacia una mejor ciberseguridad, los inversores pueden desempeñar un papel decisivo en la protección de nuestro futuro digital compartido. Aunque está diseñado para inversores, este marco puede aplicarse a otros colectivos y sensibilizar sobre la alfabetización digital como componentes centrales de un marco de evaluación de riesgos.




