Tres realidades en evolución (el impulso hacia la circularidad, la coopetición estratégica y el progreso tecnológico) implican que muchos actores de una cadena de valor compartirán el mismo ecosistema basado en datos.
Esto genera tanto eficiencias como riesgos. En cuanto a estos últimos, los incidentes cibernéticos recientes demuestran que atacar a una empresa puede afectar a las organizaciones dependientes, con costes que alcanzan los miles de millones.
Para prosperar, las organizaciones deben incorporar la ciberseguridad preventiva, combinando la gestión de riesgos de terceros, los modelos del ciclo de vida de las amenazas e integrando la ciberresiliencia sistémica.
Se está produciendo una profunda reconfiguración de las cadenas de valor globales. El Consejo de Fabricación Avanzada y Cadenas de Valor del Foro Económico Mundial, en una reciente reunión celebrada en Dubái, identificó como fuerzas impulsoras el impulso hacia una fabricación circular y positiva para la naturaleza, y un cambio geopolítico hacia la coopetición estratégica.
Al mismo tiempo, los avances en inteligencia artificial (IA), la robótica conectada y los gemelos digitales están difuminando los límites entre los sistemas físicos y digitales, lo que contribuye a la transformación al tiempo que amplía la exposición a nuevos riesgos.
Esta transformación se basa en oleadas anteriores de digitalización de la cadena de suministro, desde el intercambio electrónico de datos y las normas de códigos de barras hasta la identificación por radiofrecuencia (RFID) y el seguimiento mediante sensores, que permitieron la automatización a gran escala, pero que nunca se diseñaron para el entorno industrial hiperconectado actual.
A medida que estas fábricas, proveedores y redes logísticas forman cada vez más ecosistemas integrados basados en datos para crear nuevas eficiencias, también amplían las superficies de ataque digitales que los delincuentes toman como objetivo, lo que supone riesgos sin precedentes, ya que los incidentes cibernéticos afectan a infraestructuras interdependientes en todo el mundo.
Como resultado, los shocks cibernéticos sistémicos se han convertido en una característica definitoria de la última década.
El ciberataque NotPetya de 2017 demostró cómo un incidente único y no contenido podía extenderse en cascada por las cadenas de suministro globales: propagado inicialmente a través de una actualización rutinaria de software, debilitó a empresas como Maersk, Merck y FedEx/TNT, causando pérdidas superiores a 10 000 millones de dólares y obligando a Maersk a reconstruir 49 000 portátiles y 4 000 servidores.
Un estudio de la Reserva Federal de Nueva York posteriormente mostró cómo la perturbación se propagó a las empresas dependientes, lo que subraya que los fallos cibernéticos ya no son incidentes informáticos aislados, sino shocks cibernéticos transversales a varios sectores que socavan la continuidad industrial y la confianza.
En este entorno, la ciberresiliencia se ha convertido en un facilitador fundamental de la confianza, que permite que la innovación, la sostenibilidad y la competitividad avancen en paralelo. Este es también el eje del documento del Foro De la perturbación a la estrategia: construir cadenas de valor para los próximos 30 años, que observa que las cadenas de valor globales se están reorientando, alejándose de la pura eficiencia y acercándose a la resiliencia.
Como reflejo de la creciente interdependencia, la relocalización cercana, el doble abastecimiento y la transparencia digital, la mentalidad just-in-time está siendo sustituida. Entre las ocho fuerzas que configuran esta transición, la ciberseguridad destaca ahora como un facilitador estructural de la continuidad y la confianza de los grupos de interés.
Por qué la ciberresiliencia desde el diseño es importante para la innovación industrial
A medida que la fabricación avanzada se vuelve más digital e interconectada, la resiliencia ya no puede tratarse como una ocurrencia tardía. El Foro y la Universidad de Oxford Brújula de la Ciberresiliencia definen la resiliencia como la capacidad de minimizar el impacto de los incidentes cibernéticos en los objetivos fundamentales de una organización.
En los ecosistemas industriales, esto se traduce en proteger la continuidad operativa, la integridad de los datos, la propiedad intelectual y la confianza entre socios, reguladores y la sociedad.
La ciberresiliencia no es una característica técnica; es una disciplina de gobernanza que se mide por el compromiso de la dirección, la concienciación cultural y la integración de indicadores cibernéticos en los cuadros de mando corporativos. Permite que los sistemas de producción sigan siendo simultáneamente inteligentes y seguros.
La fabricación avanzada depende cada vez más de sistemas digitales que recopilan e intercambian volúmenes masivos de datos en tiempo real. La convergencia de la tecnología operativa (OT) y las tecnologías de la información (TI), incluidos los sensores inteligentes, los dispositivos del internet de las cosas industrial (IoT) y la robótica conectada, impulsa una eficiencia, precisión y sostenibilidad sin precedentes.
Sin embargo, cada controlador o dispositivo conectado también puede servir como punto de entrada para interferencias malintencionadas, convirtiendo incidentes localizados en perturbaciones sistémicas. Por ello, la integridad y la procedencia de los datos son preocupaciones centrales de la ciberseguridad.

Para abordar este riesgo, la ciberresiliencia desde el diseño garantiza que la innovación y la protección evolucionen juntas. La monitorización segregada, la segmentación de redes y la validación de dispositivos y datos de telemetría con confianza cero son salvaguardas esenciales para la integridad operativa.
Los centros de innovación e investigación desempeñan un papel clave al vincular infraestructuras digitales seguras con la mejora de las competencias de la fuerza laboral y los marcos de gobernanza compartidos. Existe una urgencia particular en los países emergentes y en desarrollo para avanzar en la ciberresiliencia desde el diseño: los retos de la ciberseguridad retos y oportunidades de la segunda mitad de esta década dependerán del ritmo y la escala a los que los países se digitalicen.
La resiliencia también debe extenderse más allá de los muros de la fábrica. La postura de ciberseguridad de una empresa solo es tan sólida como la de su proveedor más débil. Los ecosistemas de producción modernos dependen de miles de socios interconectados, como fabricantes de componentes, proveedores logísticos y plataformas en la nube.
La gestión eficaz del riesgo de terceros requiere una vigilancia continua, intercambio de inteligencia y ejercicios conjuntos de recuperación.
Para sostener la evolución, la innovación ciberresiliente debe convertirse en una característica inherente al diseño industrial, garantizando que los sistemas que configuran el futuro de la fabricación no solo sean inteligentes y eficientes, sino también seguros, adaptativos, fiables y en sintonía con las complejas realidades de un mundo cada vez más interconectado.
La innovación industrial ciberresiliente integra la ciberseguridad en cada capa de la creación de valor, desde la ingeniería de productos y la automatización hasta los ecosistemas de socios, garantizando que el progreso en la conectividad refuerce, en lugar de amenazar, los cimientos de la producción.
3 conclusiones clave para construir una ciberresiliencia colectiva
1. Los incidentes cibernéticos afectan al rendimiento
Los shocks cibernéticos, desde el ciberataque NotPetya hasta el auge de la ciberdelincuencia organizada que apunta a las cadenas de suministro, muestran por qué la ciberresiliencia debe abordarse de forma colectiva y en toda la industria.
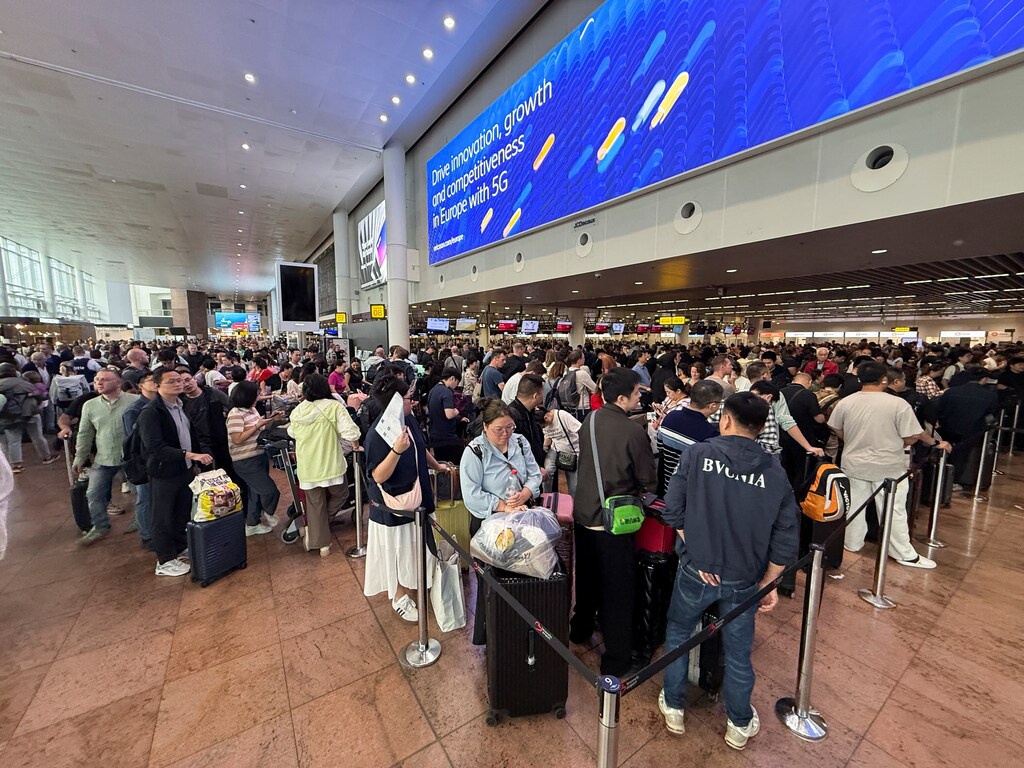
Un número creciente de incidentes, entre ellos las perturbaciones en Jaguar Land Rover en agosto y en Collins Aerospace y varios aeropuertos europeos en septiembre de 2025, demuestran cómo los eventos cibernéticos afectan directamente al rendimiento diario, causando una pérdida trimestral de casi 500 millones de libras y retrasos y cancelaciones de vuelos, respectivamente. Afectan a las mismas métricas que definen la excelencia operativa en las redes de producción conectadas (eficiencia, continuidad y confianza), haciendo tangible el coste de la inseguridad digital.
2. Actuar antes de la brecha evita daños generalizados
Para la preparación, los fabricantes líderes alinean sus acciones colectivas con un modelo de ciclo de vida de las ciberamenazas, p. ej., el Adversary Lifecycle y ATT&CK de MITRE, que proporcionan una base de conocimiento sobre tácticas adversarias para ayudar a desarrollar metodologías defensivas. La detección temprana durante las fases de reconocimiento o armamentización de los delincuentes puede evitar daños exponenciales más adelante en el ciclo de vida del ataque.
Este modelo de gobernanza contemporáneo replantea la ciberseguridad, de una práctica informática aislada a una disciplina interorganizativa que protege la innovación y la continuidad. Este enfoque proactivo permite a las organizaciones actuar juntas, anticiparse, contener y neutralizar las amenazas antes de que perturben la producción en su cadena de valor, desarrollando una comprensión de los riesgos, comportamientos e interdependencias en toda la cadena de suministro.
3. Construir la concienciación sistémica logra el éxito
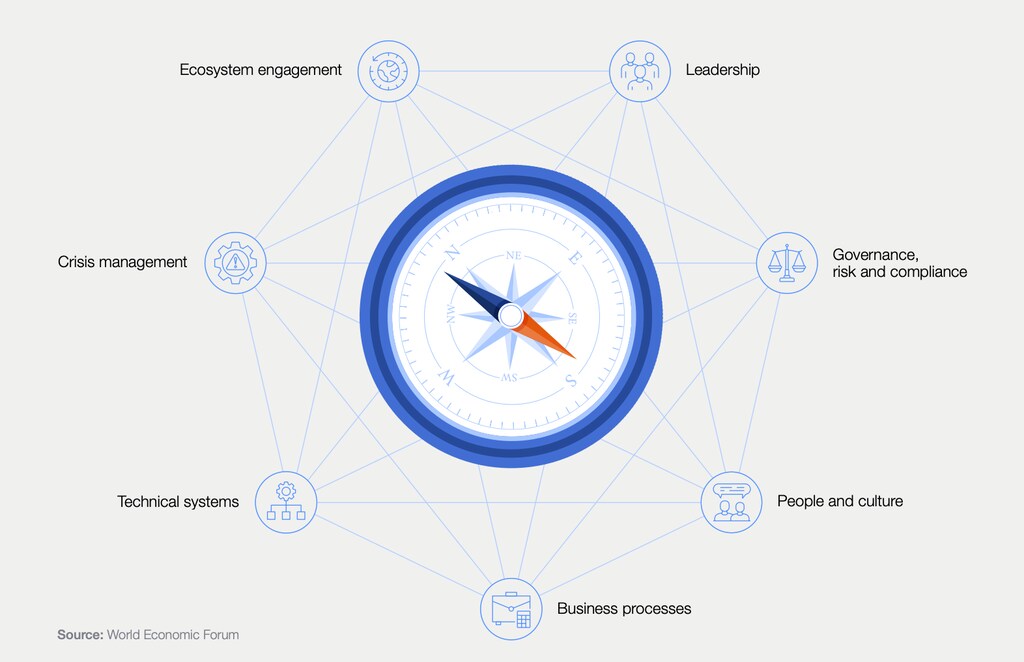
La tecnología por sí sola no puede generar resiliencia. Por ello, la Brújula de la Ciberresiliencia organiza las prácticas en siete ámbitos que definen una hoja de ruta de madurez: liderazgo, gobernanza, personas, procesos de negocio, sistemas técnicos, gestión de crisis y participación del ecosistema.
Estos ámbitos, idealmente dirigidos por un director de seguridad de la información, vinculan la ciberseguridad con la fiabilidad industrial, el cumplimiento de criterios ambientales, sociales y de gobernanza (ESG) y el rendimiento operativo, y sientan las bases de un enfoque de concienciación sistémica que integra la formación en toda la organización, la simulación y la inteligencia compartida que refuerzan la vigilancia colectiva.
Los informes periódicos sobre ciberresiliencia a nivel del consejo de administración, la participación en centros de intercambio y análisis de información y los ejercicios de simulación de mesa en todo el sector son ejemplos de iniciativas que transforman la concienciación en anticipación, la columna vertebral cultural de la resiliencia industrial.
De la perturbación a la estrategia
Como reafirma la agenda de Dubái de los Consejos del Foro, el futuro de los ecosistemas de producción se está reescribiendo y depende de tres fuerzas convergentes: la innovación tecnológica, que acelera la eficiencia pero introduce riesgos algorítmicos; la circularidad, que exige una trazabilidad segura; y la coopetición, que requiere resiliencia en medio de la interdependencia.
La ciberresiliencia las une, garantizando la soberanía, la sostenibilidad y el progreso compartido. Para prosperar, las organizaciones deben incorporar la ciberseguridad preventiva, combinando la gestión de riesgos de terceros, la prevención del ciclo de vida de las amenazas, la madurez de los equipos y las métricas orientadas al rendimiento.
La ciberseguridad ya no es solo una cuestión técnica; es un imperativo de gobernanza transversal y para todo el ecosistema, esencial para la supervivencia.
Para mantenerse a la vanguardia, las organizaciones deben ir más allá de sus muros antes de caer.




