Las redes domésticas son cada año más difíciles de proteger, ya que los consumidores utilizan más dispositivos conectados, muchos de los cuales no pueden ejecutar software de ciberseguridad.
Proteger la red completa frente a esta variedad de amenazas requiere una amplia combinación de medidas de seguridad, lo que puede resultar complicado para los consumidores no técnicos.
Los fabricantes de dispositivos tienen un acceso limitado a las redes de los consumidores y a los propios consumidores, pero los proveedores de servicios de internet (ISP) pueden mejorar la seguridad de las redes domésticas a gran escala.
¿Cuántas redes informáticas domésticas se ven afectadas por al menos una amenaza de ciberseguridad cada mes? Según un estudio de CUJO AI Labs, la cifra es del 67 %. La seguridad de estas redes es esencial para la salud y la resiliencia de internet, pero ¿quién debería encargarse principalmente de protegerlas?
Los riesgos de ciberseguridad para las redes domésticas
Las redes domésticas son cada año más difíciles de proteger, ya que los consumidores utilizan más dispositivos conectados, muchos de los cuales no pueden ejecutar software de ciberseguridad.

Dado que cada dispositivo tiene una superficie de ataque y vulnerabilidades distintas, la creciente diversidad de dispositivos de consumo está cambiando el panorama de la seguridad. Si bien los dispositivos del Internet de las cosas (IoT) son objeto con mayor frecuencia de ataques automatizados procedentes de direcciones IP maliciosas, los dispositivos utilizados para navegar y para las aplicaciones se ven afectados con más frecuencia por sitios web de mala reputación.
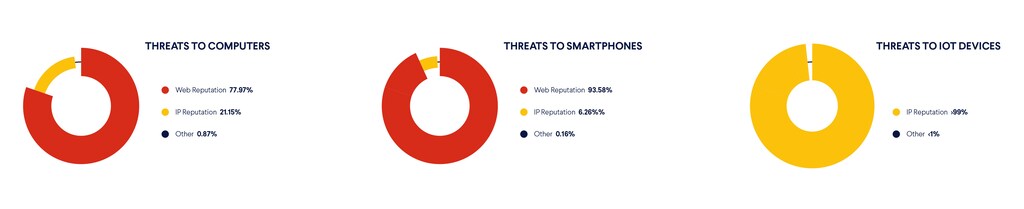
Las amenazas de reputación de IP son conexiones desde y hacia direcciones IP con una reputación baja. Son las amenazas más comunes para los dispositivos desatendidos, como los dispositivos IoT, que funcionan en su mayoría de forma automatizada y no requieren la interacción del usuario.
Las amenazas de reputación web abarcan diversas URL maliciosas a las que pueden acceder los usuarios, sus clientes de correo electrónico u otro software. Este tipo de amenazas son las más frecuentes en los dispositivos atendidos, como teléfonos inteligentes, portátiles y ordenadores de escritorio, que sus propietarios utilizan activamente.
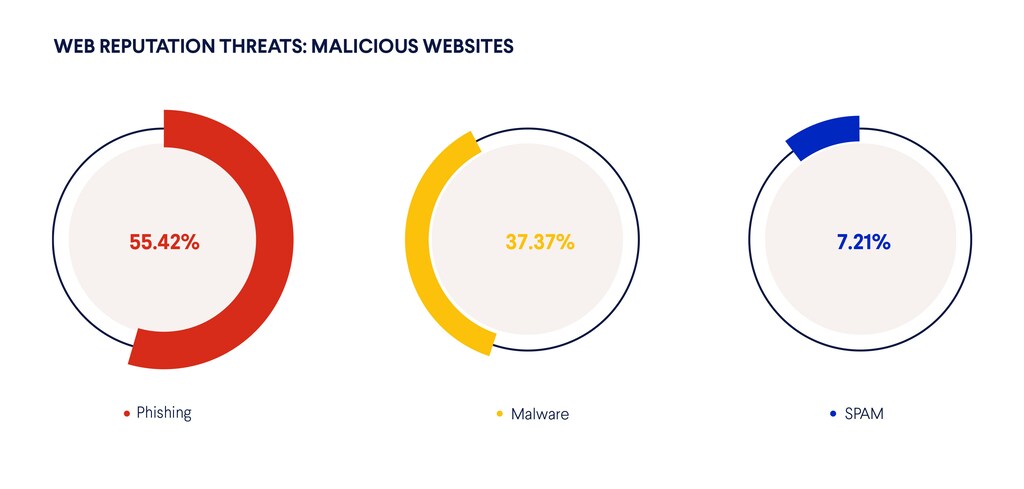
En conjunto, las amenazas a las redes domésticas van desde la ingeniería social dirigida (phishing), el malware, las botnets y los ataques de denegación de servicio (DoS), hasta los ataques automatizados que escanean las redes en busca de dispositivos valiosos y vulnerables y explotan sus puntos débiles.

El reto de proteger una red doméstica
Proteger la red completa frente a esta variedad de amenazas requiere una amplia combinación de medidas de seguridad. Ante todo, los dispositivos que pueden ejecutar software antimalware deberían hacerlo sin duda, pero ningún dispositivo IoT tiene la potencia suficiente para ejecutar este tipo de software (básicamente, por los incentivos económicos de los proveedores). Nuestros datos muestran que estos dispositivos representan actualmente más del 33 % de todos los dispositivos conectados.
Las amenazas nuevas y más diversas, en especial los sitios de phishing de corta duración, pueden detenerse mediante soluciones de inteligencia artificial (IA), mientras que los dispositivos de un solo propósito tienen comportamientos más predecibles y pueden protegerse con mecanismos basados en reglas y cortafuegos. Por supuesto, los propietarios de los dispositivos también tienen la responsabilidad de mantener las medidas básicas de seguridad de la red, como no exponer innecesariamente los dispositivos a internet.
Una red doméstica debidamente protegida debería tener implantadas todas estas medidas de seguridad, lo que puede suponer un verdadero reto para las personas no técnicas.
A los consumidores les cuesta proteger sus redes
Aunque están en una buena posición para proteger sus redes, la mayoría de los consumidores carecen de los conocimientos técnicos necesarios para proteger cada dispositivo o implantar soluciones de seguridad para toda la red. Una encuesta de finales de 2021 indica que el 48 % de las personas en Estados Unidos, así como el 57 % en Italia, el 60 % en Alemania y más del 67 % en Francia, consideran difícil proteger su red doméstica.
Además, entre el 21 % y el 36 % de las personas de esos países desconocían que debían hacer algo para proteger sus redes domésticas.
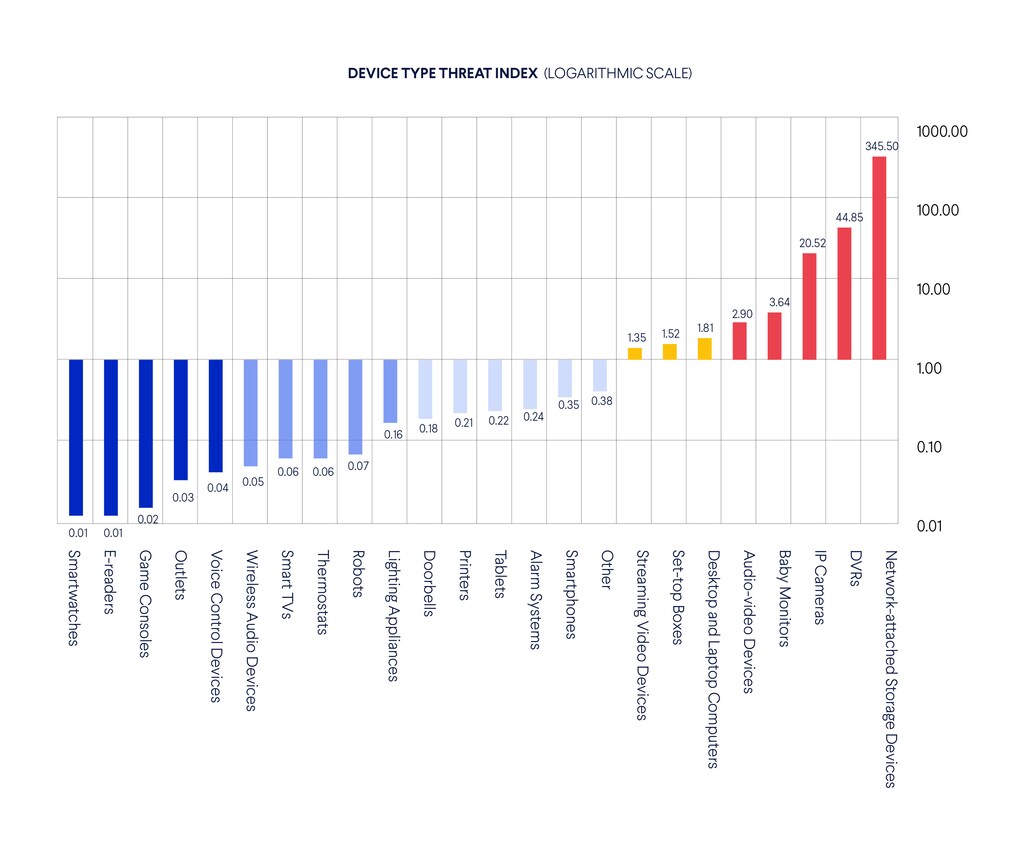
Este es el problema fundamental de trasladar la seguridad a los consumidores: simplemente no tienen la competencia necesaria para desplegar, gestionar y mantener lo que equivale a un departamento de seguridad informática para su red doméstica. Esto se aprecia cuando observamos cuántos ataques tienen como objetivo dispositivos vulnerables: el almacenamiento conectado a la red, los dispositivos DVR y las cámaras IP se ven afectados por amenazas de órdenes de magnitud superiores, mientras los consumidores tienen dificultades para protegerlos adecuadamente.
Los fabricantes de dispositivos tienen capacidades limitadas
Algunos dispositivos comprometen la seguridad de las redes de sus propietarios. Por ejemplo, algunas marcas de dispositivos DVR y cámaras IP modifican la configuración de red para simplificar su instalación y funcionar correctamente, pero esto puede exponerlos a menudo a actores malintencionados. Otros se lanzan con versiones de sistemas operativos muy desfasadas y sin soporte, sin ningún medio para actualizarlas. En estos casos, los fabricantes son claramente responsables, y los entornos normativos de la UE, el Reino Unido y Estados Unidos están cambiando para reflejarlo.
Las recientes iniciativas de grandes empresas hacia estándares unificados para dispositivos IoT también podrían traducirse en dispositivos más seguros. No obstante, en la práctica los fabricantes no pueden proponerse proteger toda la red doméstica; su responsabilidad consiste en proteger adecuadamente sus dispositivos.
¿Pueden los proveedores de servicios de internet aprovechar la oportunidad?
Los proveedores de servicios de internet (ISP) están en una buena posición para mejorar la seguridad de las redes domésticas a gran escala. Para muchos, son los encargados de las redes y están en una situación idónea para proteger tanto a los usuarios domésticos como a los móviles frente a los principales vectores de amenaza.
Los ISP también cuentan con la confianza y la relación con sus usuarios para ofrecer la ciberseguridad como elemento central de sus servicios. Cuando se les pregunta quién es responsable de prevenir la ciberdelincuencia y los ciberataques, los consumidores de Estados Unidos, Alemania, Italia y Francia afirmaron que los proveedores de servicios de red e internet son los principales responsables.
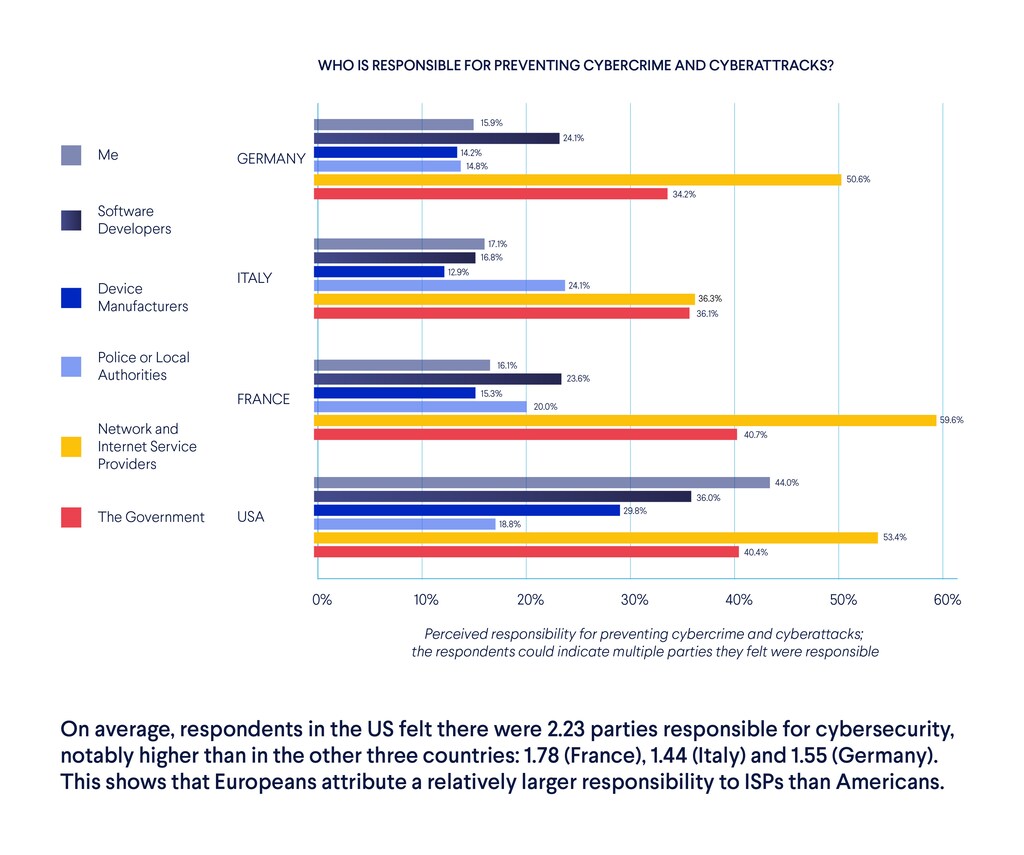
No obstante, los proveedores de servicios de internet tienen una capacidad limitada para actuar sin la ayuda de tecnologías muy especializadas y de múltiples capas, a medida que los vectores de amenaza evolucionan y atacan diferentes superficies de ataque. Estas soluciones pueden prevenir muchas amenazas de ciberseguridad, incluidos los nuevos ataques de phishing, que afectan al 56 % de los hogares cada mes, además de detener miles de millones de amenazas en sus extensas redes.
En la actualidad, los proveedores de servicios de red consideran la seguridad un servicio adicional, algo que los consumidores deberían querer. Este enfoque sigue trasladando la responsabilidad al consumidor, cuando muchas personas siguen sin saber que deben hacer algo para mejorar la seguridad de sus redes domésticas, especialmente en el caso del creciente número de dispositivos IoT sin pantalla y desatendidos que tienen una mayor presencia en los hogares.
Los proveedores de servicios de red tienen la oportunidad de adoptar la ciberseguridad y empezar a considerarla una parte esencial de su negocio y sus servicios. A diferencia de los fabricantes de dispositivos, que tienen un acceso limitado a las redes de los consumidores y a los propios consumidores, los proveedores de servicios cuentan con las capacidades técnicas, la posición de guardianes y la confianza de los clientes para ser los encargados de sus redes. El cambio fundamental de mentalidad que sí debe producirse consiste en considerar la ciberseguridad no como un servicio adicional, sino como una parte esencial de la experiencia conectada.
Los proveedores de IoT pueden llevar la seguridad de sus dispositivos muy lejos y, aunque los aspectos técnicos de proteger toda la red doméstica corresponden al ISP, los propietarios de viviendas siguen necesitando usar sus redes de forma responsable.




