El 12 de mayo, el mundo sufrió uno de los peores ciberataques de la historia, cuando el ransomware «WannaCry» secuestró los datos de 230.000 ordenadores en al menos 150 países y obtuvo más de 80.000 $.
Una vez activado, un ransomware cifra el acceso a los datos de un ordenador o una red hasta que se paga una suma. Entre las organizaciones infectadas durante el ataque había entidades públicas y privadas de todo el mundo, desde el Servicio Nacional de Salud del Reino Unido (NHS) hasta FedEx, universidades chinas e incluso el Ministerio del Interior de Rusia.
La ciberdelincuencia se ha convertido en todo el mundo en una industria en crecimiento, con pocos riesgos y grandes beneficios. McAfee, una de las principales empresas de seguridad informática, estima que la ciberdelincuencia cuesta a la economía mundial más de 400.000 millones de dólares al año. Se prevé que la cifra aumente considerablemente y alcance la asombrosa suma de 2,1 billones de dólares para 2019. Por otro lado, no se puede subestimar la importancia de la conectividad a internet para el desarrollo económico y social mundial. La conectividad está cambiando nuestra forma de trabajar, relacionarnos, crear y compartir información, y organizar el flujo de personas, ideas y cosas en todo el mundo.
Según la UNCTAD, en 2016 se intercambiaron 22 billones de dólares mediante el comercio electrónico, lo que representa el 3,1 % del PIB mundial. La red mundial de comunicaciones conecta a las personas y las cadenas de suministro en casi cualquier lugar del mundo. Sin embargo, los delincuentes pueden acceder a los sistemas de estas empresas desde casi cualquier jurisdicción, lo que propicia la explotación generalizada y organizada de las redes. Los sistemas informáticos actuales son extremadamente complejos y contienen millones de líneas de código. Es natural que incluso las mejores organizaciones tengan vulnerabilidades. Por eso, los desarrolladores supervisan rigurosamente sus programas y los actualizan con frecuencia.
La filtración de documentos de la NSA que describían fallos en versiones obsoletas de Microsoft Windows facilitó el ataque de WannaCry; posteriormente, los piratas informáticos aprovecharon esas vulnerabilidades para propagar el virus. Desde hace tiempo, la Agencia de Seguridad Nacional (NSA) sigue una estrategia de búsqueda de vulnerabilidades en sistemas de software clave y de acopio de información para aprovechar esos fallos cuando sea necesario y obtener beneficios políticos y militares.
En el pasado, esta estrategia ha tenido éxito en algunos casos: cuando Estados Unidos utilizó el virus Stuxnet para frenar la expansión de la tecnología nuclear de Irán o derribó misiles norcoreanos mediante estrategias de «left-of-launch». Sin embargo, el reciente ataque ha dejado al descubierto un grave fallo de esta estrategia: la falta deliberada de coordinación del Gobierno con el sector privado (Microsoft) provocó grandes pérdidas económicas y, aún más importante, la pérdida de acceso a datos cruciales que podían marcar la diferencia entre la vida y la muerte, como en el caso del NHS.
Mientras los hospitales desviaban los servicios de ambulancia y suspendían los servicios que no eran de emergencia, resultaba llamativo que cualquier persona con un ordenador portátil y acceso a internet pudiera afectar a tantas vidas en todo el mundo. El anonimato y la maniobrabilidad que ofrece internet permiten a los ciberdelincuentes acceder a recursos remotos con menos costes y riesgos, lo que convierte la ciberdelincuencia en una actividad lucrativa. Recuperar datos o dinero robados puede resultar imposible, incluso cuando se detiene a los responsables. Eso ocurrió durante el atraco al banco central de Bangladesh en 2016, cuando los piratas informáticos sustrajeron 81 millones de dólares de la cuenta del banco central de Bangladesh en la Reserva Federal de Nueva York, que se blanquearon de inmediato a través de varios casinos de Filipinas. Hasta ahora solo se han recuperado 15 millones de dólares, y parece cada vez menos probable recuperar el resto.
En la era de la conectividad, las ciberarmas se han convertido en el medio más amenazador para lanzar ataques, cuyo alcance va desde objetivos políticos hasta la malversación financiera.
Sin embargo, la mayor amenaza de las ciberarmas es su potencial para tomar el control de equipos militares, a medida que aumenta el uso de armas inteligentes. Aunque no se han producido ataques importantes en este ámbito, cada vez hay más indicios de que el riesgo es real. En 2015, los sistemas alemanes de defensa antiaérea y antimisiles Patriot, desplegados en la frontera turca con Siria, se vieron comprometidos: durante un breve periodo, el sistema ejecutó órdenes «inexplicables». Aunque la intrusión se detectó y neutralizó rápidamente, es fácil imaginar la capacidad de causar daños catastróficos que habrían obtenido los piratas informáticos si hubieran tenido acceso total a un sistema con seis lanzadores y dos radares.
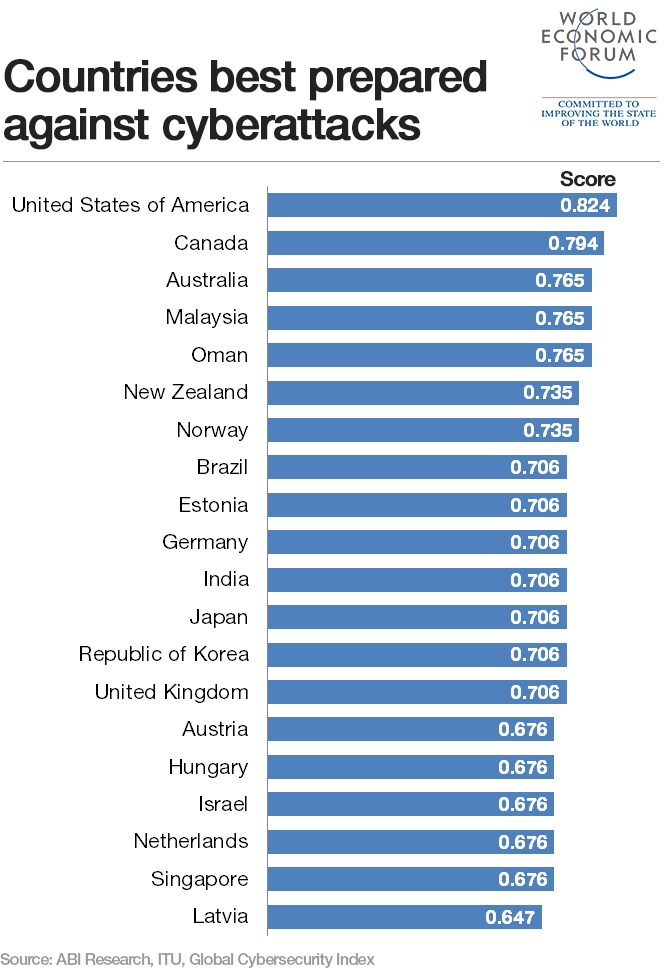
Ante intrusiones de tal magnitud, la preparación del mundo para hacer frente a estos riesgos está ahora bajo un serio escrutinio.
Es urgente desarrollar una plataforma internacional que refuerce la infraestructura en línea y proteja los activos de información. El ataque de WannaCry ha reafirmado la importancia de mantener separados del acceso a internet los sistemas informáticos esenciales para las operaciones. Aunque esto quizá no sea posible en muchos sistemas, dado que aprovechar la conectividad ofrece a las organizaciones una ventaja competitiva, abordar la despreocupación de los usuarios puede limitar considerablemente la propagación de un virus. En la mayoría de los casos, los virus se propagan cuando alguien hace clic en un enlace malicioso de un correo electrónico o utiliza sistemas obsoletos, como ocurrió durante el ataque de WannaCry. Una supervisión estricta y medidas de concienciación, respaldadas por marcos jurídicos adecuados, pueden ayudar a abordar este problema. Sin embargo, en lo que respecta a la supervisión y la privacidad, es preciso sopesar cuidadosamente los compromisos entre los valores inherentes a un mundo cada vez más conectado y los riesgos de interrupción operativa, pérdida de propiedad intelectual, descrédito público y fraude.
Más importante aún es la necesidad de transparencia a la hora de forjar alianzas entre el Gobierno y el sector privado. El ataque de WannaCry podría haberse evitado, o al menos mitigado en gran medida, si la NSA hubiera alertado a Microsoft sobre la vulnerabilidad de seguridad antes de que fuera demasiado tarde para que los ordenadores afectados actualizaran el software.
La seguridad debe integrarse en el entorno tecnológico para ayudar a las personas a comprender los riesgos de la información pública y privada con la que tratan a diario. La formación, la sensibilización y el trabajo conjunto con las partes interesadas son el camino a seguir, ahora que se difuminan las fronteras entre las personas y las instituciones, las naciones y las fronteras, la conectividad y las víctimas.




