Cargar tu teléfono en puntos USB públicos, como los de los aeropuertos, puede exponerte al “juice jacking”
Los hackers pueden robar tus datos y contraseñas en lugares públicos
La Fiscalía del Distrito de Los Ángeles ha advertido sobre estafas con cargadores USB
Todos conocemos la sensación de pánico cuando el teléfono móvil está a punto de quedarse sin batería mientras estamos fuera, y el alivio que se siente al encontrar un lugar práctico para recargarlo.
Pero los expertos en seguridad instan a la gente a pensarlo dos veces antes de conectarse. El “juice jacking”, es decir, el uso de conexiones USB públicas para introducir malware en teléfonos inteligentes y otros dispositivos, es una estratagema cada vez más popular de los ciberdelincuentes.
Se recomienda a los viajeros que dejen de cargar sus teléfonos móviles y otros dispositivos en puntos de carga USB públicos, como los de aeropuertos y hoteles, por el riesgo que suponen. La Fiscalía del Distrito de Los Ángeles emitió recientemente una advertencia sobre fraudes relacionados con estafas con cargadores USB.
¿Cómo aborda el Foro los desafíos globales de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a reforzar su ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
“Una carga gratuita podría acabar vaciando tu cuenta bancaria”, advierte el Fiscal Adjunto del Distrito Luke Sisak, y añade que el malware tiene la capacidad de bloquear dispositivos y compartir contraseñas con los hackers.

Amenazas cibernéticas sigilosas
La vulnerabilidad de los cargadores USB, combinada con el auge de malware sofisticado dirigido a los teléfonos inteligentes, es algo contra lo que los expertos en seguridad llevan advirtiendo desde hace varios años. En 2016, el FBI emitió una advertencia a nivel nacional tras el uso de un dispositivo concreto, KeySweeper, para robar pulsaciones de teclado de teclados inalámbricos cercanos.
Los cables USB dejados en los puntos de carga son especialmente arriesgados, ya que atraen a personas que quizá no llevan su propio cable.
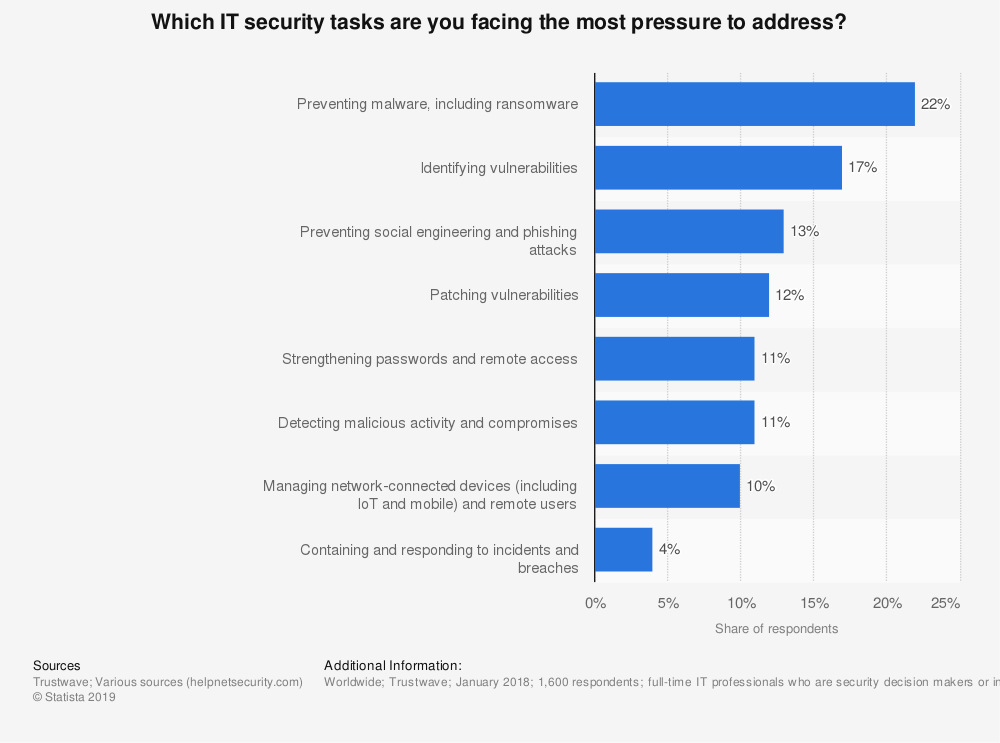
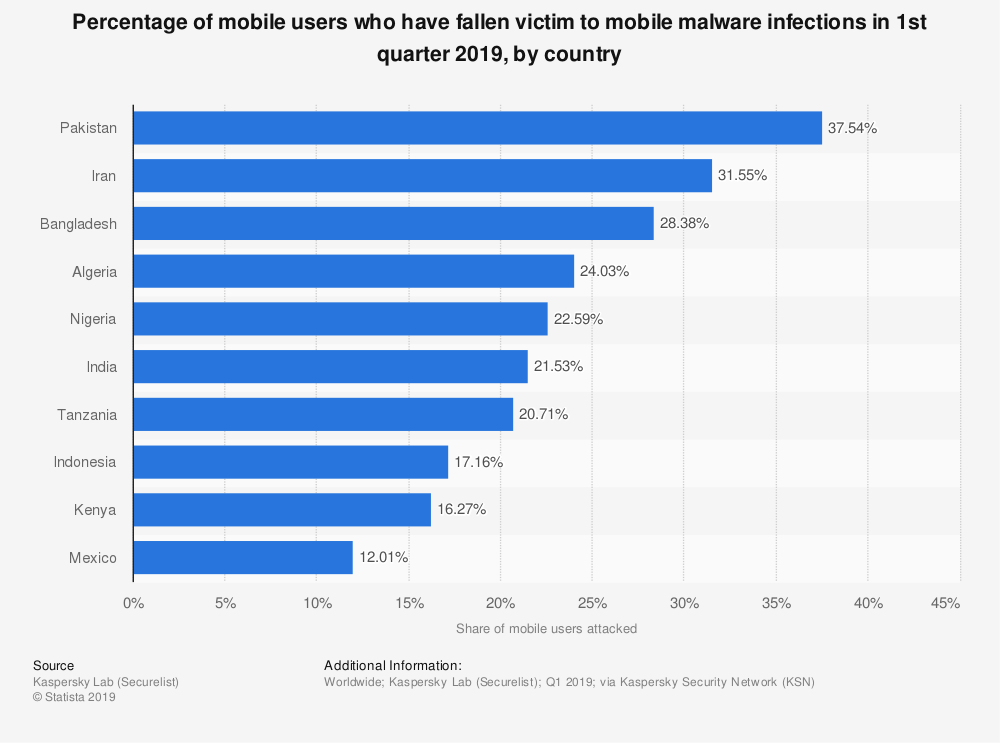
Un informe reciente de la empresa de software de seguridad BlackBerry destacó los riesgos a los que nos expone el teléfono móvil. Los hackers se aprovechan de que tendemos a confiar más en estos dispositivos que en los ordenadores de escritorio. El informe menciona campañas de espionaje que han tenido como objetivo el ejército y el gobierno de Pakistán mediante aplicaciones falsas.
Practica una carga segura
Hay algunos pasos que puedes seguir para mantener tu teléfono móvil o dispositivo cargado y seguro mientras estás en movimiento: como invertir en un “USB condom”. Estos pequeños dispositivos impiden que los cables transfieran datos y los limitan a acceder únicamente a la fuente de alimentación.
Otros consejos incluyen asegurarse de que el dispositivo esté completamente cargado antes de salir, usar tomas de corriente estándar en lugar de estaciones de carga USB y utilizar cargadores portátiles personales para emergencias.




