La Casa Blanca publicó la nueva Estrategia Nacional de Ciberseguridad de EE. UU. en marzo de 2023.
El marco busca proteger la infraestructura crítica, incluidos los hospitales y las instalaciones de energía limpia, de las ciberamenazas.
También tiene como objetivo aumentar la colaboración con coaliciones y asociaciones internacionales para contrarrestar las amenazas al ecosistema digital.
El Gobierno de EE. UU. sigue esforzándose por fortalecer la capacidad del país en materia de ciberseguridad y reforzar su estrategia general de gobernanza tecnológica.
A principios de este mes, el presidente Joe Biden publicó una nueva Estrategia Nacional de Ciberseguridad, que describe las medidas que el Gobierno está adoptando para proteger el ciberespacio y construir un ecosistema digital resiliente, más fácil de defender que de atacar, y abierto y seguro para todos.
«Cuando tomamos nuestros teléfonos inteligentes para mantenernos en contacto con nuestros seres queridos, iniciamos sesión en las redes sociales para compartir nuestras ideas con los demás, o nos conectamos a internet para dirigir un negocio o atender cualquiera de nuestras necesidades básicas, debemos poder confiar en que el ecosistema digital subyacente es seguro, fiable y protegido», escribió Biden en el prólogo del marco.
La estrategia forma parte de un esfuerzo más amplio de la administración Biden para fortalecer la gobernanza cibernética y tecnológica. Esto incluyó esfuerzos para aumentar la rendición de cuentas de las empresas tecnológicas, reforzar la protección de la privacidad y garantizar una competencia justa en línea.
¿Por qué necesita EE. UU. una Estrategia Nacional de Ciberseguridad?
El mundo es cada vez más complejo y las ciberamenazas son cada vez más sofisticadas, con ataques de ransomware que provocan pérdidas económicas de millones de dólares en EE. UU. En 2022, el coste medio de un ataque de ransomware superó los 4,5 millones de dólares, según IBM.
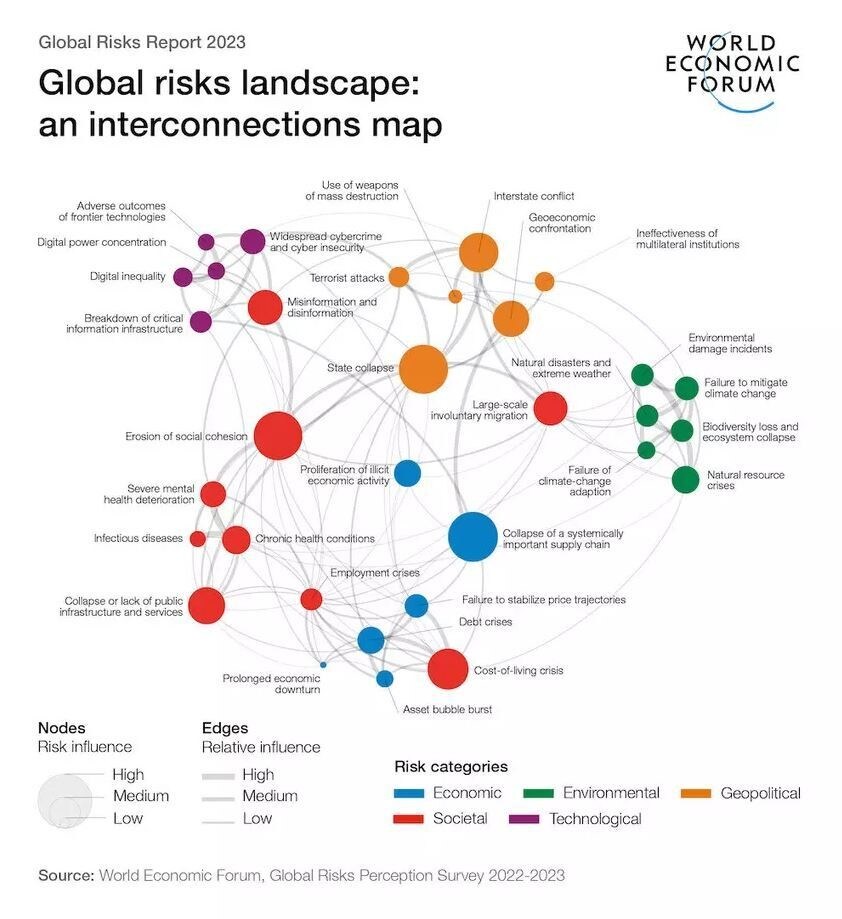
Los mayores riesgos a los que nos enfrentamos están interconectados, lo que crea la amenaza de una «policrisis», en la que el impacto combinado global de estos acontecimientos es mayor que su impacto individual.
Esto también se aplica a los riesgos tecnológicos, donde, por ejemplo, los ataques contra la infraestructura crítica de la información podrían tener consecuencias desastrosas para la infraestructura pública y la salud, o donde las crecientes tensiones geopolíticas aumentan el riesgo de ciberataques.
Los expertos en riesgos encuestados para el Informe sobre Riesgos Globales del Foro Económico Mundial consideraron que la ciberdelincuencia y la ciberinseguridad eran el octavo mayor riesgo en términos de gravedad del impacto, tanto a corto plazo (los próximos dos años) como en la próxima década.
En 2022, los ciberataques patrocinados por Estados contra usuarios en países de la OTAN aumentaron un 300 % en comparación con 2020, según datos de Google.
Con el aumento de los ciberataques, los expertos de la Reunión Anual del Foro Económico Mundial en Davos predijeron que 2023 sería un «año ajetreado» para el ciberespacio, con una «tormenta cibernética que se avecina».
«Se trata de una amenaza mundial, y exige una respuesta global y una acción mejorada y coordinada», afirmó en Davos Jürgen Stock, secretario general de la Organización Internacional de Policía Criminal (INTERPOL).
El Perspectivas de Ciberseguridad Global 2023 del Foro también reveló que el 93 % de los expertos en ciberseguridad y el 86 % de los líderes empresariales creen que la inestabilidad global tendrá un impacto negativo en su capacidad para garantizar la ciberseguridad en los próximos dos años.
Una ciberseguridad sólida es clave para aprovechar la promesa de las tecnologías emergentes que permiten el crecimiento y la prosperidad compartida, al tiempo que se minimizan los peligros que plantean.
Como señala Biden, «La ciberseguridad es esencial para el funcionamiento básico de nuestra economía, el funcionamiento de nuestra infraestructura crítica, la solidez de nuestra democracia e instituciones democráticas, la privacidad de nuestros datos y comunicaciones, y nuestra defensa nacional.
«Debemos garantizar que internet siga siendo abierto, libre, global, interoperable, fiable y seguro, anclado en valores universales que respeten los derechos humanos y las libertades fundamentales».
¿Cuáles son los 5 pilares de la Estrategia de Seguridad Nacional?
La pandemia de COVID-19 aceleró la transformación digital del mundo, lo que significa que dependemos de dispositivos conectados y de la tecnología digital más que nunca, lo que pone nuestras vidas y medios de subsistencia en mayor riesgo frente a las ciberamenazas.
La Estrategia de Seguridad Nacional de EE. UU. reconoce la necesidad de redistribuir la carga de la responsabilidad en materia de ciberseguridad, alejándola de las pequeñas empresas y los particulares y trasladándola a las organizaciones públicas y privadas que están en mejores condiciones de defender el ciberespacio mediante una «colaboración sólida».
También busca fortalecer la resiliencia del ciberespacio equilibrando la necesidad de hacer frente a las amenazas inmediatas con el fomento de la inversión en el futuro seguro y a largo plazo del ecosistema digital.
¿Cómo aborda el Foro los desafíos globales de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Gracias a la colaboración intersectorial y al intercambio de conocimientos, el Centro ayuda a los socios a fortalecer su resiliencia cibernética y a abordar desafíos que requieren respuestas colectivas.
Cada uno de los cinco pilares que establece se desglosa en objetivos estratégicos, pero aquí tiene un breve resumen de lo que implican:
1. Defender la infraestructura crítica
Para generar confianza en la resiliencia de la infraestructura crítica de EE. UU., los marcos regulatorios establecerán requisitos mínimos de ciberseguridad para los sectores críticos.
2. Desarticular y desmantelar a los actores de amenazas
Trabajando con el sector privado y socios internacionales, EE. UU. buscará hacer frente a la amenaza del ransomware y desarticular a los actores malintencionados.
3. Dar forma a las fuerzas del mercado para impulsar la seguridad y la resiliencia
Los programas de subvenciones promoverán la inversión en infraestructura segura, mientras que la responsabilidad por los productos y servicios de software seguros se trasladará lejos de los más vulnerables y se promoverán buenas prácticas de privacidad.
4. Invertir en un futuro resiliente
Se desarrollará una fuerza laboral cibernética diversa y se dará prioridad a la I+D en ciberseguridad para tecnologías emergentes, incluido el cifrado poscuántico.
5. Forjar asociaciones internacionales para perseguir objetivos compartidos
EE. UU. trabajará con sus aliados y socios para contrarrestar las ciberamenazas y crear cadenas de suministro fiables y dignas de confianza para las tecnologías de la información y la comunicación.
¿Cómo apoyan los esfuerzos del Foro en materia de ciberseguridad las prioridades identificadas en la estrategia de EE. UU.?
En respuesta a la necesidad de esfuerzos colaborativos globales entre los sectores público y privado para hacer frente a los crecientes desafíos de ciberseguridad, el Foro Económico Mundial lanzó el Centro para la Ciberseguridad en 2018.
La comunidad del Centro, que abarca más de 150 organizaciones de los sectores público y privado, ha identificado tres prioridades clave: generar resiliencia, fortalecer la cooperación global para hacer frente a las ciberamenazas y comprender las redes y tecnologías futuras para generar confianza.
Para generar resiliencia y ayudar a proteger la infraestructura crítica de los ciberataques, el Foro ha reunido a partes interesadas de los sectores del petróleo y gas y de la electricidad, y ha desarrollado buenas prácticas para abordar desafíos compartidos. Entre ellas figuran la responsabilidad de los líderes en materia de seguridad y resiliencia organizativas en toda la cadena de suministro, entre otras.
Además, la iniciativa Asociación contra la Ciberdelincuencia del Foro publicó recomendaciones para organizaciones públicas y privadas que tienen como objetivo facilitar el diálogo y la cooperación para hacer frente a la ciberdelincuencia. Basándose en estas recomendaciones, en la Reunión Anual 2023, el Foro —con el apoyo de Fortinet, Microsoft, PayPal y Santander— lanzó el Atlas de la Ciberdelincuencia, una iniciativa para mapear las actividades ciberdelictivas e identificar respuestas conjuntas de los sectores público y privado.
Para garantizar que las tecnologías sean más seguras y fiables, el Foro también lanzó una Iniciativa de Confianza Digital que se centra en mejorar la toma de decisiones en torno a la ciberseguridad, la privacidad, los derechos humanos y la ética. El último informe de la iniciativa subraya la necesidad de una visión integral del desarrollo tecnológico que proteja y apoye a los ciudadanos individuales y a sus derechos y valores.
El Foro, en colaboración con el Centro para la Ciberseguridad a Largo Plazo de la Universidad de California en Berkeley, también trabaja en el programa Futuros de la Ciberseguridad 2030, un ejercicio de planificación de escenarios centrado en la prospectiva para orientar los planes estratégicos de ciberseguridad en todo el mundo.
Como señalan las Perspectivas de Ciberseguridad Global 2023 del Foro, la ciberseguridad influye cada vez más en el modo y el lugar en que las empresas invierten, y la mitad está reevaluando los países en los que hace negocios. La falta de expertos cibernéticos cualificados es otra amenaza para las empresas y las sociedades, según revela el informe, con sectores clave como el de las empresas de servicios públicos de energía que señalan una brecha del 25 % en competencias críticas.
El informe también ofrece recomendaciones sobre lo que los líderes pueden hacer para proteger sus organizaciones en el año venidero.




