La mercantilización y comercialización del ransomware y la desinformación ha hecho que la ciberdelincuencia sea cada vez más posible en la era de la digitalización de todo.
Estos ataques afectan negativamente a todo tipo de personas y empresas, además de distorsionar elecciones e iniciativas de salud pública.
Comprender las relaciones, conexiones y comportamientos de quienes participan, es decir, la economía de la ciberdelincuencia, puede descubrir los incentivos que impulsan a los ciberdelincuentes.
La economía impulsa la digitalización, tanto para las empresas como para los delincuentes. A medida que continúa la gran digitalización de todo, las fuerzas de trabajo remotas distribuidas y las nuevas dependencias digitales que afectan cada faceta de la vida personal y profesional presentan un arma de doble filo.
Por un lado, la digitalización habilitada por la tecnología ofrece eficiencias y procesos flexibles y ágiles. Por otro lado, las personas y las organizaciones se encuentran conectadas a la amplia economía de amenazas que impregna la esfera digital.
La compensación es clara: cuanto más dependemos digitalmente, más aumentamos nuestras superficies de ataque y más riesgo asumimos. La economía de la ciberdelincuencia aprovecha estas compensaciones. Para comprenderla, debemos reconocer que los ecosistemas de los ciberdelincuentes están impulsados fundamentalmente por la información personal sensible y por nuestro fracaso colectivo en protegerla.
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad proporciona una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al permitir la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
El Informe sobre violaciones de identidad de 2021 publicado por la firma de protección de riesgos digitales Constella Intelligence muestra cómo dos grandes amenazas tecnológicas, el ransomware y la desinformación, pueden explicarse analizando la economía de la ciberdelincuencia.
La mercantilización de los ataques de ransomware
El ransomware es una de las ciberamenazas más comentadas de 2021 hasta ahora. Consiste en que los ciberdelincuentes instalen un software malicioso que bloquea el acceso al sistema informático de una organización, incluidos los datos sensibles y cualquier activo almacenado en ese sistema, hasta que el propietario pague o cumpla con las exigencias del ciberdelincuente. Los ataques de ransomware de gran magnitud y alta repercusión mediática en 2021 han paralizado la infraestructura crítica de los sistemas escolares, los sistemas escolares, los hospitales, y las empresas energéticas, con efectos devastadores.
La mercantilización y comercialización del ransomware parece haber alcanzado su punto máximo con el auge de los ataques de ransomware como servicio (RaaS). Estos métodos implican que los desarrolladores de ransomware trabajen con grupos afiliados que distribuyen su ransomware y luego se benefician económicamente de los ataques. Los grupos de ransomware pueden proporcionar herramientas a estos afiliados de modo que ni siquiera necesitan habilidades avanzadas para participar en el ataque.
La omnipresencia de la información de identificación personal (IIP) es fundamental para la continuidad del despliegue de estos ataques potencialmente devastadores. Dado que uno de los eslabones más débiles de la ciberseguridad suele ser el factor humano, un punto de entrada común es el phishing. Este tipo de ataque utiliza la IIP para generar una falsa sensación de seguridad en la víctima y engañarla para que caiga en las artimañas del atacante. Mediante el phishing, se infectan los dispositivos de los empleados, se infiltran los sistemas corporativos internos y se roban datos mediante cifrado, lo que obliga a una empresa a pagar para recuperar sus propios datos. De este modo, existe una relación clara e íntima entre la IIP y el ransomware.
El impacto de los ataques de ransomware en las pymes
La viabilidad comercial de los ataques de ransomware de menor escala, cuyos principales objetivos son las pequeñas y medianas empresas (pymes),parece estar aumentando considerablemente. El Comité Judicial del Senado de los Estados Unidos incluso destacó el impacto de estos acontecimientos en las pymes en julio de 2021.
La mercantilización de las herramientas y capacidades que permiten el éxito de los ataques de ransomware ha permitido que esta amenaza se repita a escala local. Esto muestra los efectos reales de una economía fluida y dinámica en la que los actores de amenazas pueden aprovechar diversos recursos y puntos de datos para ejecutar ataques.
Las características de mercado de la economía de amenazas dificultan su desarticulación. Sin embargo, comprender cómo funciona esta economía nos permite buscar soluciones más eficaces que se dirijan a la red de incentivos y actores que impulsan estas amenazas.
La mercantilización de las herramientas y capacidades que permiten el éxito de los ataques de ransomware permite que esta amenaza se repita a escala local.
Alejandro Romero, Constella, y Akshay Joshi, Foro Económico Mundial
IIP y desinformación
La desinformación, aunque a menudo se caracteriza por un conjunto más diverso de motivaciones, también evidencia la economía de la ciberdelincuencia. La difusión deliberada de información falsa o manipulada ha demostrado ser muy eficaz para distorsionar conversaciones clave en la agenda pública, afectar negativamente a elecciones e iniciativas de salud pública, y poner en riesgo la salud reputacional y financiera de directivos y empresas. Sin embargo, rara vez se mencionan los objetivos económicos y los recursos disponibles para los productores de desinformación.
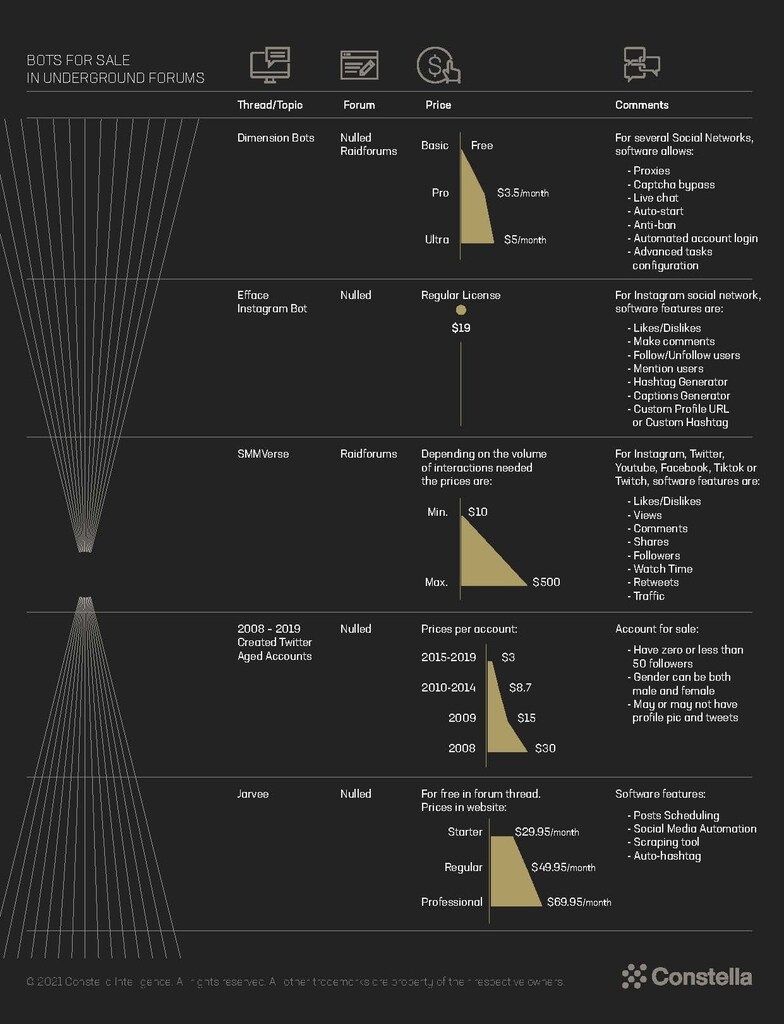
El Informe sobre violaciones de identidad de 2021 de Constella destaca cómo la mercantilización y el uso como arma de la IIP contribuye a la comercialización de los componentes básicos del ecosistema de desinformación y de la economía de amenazas en general. Entre ellos se incluyen redes automatizadas de bots, cuentas falsas y capacidades de producción de deepfakes, todos ellos a la venta en mercados profundos y oscuros.
Como en cualquier mercado, el precio de los activos digitales varía según su funcionalidad. Las botnets y las cuentas falsas suelen tener un precio más alto cuando su fecha de creación es más antigua, ya que aumenta sus probabilidades de eludir los algoritmos de detección de plataformas como Twitter, Facebook e Instagram. Por ello, cuanta más IIP pueda adquirirse en mercados profundos y oscuros, o extraerse de fuentes abiertas como los canales públicos de redes sociales, más eficazmente podrán los ciberdelincuentes poner en marcha sus esfuerzos.
Un ecosistema con incentivos
Adoptar un enfoque a nivel de ecosistema para comprender la ciberdelincuencia nos lleva a considerar las relaciones entre las esferas humana, tecnológica y geopolítica de influencia que determinan las interacciones, los comportamientos y los resultados impulsados por distintos actores en la esfera digital.
Los incentivos son difíciles de identificar y cuantificar. Sin embargo, mediante un análisis avanzado de las tendencias y la actividad en la superficie, la web profunda y la web oscura, podemos comprender mejor las amenazas y las vulnerabilidades como elementos básicos de un ecosistema más amplio de actores de amenazas y sus tácticas, técnicas y procedimientos (TTP).
Desde esta perspectiva, la desinformación o el ransomware no son hechos aislados y anómalos que involucran a unos pocos actores maliciosos. Más bien, son posibilitados por otros factores estructurales del ecosistema, como la proliferación y disponibilidad de la IIP, o la falta de una regulación eficaz en una esfera en línea fragmentada y en rápida evolución.
Creación de conexiones más seguras
Para lograr avances reales en la resolución de estos desafíos, las instituciones y los tecnólogos deben comprender los incentivos que impulsan la explotación de las vulnerabilidades. Además, deben poder evaluar estos desafíos en el contexto del panorama general de nuestra infraestructura tecnológica y de comunicaciones compartida.
En el Centro para la Ciberseguridad del Foro Económico Mundial, líderes de gobiernos, empresas y del ámbito académico trabajan de forma colaborativa para comprender estos incentivos. Juntos estamos construyendo una respuesta colectiva a la ciberdelincuencia que hace que nuestro mundo conectado sea más seguro y más confiable.




