En 2023, más del 80 % de las empresas se vieron afectadas por ransomware en los 12 meses anteriores.
Al analizar con más detalle cómo se producen los ataques de ransomware, podemos detectar las señales de alerta antes y actuar en consecuencia para prevenir futuros ataques.
En la lucha contra el ransomware, la mejor defensa es una basada en datos y alineada adecuadamente con las amenazas a las que se enfrenta una empresa.
La comunidad de ciberseguridad habla mucho de los ataques de ransomware: quiénes son las bandas de ransomware más recientes, los vectores de ataque habituales, cuánto desembolsan las empresas en concepto de pagos de rescate y cuáles son los protocolos adecuados de respuesta a incidentes para los equipos de seguridad.
Todo ello es, por supuesto, importante. Sin embargo, en general, los equipos de seguridad ya son conscientes de la amenaza que supone el ransomware gracias a su experiencia directa. En 2023, el 81 % de las empresas se vieron afectadas por ransomware en los 12 meses anteriores. Los efectos notificados varían mucho, desde la necesidad de adquirir una solución para combatir los ataques de ransomware, hasta ser objeto de ataques activos o llegar a pagar un rescate. En cualquier caso, la proporción de empresas afectadas por ransomware se ha mantenido constantemente alta desde 2021.
Las amplias repercusiones del ransomware, junto con el hecho de que nos encaminamos hacia el segundo año más costoso para el ransomware de la historia, lo que significa que ha llegado el momento de volver a analizar el problema del ransomware y plantearse abordarlo desde un nuevo enfoque. Al analizar con más detalle cómo se producen en primer lugar los ataques de ransomware – a través de vías que quizá aún no estén en el radar de los equipos de seguridad – podemos detectar las señales de alerta antes y actuar en consecuencia para defendernos por completo de los ataques.
Cómo suele comenzar el ransomware
Empecemos por uno de los puntos de entrada más comunes de un ataque de ransomware: las credenciales comprometidas.
Los delincuentes adoran las credenciales de autenticación porque son una palanca fiable para acceder a sistemas e información que les permiten cometer delitos. Los actores de amenazas suelen hacerse con las credenciales mediante el uso de malware de robo de información, que normalmente se despliega a través de sitios web maliciosos, botnets o correos electrónicos de phishing.
Con un solo clic, un usuario puede infectarse, lo que permite al malware robar una gran variedad de información almacenada en el equipo del usuario, desde datos privados, como números de tarjetas de crédito, hasta nombres de usuario y contraseñas, e incluso cookies de sesión web que abren las puertas a los recursos corporativos.
Y, cuando se abre una puerta, con frecuencia se abren muchas otras. SpyCloud ha constatado que el 72 % de los usuarios cuyos datos quedaron expuestos en dos o más filtraciones en 2022 reutilizaron sus contraseñas en distintas aplicaciones. Esto significa que casi tres de cada cuatro personas estaban utilizando activamente una contraseña comprometida, lo que facilita bastante que los actores de amenazas utilicen un único par de credenciales expuesto para acceder a su información y sus archivos en múltiples cuentas, incluidas las aplicaciones de trabajo.
¿Cómo aborda el Foro Económico Mundial los crecientes desafíos de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a afrontar retos que requieren respuestas colectivas.
Lo que dicen las nuevas investigaciones sobre el malware de robo de información
Aquí es donde se vuelve interesante. Con credenciales de acceso obtenidas mediante malware de robo de información, los actores de amenazas pueden conectar los puntos para robar, cifrar y exigir rescate por datos sensibles o de propiedad exclusiva en todo un sistema empresarial, desencadenando un ataque de ransomware en toda regla. Por primera vez, una investigación de vanguardia confirma que esto es lo que hacen (al menos algunos) actores de amenazas. La presencia de una infección por malware de robo de información es, en efecto, una señal temprana de alerta de un posible ransomware.
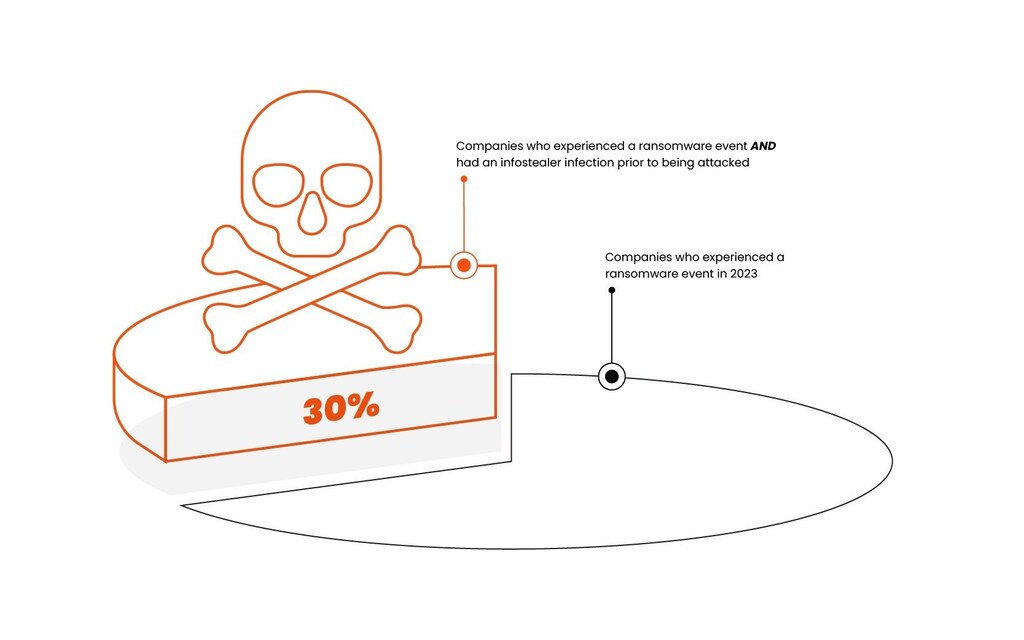
En una muestra de empresas norteamericanas y europeas que sufrieron un ataque de ransomware en 2023, casi una de cada tres había sido infectada por malware de robo de información en los meses previos al ataque (Informe de defensa frente al ransomware de SpyCloud 2023).
¿Qué significa esto para los equipos de seguridad?
Como señal de riesgo, la presencia de malware de robo de información debe activar el radar de ransomware de las empresas e impulsar una respuesta integral de remediación del malware.
No podemos afirmar con certeza que un ataque de ransomware siga siempre a una infección por malware de robo de información. Solo los propios actores de amenazas saben cómo pretenden utilizar la información que roban. Pero la presencia de malware de robo de información es un buen punto de partida para mejorar la defensa y la prevención.
Podemos utilizar este punto de partida para elaborar una visión más amplia que permita comprender el papel que desempeñan los ladrones de información en un ataque de ransomware. Esto mejorará la concienciación sobre las posibles amenazas y permitirá orientar mejor las prioridades y tácticas de defensa de la seguridad.
Entonces, ¿cómo ampliamos lo que sabemos sobre el papel de las infecciones por malware de robo de información en la cadena de ataque (kill chain) del ransomware?
En primer lugar, ampliamos nuestra perspectiva. Evaluamos las circunstancias que precedieron a la infección. Las prioridades de parcheo centradas en las vulnerabilidades explotables, por ejemplo, pueden dificultar que un actor de amenazas acceda en primer lugar. La formación en concienciación sobre seguridad que se mantiene al día con las técnicas modernas de los atacantes podría tener un efecto mitigador similar sobre el riesgo de malware de robo de información.
También consideramos los pasos que es probable que dé un atacante tras la infección y los datos a los que tiene acceso. Quizá los objetivos del actor sean las credenciales de inicio de sesión único y el acceso a aplicaciones adicionales. O quizá los actores maliciosos vayan tras las billeteras de criptomonedas.
Recopilar y evaluar las señales en torno al malware de robo de información puede arrojar luz sobre la situación y las circunstancias de una empresa y ayudar a ubicar adecuadamente el malware de robo de información en la cadena de ataque del ransomware. Estas señales adicionales aportarán contexto y matices a nuestra comprensión del malware de robo de información e incluso podrían servir como señales tempranas de alerta adicionales.
En segundo lugar, actuamos según lo que sabemos y seguimos vigilando. Nos ponemos manos a la obra para supervisar y remediar las infecciones por malware de robo de información, y tomamos medidas para limitar el posible daño que pueda derivarse de la exfiltración de datos.
Después, seguimos recopilando y evaluando datos y señales a medida que las empresas caen víctimas de los atacantes de ransomware o logran evitarlos. Con el tiempo, estas señales revelarán patrones que contextualizarán aún más la relación entre el malware de robo de información y el ransomware. Permitirán a los investigadores aprovechar analíticas a gran escala y algoritmos de aprendizaje automático para comprenderla, aprender de ella y utilizarla para respaldar las tácticas defensivas.
En la lucha contra el ransomware, la mejor defensa es una basada en datos y alineada adecuadamente con las amenazas a las que se enfrenta una empresa. La vulnerabilidad de una organización frente a los ataques de ransomware dependerá en parte de su entorno, características y necesidades únicas. Sin embargo, nuestra investigación en SpyCloud indica que la relación entre las infecciones por malware de robo de información y los ataques de ransomware persiste independientemente del tamaño o la forma de la empresa.
Si esto es así, un plan de prevención del ransomware solo puede considerarse integral si incluye la supervisión y la remediación de la exposición al malware de robo de información.




