La ciberseguridad fue un tema clave en 2025, tanto en la agenda informativa mundial como para el Foro Económico Mundial.
Desde ciberataques que marcaron titulares hasta el impacto de la IA y la escasez de talento, estas son algunas de nuestras historias imprescindibles de los últimos 12 meses.
Ha sido un año de paradojas para la comunidad de ciberseguridad. Mientras que la inteligencia artificial ha dado a los defensores nuevas y poderosas herramientas para predecir y neutralizar amenazas, al mismo tiempo ha alimentado un aumento del 1.200 % en los ataques de phishing y ha reducido la barrera de entrada para los ciberdelincuentes.
2025 será recordado como el año en que el debate sobre la «ciberresiliencia» pasó de la teoría a la práctica. Tal como se puso de manifiesto en enero en el Global Cybersecurity Outlook 2025, estamos navegando en una era de «complejidad sin precedentes», en la que las tensiones geopolíticas y las dependencias de las cadenas de suministro han creado un panorama de riesgos opaco. El foco ha pasado de la mera defensa a la resiliencia sistémica.
Desde la defensa de la última frontera hasta «combatir el fuego de la IA con fuego», estas son las historias imprescindibles que definieron la ciberseguridad en 2025.

1. IA: el «nuevo petróleo» y la epidemia de phishing
La intersección entre la IA y la ciberseguridad fue un tema candente en las Reuniones Anuales del Foro de los Consejos Globales del Futuro y de Ciberseguridad, en Dubái, en octubre.
Mohamed Al Kuwaiti, director de Ciberseguridad de los Emiratos Árabes Unidos, declaró que «la IA es un nuevo petróleo» para muchos sectores – una fuerza transformadora que está remodelando tanto el ataque como la defensa.
El impacto más visible se ha producido en la primera línea de la ingeniería social. En un hallazgo contundente de este año, informamos de que los ataques de phishing se han disparado un 1.200 %, impulsados en gran medida por la capacidad de la IA generativa para elaborar señuelos hiperrealistas y personalizados a gran escala.
La IA generativa también se utiliza en el robo de identidad y en los exploits de día cero que atacan fallos de seguridad desconocidos, según revela el informe Inteligencia artificial y ciberseguridad: equilibrar riesgos y oportunidades del Foro.
El director de Ciberdelincuencia de Interpol, Neal Jetton, explicó al Foro que la IA ha permitido a los ciberdelincuentes atacar a empresas cada 39 segundos, con una pérdida económica diaria total de 18 millones de dólares.
Pero la narrativa no es del todo desalentadora. Como este artículo sobre la inteligencia artificial general concluye, la IA es también la principal solución. La IAG puede ser un multiplicador de fuerza que transforme la ciberseguridad «de la lucha reactiva contra incendios a la resiliencia proactiva». O, lo que es lo mismo, combatir el fuego con fuego.

2. Navegar por la ciberresiliencia
Dado que se ha demostrado imposible alcanzar una seguridad del 100 %, en 2025 las organizaciones viraron decididamente hacia la resiliencia: la capacidad de resistir, recuperarse y adaptarse a los ataques.
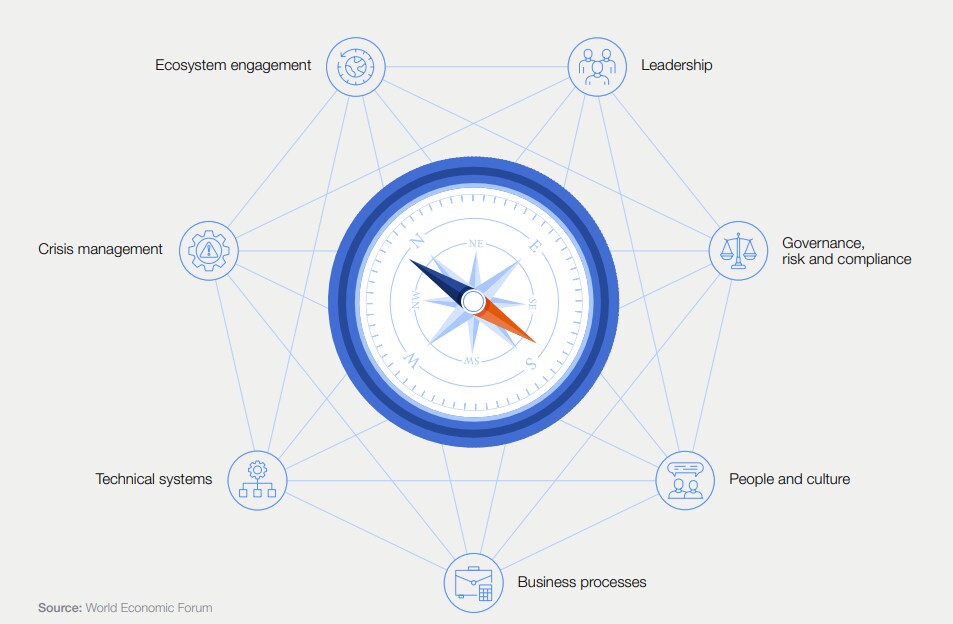
En abril, el Foro, en colaboración con la Universidad de Oxford, publicó Brújula de la ciberresiliencia: caminos hacia la resiliencia. Este documento técnico, emblemático para el sector, dejó atrás los consejos vagos y ofrece un marco estructurado basado en las prácticas reales de organizaciones líderes. Identificó siete «puntos de la brújula» fundamentales de la resiliencia, que van desde el liderazgo y la cultura hasta la participación en el ecosistema.
La conclusión más relevante del informe es que la resiliencia no es una especificación técnica, sino una cultura organizativa. Subraya que, aunque la tecnología está omnipresente, la dimensión de las «personas», es decir, construir una cultura en la que cada empleado sea un defensor, sigue siendo un activo infravalorado en la cartera de seguridad.
3. Asegurar la última frontera
2025 fue también el año en que el debate sobre la ciberseguridad en el espacio cobró impulso. Mientras la economía espacial mundial se encamina hacia un valor proyectado de 1,8 billones de dólares en 2035, los riesgos cibernéticos en órbita se han convertido en una preocupación terrestre crítica.
Nuestro reportaje de mayo, Asegurar la tecnología espacial: por qué debemos abordar los riesgos cibernéticos en órbita, expuso las vulnerabilidades únicas de la infraestructura satelital. A diferencia de un servidor en la Tierra, a un satélite comprometido no se puede acceder físicamente ni parchearlo con facilidad. Muchos satélites que orbitan actualmente dependen de tecnología heredada con credenciales codificadas, lo que los convierte en presas fáciles para los piratas informáticos modernos.
La urgencia de este problema quedó subrayada por la brecha de seguridad en la agencia espacial de Polonia, POLSA, a principios de este año, que obligó a desconectar la red para contener la intrusión.
A medida que dependemos más del espacio para todo, desde la agricultura hasta la navegación, asegurar este «panorama fragmentado» de tecnología heredada y nuevos operadores privados se ha convertido en una prioridad máxima para la defensa mundial.
4. El cortafuegos humano: por qué las personas son clave
A pesar del predominio de los titulares sobre la IA, la brecha de talento sigue siendo el talón de Aquiles del sector. La escasez mundial de profesionales de la ciberseguridad se ha mantenido, pero el debate en 2025 pasó de «cubrir puestos» a «diversificar competencias».
Solo el 14 % de las organizaciones cuenta con el talento cibernético adecuado, mientras que la brecha de competencias ha crecido un 8 % desde 2024, según el Global Cybersecurity Outlook 2025.
En mayo, el documento técnico del Foro Cultivar el talento cibernético mediante alianzas público-privadas desarrolló un modelo de colaboración entre gobiernos, empresas y organizaciones internacionales para abordar las brechas de talento.
En este análisis de octubre, cinco expertos sostuvieron que la seguridad debe integrarse en toda la plantilla, con énfasis en la diversidad, porque «las perspectivas limitadas producen defensas frágiles».
Ese mensaje fue recogido por Confidence Staveley, fundadora y directora ejecutiva de CyberSafe Foundation, quien habló con el Foro sobre la necesidad de formar a mujeres profesionales de la ciberseguridad y de cómo prestar apoyo cibernético a las pequeñas empresas.
Al crear vías más claras para los grupos infrarrepresentados, incluidas las mujeres, el sector puede reforzar su resiliencia y corregir sus desequilibrios sistémicos.

5. Perspectivas: un camino complejo por delante
La publicación del Global Cybersecurity Outlook 2025 en enero marcó la pauta del año, al advertir de una «creciente desigualdad cibernética» entre las organizaciones ciberresilientes y las que quedan rezagadas.
Las organizaciones pequeñas tienen dificultades para seguir el ritmo, según el informe.
Según el informe, el 71 % de los líderes en ciberseguridad considera que las pequeñas organizaciones ya han alcanzado un «punto de inflexión crítico en el que ya no pueden protegerse adecuadamente frente a la creciente complejidad de los riesgos cibernéticos».
Pero, como el Reino Unido comprobó este año, con costosos ataques contra Jaguar Land Rover y la cadena minorista Marks & Spencer, las grandes organizaciones deben seguir alerta.
De cara a 2026, el mandato de los líderes es considerar la ciberseguridad no como un coste de TI, sino como un facilitador estratégico. En un mundo de amenazas de IA y riesgos orbitales, la ciberresiliencia ya no consiste solo en proteger los datos, sino en proteger nuestro modo de vida.
Para saber más sobre el trabajo del Foro y estar al día de las últimas tendencias y desafíos, así como sobre cómo los sectores público y privado los afrontan, visite la página del Centro de Ciberseguridad.




