Aunque es comprensible que las organizaciones inviertan de forma considerable en tecnología para defenderse de las amenazas cibernéticas externas, su mayor vulnerabilidad de seguridad es interna y está a plena vista: sus empleados.
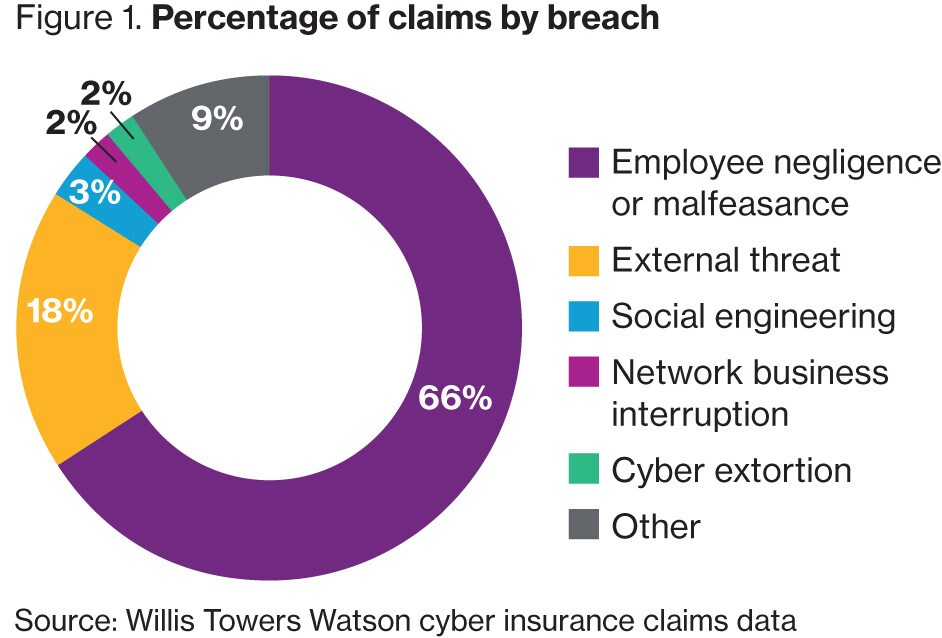
Los datos de reclamaciones de seguros cibernéticos de Willis Towers Watson muestran que dos tercios de las brechas de ciberseguridad son causadas o facilitadas por negligencia o conducta maliciosa de los empleados, como perder portátiles, divulgar información accidentalmente o actuar de forma desleal. En cambio, solo el 18 % se debe directamente a una amenaza externa.
Los empleados pueden ser el activo más valioso de la estrategia de ciberseguridad de una organización. Sin embargo, se necesita algo más que soluciones tecnológicas para convertirlos en la primera línea de defensa frente a las amenazas cibernéticas.
Este reconocimiento está llevando a un número creciente de organizaciones a examinar su cultura interna y el papel que esta desempeña a la hora de fomentar comportamientos que pueden reducir su vulnerabilidad al riesgo cibernético. Más del 80 % de las organizaciones que participaron en la Encuesta sobre riesgos cibernéticos de Willis Tower Watson de 2017 indicaron que querían integrar la gestión del riesgo cibernético en la cultura de su empresa en los tres años siguientes. Pero ¿cómo lo conseguirán si gran parte de la cultura de riesgo de una organización permanece oculta?
Los siguientes pasos pueden ayudar a las organizaciones a crear una cultura sólida y consciente de los riesgos cibernéticos:
1) Evalúe la cultura de riesgo interna
Para crear una cultura que evite los riesgos, las organizaciones deben poder medir los riesgos inherentes al comportamiento de los empleados. Quizá la herramienta de evaluación más útil y menos evidente sea una encuesta sobre la cultura del riesgo cibernético: una encuesta para empleados que evalúa el sentido de responsabilidad y rendición de cuentas de cada persona en materia de ciberseguridad.
Al responder preguntas sobre su conocimiento de los riesgos cibernéticos y su comportamiento ante las amenazas (por ejemplo, si una persona envía por correo electrónico información importante o confidencial y la protege con una contraseña), los empleadores pueden elaborar un perfil de los grupos que más atención necesitan.
Este tipo de evaluación también puede ayudar a revelar hasta qué punto la organización y sus líderes respaldan una cultura de riesgo cibernético. Por ejemplo, la encuesta puede medir la percepción de los empleados sobre la formación en riesgos cibernéticos en áreas funcionales clave.
Además, con las capacidades y los datos adecuados, las organizaciones pueden comparar sus resultados con los de sus pares del sector y los de las organizaciones con mejor desempeño en todo el mundo.
La información obtenida ayudará a los altos directivos a centrarse en los segmentos de mayor riesgo y a elaborar planes para cerrar las brechas en la formación sobre riesgos cibernéticos, así como para reforzar el apoyo general de la organización a la ciberseguridad.
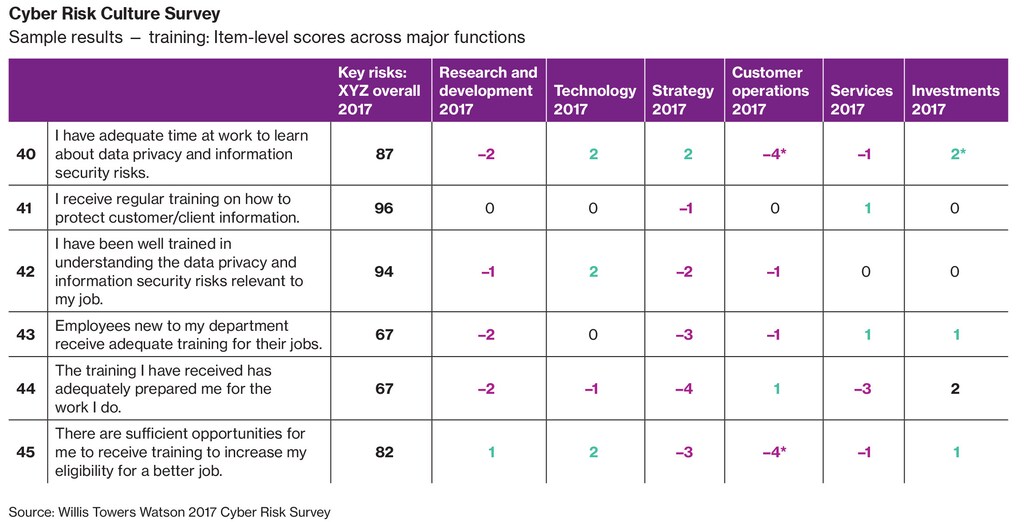
2) Dé prioridad a la formación específica
Como los empleados tienen distintos niveles de conocimiento y conciencia sobre los riesgos cibernéticos, es esencial adaptar las iniciativas de formación continua a los diferentes grupos de empleados.
Los componentes de la formación pueden incluir cursos en línea o presenciales impartidos por un instructor, aprendizaje al ritmo de cada persona y métodos de «aprender haciendo»: por ejemplo, simulaciones en las que los empleados deben responder a amenazas cibernéticas, como las campañas de suplantación de identidad.
Las ventajas de una formación integral son claras: el 77 % de los empleados cree que aumenta su sentido de responsabilidad personal por la seguridad de los datos en el trabajo, según la Encuesta sobre riesgos cibernéticos de Willis Tower Watson de 2017.
3) Replantee sus estrategias de competencias
Dada la escasez de competencias en seguridad de la información en muchas economías y la evolución de los requisitos de talento, es esencial evaluar periódicamente las carencias de competencias y determinar la mejor manera de cubrirlas, ya sea contratando nuevo talento o mejorando las competencias de los empleados actuales. Ofrecer oportunidades continuas para adquirir nuevas competencias también da a los empleados de gran valor un motivo para permanecer en la organización.
Dada la escasez de competencias en seguridad de la información en muchas economías y la evolución de los requisitos de talento, es esencial evaluar periódicamente las carencias de competencias y determinar la mejor manera de cubrirlas, ya sea contratando nuevo talento o mejorando las competencias de los empleados actuales. Ofrecer oportunidades continuas para adquirir nuevas competencias también da a los empleados de gran valor un motivo para permanecer en la organización.
A medida que la seguridad de la información adquiere un papel cada vez más crucial en la organización, surgen nuevos retos relacionados con el talento. Por ejemplo, en algunas organizaciones, la seguridad de la información se codirige junto con el área de negocio. Este cambio genera la necesidad de puestos híbridos en ciberseguridad que requieran tanto visión de negocio como competencias técnicas. Adaptarse a estos roles cambiantes puede aportar una ventaja competitiva.
Las amenazas cibernéticas no dan señales de remitir pronto. Al evaluar las amenazas, ofrecer oportunidades continuas de aprendizaje y desarrollar estrategias de talento con visión de futuro, las organizaciones pueden crear una cultura sólida y consciente de la ciberseguridad para protegerse de las brechas de ciberseguridad.




