A medida que aumenta la dependencia de proveedores externos de software y del software de código abierto, las empresas afrontan una ardua tarea para proteger sus entornos de software.
Brechas de alto perfil como la de SolarWinds ponen de manifiesto los efectos potencialmente devastadores de las dependencias de software comprometidas.
Aunque la regulación se ha convertido en un factor clave para abordar las vulnerabilidades, es fundamental que las organizaciones adopten estrategias proactivas basadas en buenas prácticas y en las lecciones de incidentes anteriores.
A medida que continúan creciendo la conectividad y la rápida innovación, las organizaciones dependen cada vez más de productos, servicios y proveedores de software. Las aplicaciones de software modernas rara vez se construyen íntegramente con código personalizado; en su lugar, integran una combinación de componentes de código abierto, API, bibliotecas, complementos, configuraciones e infraestructura en la nube. El software de código abierto (OSS) representa ahora un 70-90% estimado de cualquier paquete de software.
Esta dependencia creciente añade complejidad, reduce el control directo sobre los entornos de software e introduce nuevas vulnerabilidades de seguridad. En el mundo digital actual, estos desafíos trascienden las tecnologías de la información y se extienden a la tecnología operativa y los sistemas industriales, lo que amplifica los riesgos para sectores de infraestructura crítica como la energía, la atención sanitaria, la alimentación y la agricultura.
Las brechas de seguridad de alto perfil en las cadenas de suministro de software de los últimos años han puesto de relieve los riesgos de las interdependencias complejas y han revelado la posibilidad de que se produzcan interrupciones en todo el ecosistema. En 2019, la brecha de SolarWinds afectó a más de 30.000 organizaciones, incluidas varias agencias gubernamentales de Estados Unidos. A menudo considerada una de las brechas de ciberseguridad más importantes de la historia, el ataque comprometió el entorno de desarrollo de SolarWinds y insertó código malicioso en actualizaciones de software distribuidas a miles de clientes de todo el mundo. En promedio, las empresas afectadas perdieron el 11% de sus ingresos anuales.
El apagón informático de julio de 2024 puso aún más de relieve el potencial disruptivo de los incidentes en la cadena de suministro. Una actualización defectuosa de un software de seguridad basado en la nube provocó fallos en 8,5 millones de dispositivos Microsoft Windows, lo que interrumpió los servicios de aerolíneas, bancos, emisoras, sistemas sanitarios e infraestructuras de pago en todo el mundo.
La lista de incidentes de alto perfil en las cadenas de suministro de software es larga e incluye las tristemente célebres vulnerabilidades de Log4j y MOVEit, que pusieron de relieve los efectos en cadena potencialmente amplios y las graves consecuencias de las dependencias de software comprometidas.
Principales desafíos para proteger las cadenas de suministro de software
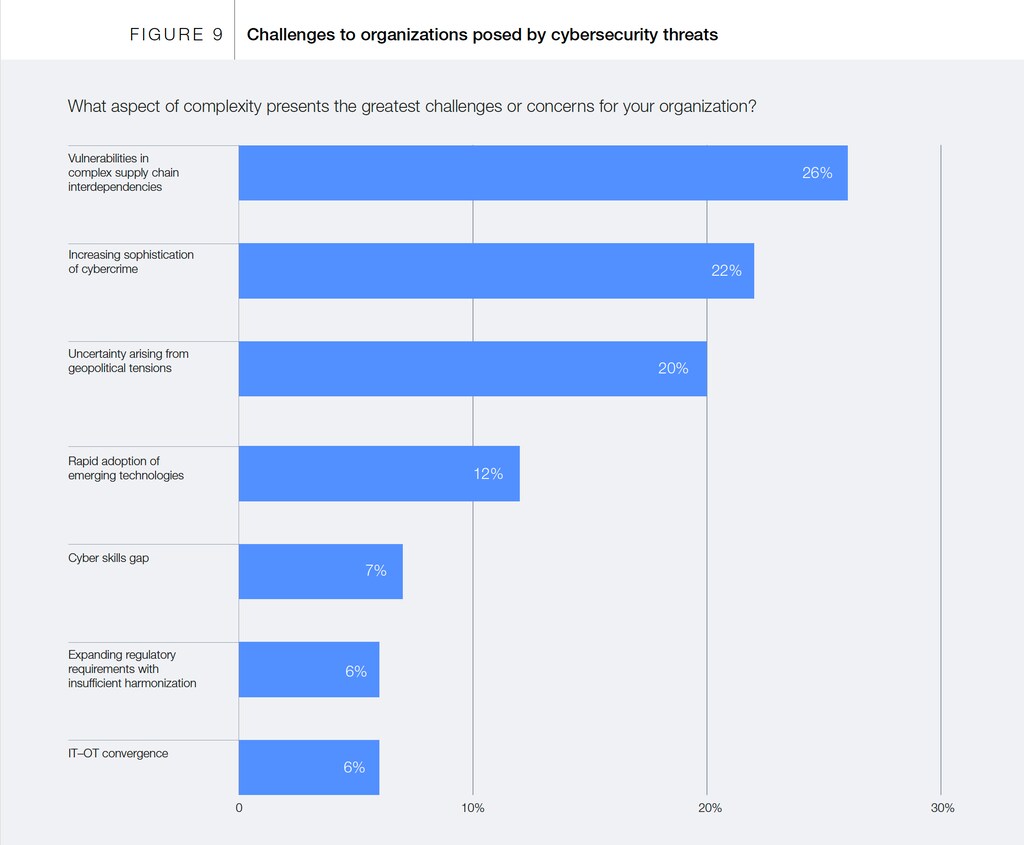
El software moderno depende de una red de componentes interconectados. Una sola dependencia comprometida puede desencadenar una cascada de problemas de seguridad en todo un ecosistema. El Panorama de la ciberseguridad mundial 2025demostró que las vulnerabilidades derivadas de las complejas interdependencias de la cadena de suministro son una preocupación prioritaria para los líderes empresariales y de ciberseguridad. De hecho, incluso las organizaciones con sólidas medidas de seguridad tienen dificultades para gestionar y supervisar eficazmente estas dependencias. Entre los principales desafíos se encuentran:
Debilidades de terceros. Las prácticas de seguridad deficientes de proveedores externos pueden exponer toda la cadena de suministro. Si un tercero se ve comprometido, puede servir de vía de entrada para que agentes maliciosos accedan a toda una red de clientes.
Vulnerabilidades sin parchear en componentes de código abierto. Los componentes de código abierto pueden contener vulnerabilidades conocidas que siguen sin parchearse. Un estudio reveló que el 84% de las bases de código incluye al menos una vulnerabilidad conocida de código abierto. Además, el mantenimiento insuficiente de los componentes de OSS puede dejarlos obsoletos y expuestos a la explotación.
Inserción de código malicioso. La naturaleza abierta de los ecosistemas de OSS puede convertirlos en objetivo de atacantes que introducen código malicioso de forma deliberada. Esto puede comprometer el software en su origen o durante su distribución.
Envenenamiento de datos de IA. En debates recientes, el envenenamiento de datos de IA se ha comparado con los ataques tradicionales a la cadena de suministro de software. Con la creciente adopción de la IA, muchas organizaciones dependen de modelos desarrollados y entrenados externamente, que pueden ser vulnerables a ataques de «envenenamiento de datos». Estos ocurren cuando los agentes de amenazas corrompen los datos de entrenamiento, comprometen los resultados de la IA y pueden afectar a los sistemas interconectados de una organización.

La regulación como motor de la resiliencia
La regulación ha sido un motor importante de la resiliencia de las cadenas de suministro de software. Según el Panorama de la ciberseguridad mundial 2025, el 78% de los CISO y el 87% de los CEO señalan que mejorar la postura de seguridad y mitigar los riesgos cibernéticos son las principales motivaciones para adoptar nuevas regulaciones.
En todo el mundo, los reguladores y responsables de políticas han acelerado los esfuerzos para aplicar requisitos de certificación, notificación y rendición de cuentas, fomentando así una mayor confianza y resiliencia en toda la cadena de suministro de software. La Ley de Ciberresiliencia de la UE (CRA), por ejemplo, exige evaluaciones de proveedores externos, supervisión continua del software, análisis de vulnerabilidades y una lista de materiales de software (SBOM) transparente, con sanciones por incumplimiento de hasta 15 millones de euros o el 2,5% de los ingresos globales de una organización. En Estados Unidos, la Orden Ejecutiva 14028exige prácticas de desarrollo seguro, con normas establecidas por organismos como NIST y CISA.
Medidas para proteger las cadenas de suministro de software
Sin embargo, para abordar eficazmente los problemas de las cadenas de suministro de software, las organizaciones deben ir más allá de aplicar la regulación y adoptar estrategias proactivas basadas en buenas prácticas y en las lecciones de incidentes anteriores. Entre las medidas que han demostrado ser clave se encuentran:
Prácticas de codificación segura. Para mitigar los riesgos del desarrollo interno, es fundamental aplicar principios básicos que reduzcan al mínimo las vulnerabilidades e integren la seguridad en el proceso de desarrollo, de modo que el software sea resiliente frente a posibles amenazas. Hay que asegurarse de que todos los componentes de código abierto procedan de fuentes confiables y establecer pautas para su uso. Es necesario asignar claramente la responsabilidad de la seguridad del software y establecer mecanismos de rendición de cuentas para garantizar que los desarrolladores sigan prácticas de codificación segura.
Lista de materiales de software (SBOM). Para mejorar la transparencia y visibilidad, las SBOM ofrecen una lista exhaustiva de todos los componentes utilizados en el software y ayudan así a las organizaciones a identificar posibles riesgos de seguridad.
Supervisión continua. Es fundamental analizar periódicamente las vulnerabilidades y mantener actualizados todos los componentes de software. La IA puede ser una herramienta útil para ello: permite realizar una supervisión proactiva, identificar vulnerabilidades, detectar amenazas de forma temprana y reducir las presiones para acelerar la salida al mercado, que a menudo ponen en riesgo las prácticas de desarrollo seguro.
Refuerzo de la gestión de proveedores y de la evaluación de riesgos. Las organizaciones deben aplicar prácticas sólidas de gestión de proveedores, realizar evaluaciones exhaustivas de riesgos y asegurarse de que los proveedores externos cumplan protocolos de seguridad rigurosos. Las auditorías periódicas, así como la evaluación y supervisión proactivas, son fundamentales para mitigar posibles riesgos. Limitar el acceso a partes sensibles de la cadena de suministro de software también puede ayudar a reducir el riesgo de acceso no autorizado.
Adoptar una mentalidad resiliente
Aunque estas prácticas pueden reducir la probabilidad de que se produzcan incidentes, la realidad es que ni siquiera las organizaciones más seguras pueden prevenir por completo las brechas en las cadenas de suministro de software. Esto es especialmente cierto en el caso de terceros, pues a menudo no es factible eliminar por completo o mitigar adecuadamente los riesgos en una extensa red de proveedores y suministradores.
¿Cómo aborda el Foro los desafíos mundiales de ciberseguridad?
El Centro de Ciberseguridadofrece una plataforma confiable donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y abordar desafíos que requieren respuestas colectivas.
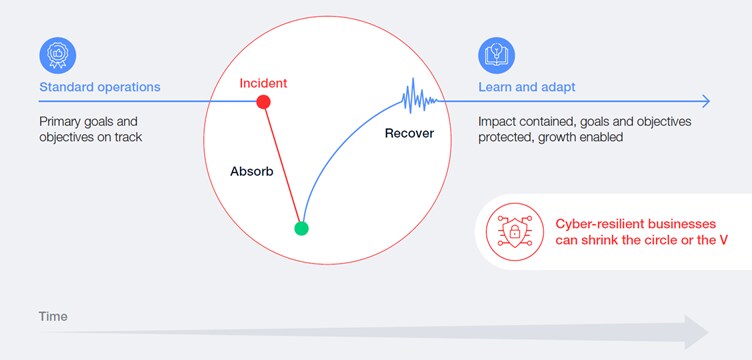
Sin embargo, las organizaciones pueden reducir el impacto de los incidentes adoptando un enfoque de ciberresiliencia. Al anticipar y planificar los incidentes en la cadena de suministro de software, las organizaciones pueden recurrir a un conjunto integral de métodos para prepararse, detectar, resistir y recuperarse lo más rápido posible; así, pueden reducir al mínimo el tiempo de inactividad, proteger activos esenciales —como la confianza de las partes interesadas, la reputación y el rendimiento financiero— y posibilitar el crecimiento a largo plazo.
En definitiva, ante el aumento de los riesgos en las cadenas de suministro de software, desarrollar una ciberresiliencia sólida se ha vuelto fundamental para que las organizaciones se preparen eficazmente para los desafíos cibernéticos actuales y futuros.




