• Un enfoque multisectorial es el más adecuado para combatir el modelo de negocio delictivo que sustenta los esfuerzos contra el ransomware.
• Una asociación del Foro Económico Mundial recomienda abordar la amenaza del ransomware antes en la cadena de eventos.
• El intercambio de información entre las organizaciones afectadas también es fundamental.
Casi a diario se conocen ataques de ransomware contra hospitales, infraestructuras críticas, sistemas escolares y otros servicios esenciales, y los ciudadanos de comunidades de todo el mundo sufren las consecuencias. La complejidad de los ataques de ransomware y el modelo de negocio delictivo que los sustenta exigen un enfoque estructurado y multisectorial para abordar los problemas que entrañan.
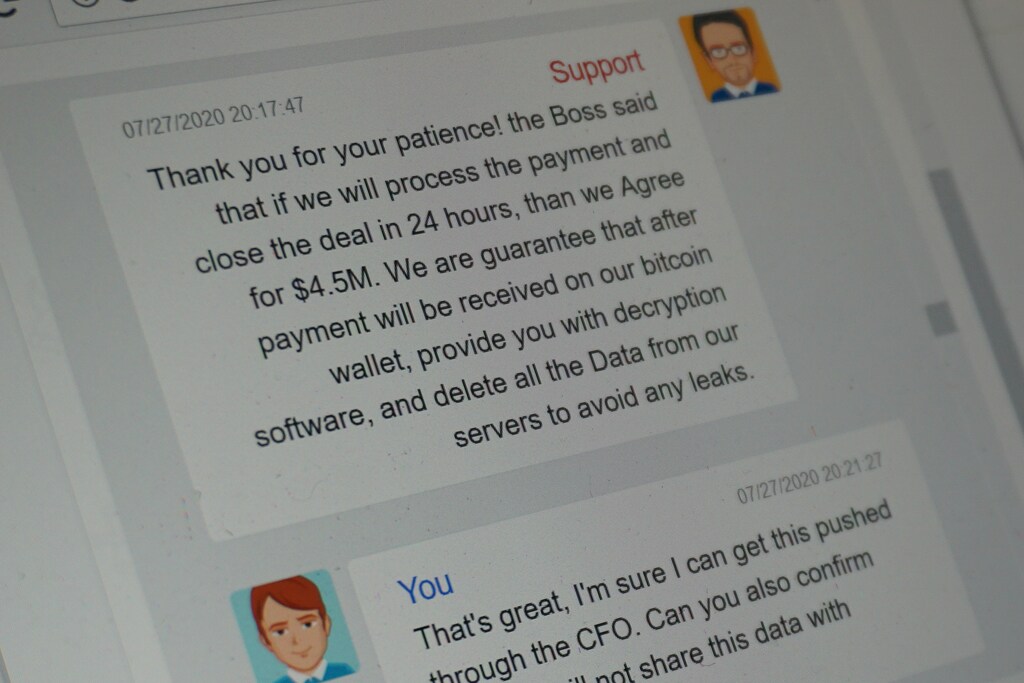
Un ataque de ransomware consiste en que un actor de amenazas despliega un programa malicioso que secuestra los datos de la red informática de una víctima, dejándolos inaccesibles hasta que se paga un rescate, a menudo en forma de criptomonedas. En lugar de limitarse a bloquear los archivos de la víctima y exigir un rescate a cambio de la clave, los atacantes también roban datos sensibles antes de desplegar el ransomware propiamente dicho. Esto obliga a la víctima a entablar negociaciones y aumenta sus costes (reputacionales) de no pagar el rescate, ya que los atacantes no solo dejarán cifrados los datos de la víctima, sino que también filtrarán información sensible.
La extorsión cibernética tuvo unos orígenes modestos en 1989, con el primer incidente conocido dirigido contra el sector sanitario: consistió en la distribución de 20.000 disquetes infectados a investigadores de todo el mundo. Una vez instalado, el programa malicioso permanecía inactivo y solo se activaba después de que el ordenador se hubiera iniciado 90 veces. Cuando esto ocurrió, el primer rescate conocido derivado de una infección por malware fue exigido: 189 dólares por víctima.
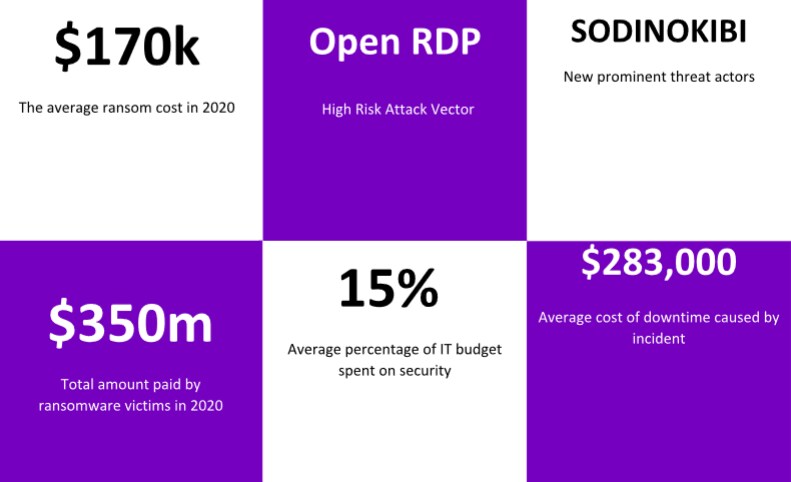
El mundo ha cambiado mucho desde 1989, una época en la que la dependencia de la tecnología no estaba tan extendida ni era tan vital para las instituciones gubernamentales y empresariales. A medida que nos hemos vuelto más dependientes de la tecnología en todos los ámbitos de nuestra vida, el ransomware se ha convertido en una amenaza mucho mayor. Con un importe total pagado por las víctimas de ransomware estimado en 350 millones de dólares solo en 2020, un rescate medio estimado por incidente de 170.000 dólares exigido, y un coste total por incidente (incluida la recuperación) de 761.000 dólares, el ransomware resulta ser a la vez enormemente rentable para los delincuentes y una amenaza para las organizaciones modernas.
El enfoque preventivo
Como consecuencia de esta creciente preocupación, la Asociación contra la Ciberdelincuencia del Foro Económico Mundial organizó un debate comunitario con líderes de la industria y la tecnología, centrado específicamente en la lucha contra el ransomware. Como parte de ello, los miembros de la asociación formularon un marco conceptual específico para el debate, con el objetivo de identificar posibles áreas para interrumpir las actividades de ransomware. El enfoque de este esfuerzo es un planteamiento diferenciado de «desplazamiento a la izquierda» que busca interrumpir a los actores de amenazas de ransomware antes en la cadena de eventos.
La motivación de esta iniciativa surgió de un análisis de los esfuerzos para combatir el ransomware. La tendencia actual en la lucha contra el ransomware es de carácter reactivo y se centra principalmente en identificar e interrumpir el malware durante la fase de infección, y en la recuperación en caso de infección exitosa. Además, las organizaciones suelen abordar las labores defensivas como unidades aisladas, con esfuerzos colectivos o conectados limitados, como el intercambio de indicadores de compromiso (IOC). Como parte de la iniciativa de lucha contra el ransomware, el debate se centró en esfuerzos compartidos y colaborativos que la comunidad de seguridad puede impulsar de forma proactiva para interrumpir las actividades de ransomware antes de que tengan oportunidad de prosperar.
El incidente EMOTET
El valor de las respuestas compartidas, colectivas y activas frente al ransomware ya es visible hoy. Los esfuerzos realizados hasta la fecha demuestran que un enfoque colaborativo y multisectorial —que comparta información procesable y aproveche las capacidades combinadas del sector privado y del gobierno— ofrece la mejor oportunidad para interrumpir la ciberdelincuencia de forma rápida y a gran escala. Uno de estos esfuerzos involucró a fuerzas de seguridad y órganos judiciales de todo el mundo en un grupo de trabajo conjunto para combatir el malware EMOTET, una de las plagas de nuestro tiempo. En funcionamiento desde 2014, EMOTET abrió las compuertas para que una variedad de grupos de amenazas instalaran ransomware con altos niveles de eficacia. Como resultado del creciente impacto de EMOTET en términos de daños financieros, se llevó a cabo una operación mundial a gran escala para paralizar EMOTET atacando la infraestructura en la que operaba. En el transcurso de una semana, fueron incautados y neutralizados cientos de servidores en múltiples jurisdicciones.
Un modelo para combatir el ransomware
La iniciativa de la Asociación contra la Ciberdelincuencia para combatir el ransomware surgió con el objetivo expreso de identificar áreas de colaboración y enfoques colectivos para hacer frente a esta amenaza. Como parte de ello, los miembros de la asociación diseñaron un modelo de cadena de ataque de ransomware. Esta cadena de ataque incluía las siguientes fases, extraídas de los distintos elementos de los ataques típicos de ransomware:
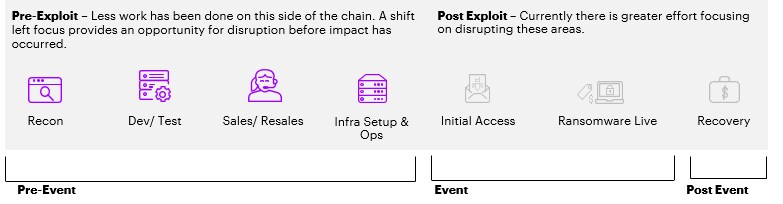
Durante los debates, los líderes del sector tecnológico y de seguridad identificaron las cuatro primeras fases previas a la explotación de la cadena de ataque como áreas prioritarias para interrumpir las actividades de ransomware. Este enfoque implica atacar elementos críticos del éxito del ransomware, como los desarrolladores del software o la infraestructura necesaria para la orquestación.
Se crearon cuatro grupos separados dedicados a las cuatro fases identificadas, y se asignaron representantes con una distribución equitativa entre proveedores de ciberseguridad, proveedores de infraestructura, organizaciones aseguradoras y fuerzas del orden, lo que permitió que cada grupo se beneficiara del amplio conjunto de experiencias. El objetivo de cada debate fue, en primer lugar, identificar acciones relevantes para cada fase desde la perspectiva del atacante, del defensor y de los gobiernos u organismos reguladores. Una vez delineadas, este enfoque permitió identificar consideraciones y riesgos para cada acción, con el fin de localizar mejor posibles puntos débiles y, por tanto, posibles áreas de interrupción.
Las conclusiones de cada grupo de trabajo se condensaron en cuatro temas centrales en forma de recomendaciones:
• Seguir desarrollando el marco para respaldar los objetivos de la asociación
• Desarrollar enfoques de interrupción activa
• Apoyar los esfuerzos de las fuerzas del orden
• Abogar por ajustes normativos
Se identificaron varias actividades o esfuerzos clave que, si se implementan adecuadamente, podrían dificultar considerablemente el éxito del ransomware:
• Intercambio de información o colaboración. Detección más rápida e intercambio intersectorial de IOC de nuevo malware y su asociación con el ransomware. Dar prioridad al análisis de asociaciones para su intercambio, lo que lleva a la adopción de controles de seguridad basados en inteligencia para anticiparse a los ataques.
• Puesta en común de recursos público-privada para pruebas de vulnerabilidad, análisis de amenazas e investigación.
• Elaborar un panorama de las capacidades financieras de los actores malintencionados y orientar la acción de las fuerzas del orden para interrumpir esas capacidades, rompiendo la cadena de uso ilícito de criptomonedas para convertirlas en moneda fiduciaria, bienes del mundo real y servicios de apoyo.
• Incentivar la higiene cibernética y emitir un mensaje del Foro Económico Mundial sobre la elevación de las normas de ciberseguridad.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad proporciona una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al posibilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a reforzar la ciberresiliencia y a abordar retos que requieren respuestas colectivas.
El intercambio de información, la puesta en común de recursos y el análisis financiero son los pilares para desarrollar una evaluación de los actores del ransomware basada en la inteligencia, que nos permita identificar dónde son organizativamente débiles. Utilizando esa información y colaborando a través del marco propuesto, las asociaciones internacionales de los sectores público y privado pueden trabajar juntas para reducir el impacto global de la amenaza del ransomware.




